

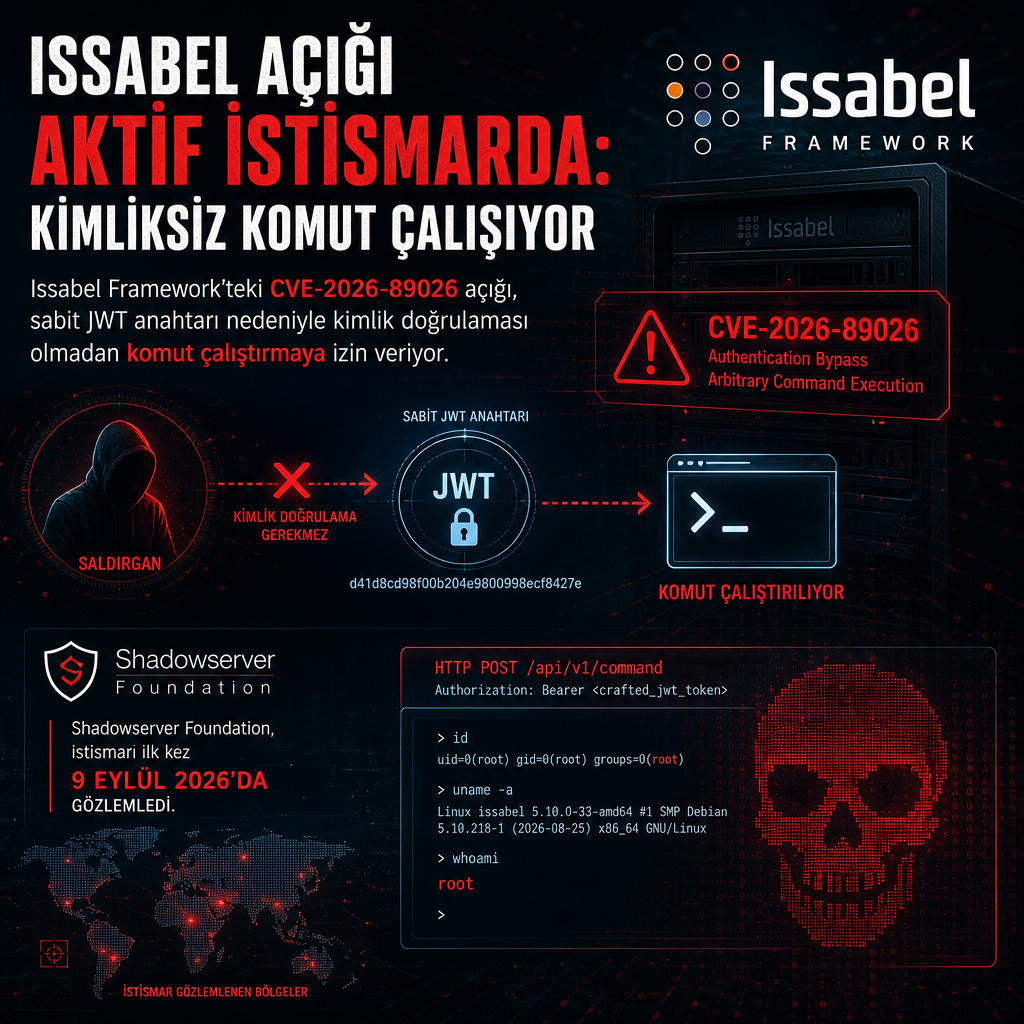
Issabel Framework’teki kritik bir açık, saldırganlara kimlik doğrulaması olmadan uzaktan işletim sistemi komutları çalıştırma imkânı veriyor. Unified communications PBX yazılımı için kullanılan web tabanlı çerçeveyi etkileyen CVE-2026-89026, 9.8 CVSS v3.1 ve 9.3 CVSS v4.0 puanlarına sahip.
Güvenlik araştırmaları, sorunun pbxapi içindeki index.php dosyasında yer alan ve tüm kurulumlarda aynı kalan sabit bir HS256 JSON Web Token imzalama anahtarından kaynaklandığını ortaya koyuyor. Bu yapı, saldırganların geçerli bearer token üretmesine ve sisteme sanki yetkiliymiş gibi erişmesine olanak tanıyor. Açığa ilişkin NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-89026
Saldırı zinciri nasıl işliyor
İstismar edilen akışta saldırgan, sahte token ile manager tarafındaki /pbxapi/manager/originate noktasını çağırıyor. Ardından System uygulama parametresi üzerinden Asterisk’e komut işletiliyor ve komutlar Asterisk kullanıcısı olarak çalışıyor. Bu yöntem, zafiyetin yalnızca yetkisiz erişim sağlamadığını, doğrudan komut yürütmeye de kapı açtığını gösteriyor.
Issabel tarafına yönelik düzeltme 1 Ağustos 2026’da yayımlandı. Yama, sabit gömülü JWT anahtarını kaldırıp anahtarı /etc/issabel.conf dosyasına taşımak üzerine kuruldu. Böylece her kurulumda aynı kalan imza anahtarının kötüye kullanılması engellenmeye çalışıldı.
İlk istismar sinyali 9 Eylül’de görüldü
Siber güvenlik şirketinin aktardığına göre Shadowserver Foundation, CVE-2026-89026’nın istismar edildiğini ilk kez 9 Eylül 2026’da gözlemledi. Ancak saldırıların gerçek dünyada nasıl yürütüldüğüne, arkasında kimin olduğuna ve operasyonun ne ölçekte ilerlediğine dair ayrıntı paylaşılmadı.
Issabel Framework kullanan kurumların en güncel yamaları uygulaması isteniyor. Şu aşamada aktif istismara dair bulgular var, fakat saldırıların hedef profili ve kampanya kapsamı hâlâ netleşmiş değil.