Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
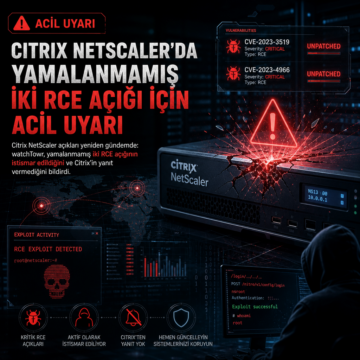


Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
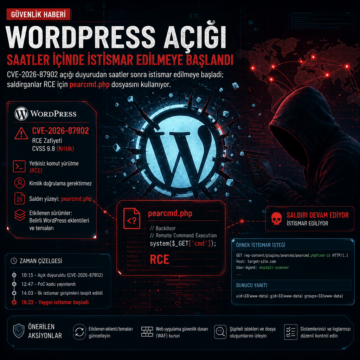
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
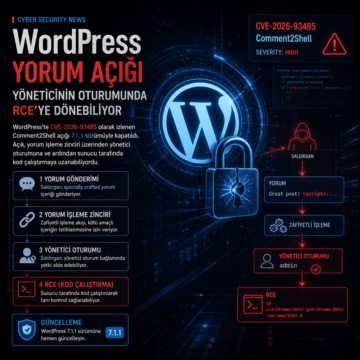
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
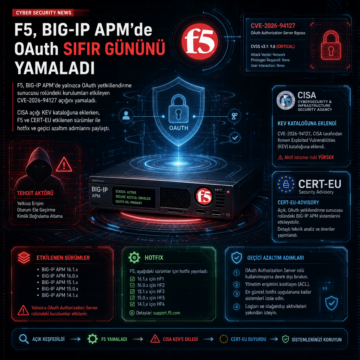
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
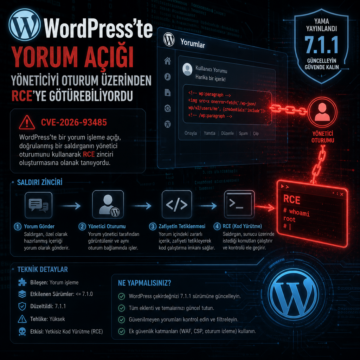
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
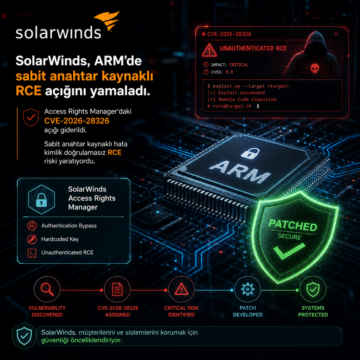
SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
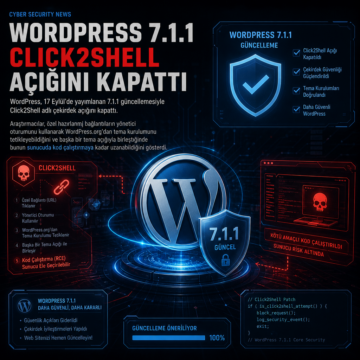
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.
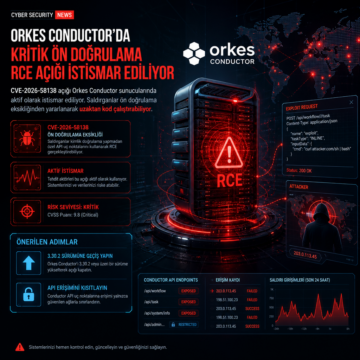
CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
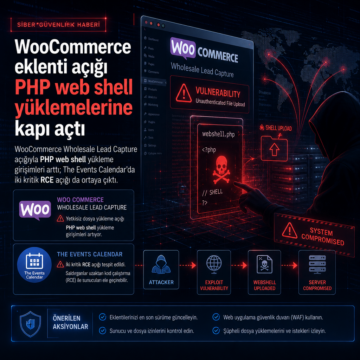
WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
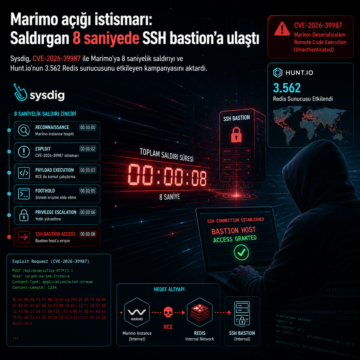
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.