

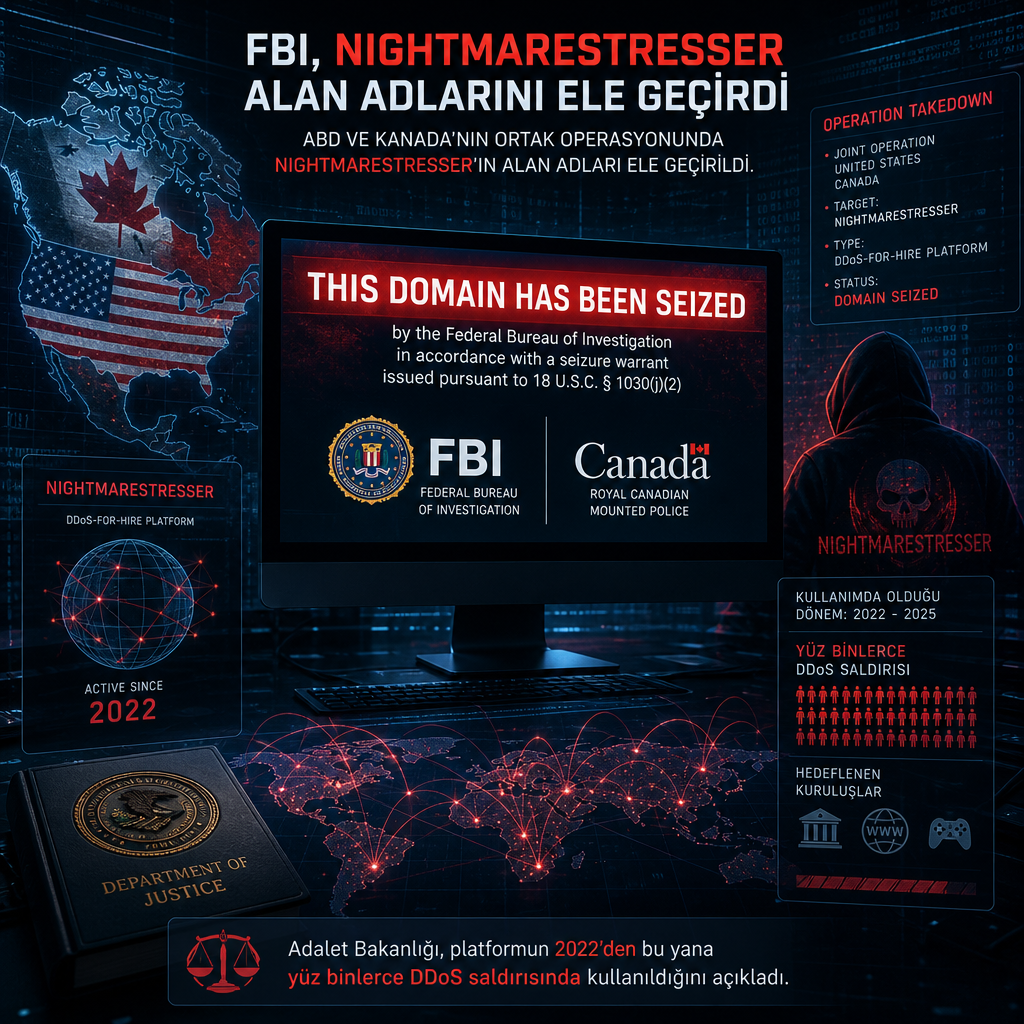
ABD ve Kanada’nın ortak operasyonunda, yüz binlerce DDoS saldırısıyla ilişkilendirilen NightmareStresser servisinin alan adları ele geçirildi. nightmare-stresser[.]com ile nightmarestresser[.]org adreslerini ziyaret edenler artık FBI’ın el koyma bildirimini görüyor.
ABD Adalet Bakanlığı, bu platformun 2022’den bu yana dünya genelindeki hedeflere yüz binlerce gerçek ya da girişim aşamasındaki dağıtık hizmet engelleme saldırısında kullanıldığını açıkladı. Hedefler arasında eğitim kurumları, kamu kurumları, oyun platformları ve çok geniş bir kullanıcı kitlesi yer aldı. Bakanlık, bu saldırıların yalnızca hedef alınan yapıları değil, internet servislerini de ciddi biçimde yavaşlatabildiğini ve bazı durumlarda bağlantıları tamamen kesebildiğini belirtti.
El koyma işlemi, Alaska Bölgesi Federal Mahkemesi tarafından çıkarılan arama ve müsadere kararıyla yürütüldü. Bildirimde, operasyonun ABD Alaska Savcılığı, FBI’ın Anchorage saha ofisi ve Kanada Kraliyet Atlı Polisi tarafından yürütülen ortak uluslararası kolluk faaliyeti kapsamında gerçekleştirildiği yazıyor.
NightmareStresser, dışarıdan bakıldığında çoğu zaman “stres testi” aracı gibi pazarlanan booter ya da stresser hizmetleri arasında yer alıyordu. Ancak Adalet Bakanlığı’nın anlatımına göre bu tür servisler, saldırganların farklı hedeflere yüksek hacimli trafik göndermesini kolaylaştıran bir kiralama altyapısına dönüşmüş durumda. Bu modelde saldırgan, hedef IP’yi ya da URL’yi, port numarasını ve aynı anda yürütülecek saldırı sayısını seçebiliyor; yani teknik olarak otomatikleştirilmiş bir DDoS-for-hire paneli kullanıyor.
Searchlight Cyber’ın 2023 sonunda yayımladığı değerlendirme, NightmareStresser’ın 566 binden fazla kayıtlı kullanıcıya ve 52 sunucuya ulaştığını ortaya koymuştu. Aynı inceleme, panelin saldırı düzenleyen kişinin hedef IP adresini veya URL’yi seçmesine, port belirlemesine ve eş zamanlı saldırı sayısını ayarlamasına izin verdiğini aktardı. İnternet Archive üzerinden alınan ekran görüntüleri ise nightmarestresser[.]org alan adının, DDoS’e karşı koruma hizmeti veren BlazingFast adlı bir web altyapı sağlayıcısı arkasında çalıştığını gösterdi.
Site kapatılmadan önce yayımladığı tanıtım metinlerinde, kendisini 7 gün 24 saat çalışan ve sekiz yılı aşkın süredir kesintisiz hizmet verdiğini iddia eden bir DDoS aracı olarak sunuyordu. Bir başka metinde, “gece gündüz kesintisiz baskın” ve “tek bir kez bile kaybolmayan” bir hizmet olduğuna dair ifadeler yer aldı. Bu ifadeler artık erişilemeyen web sayfasında görünüyordu.
Platformun ödeme tarafında kripto para kabul ettiği, ayrıca bir yönlendirme sistemi sunduğu da belirtildi. Bu sistemde, kullanıcıların paylaştığı bağlantı üzerinden siteye gelen kişiler satın alma yapmasa bile hesaba kredi yazılabiliyordu. Site, yönlendirilen kullanıcıların kalıcı biçimde hesapla eşleştirildiğini ve bu kullanıcıların yaptığı her yenileme ya da satın alma işlemi için kredi kazandırdığını söylüyordu.
NightmareStresser’ın sunduğu hizmetler arasında Layer 4 düzeyinde yoğunlaştırma yöntemleri ile UDP/TCP ve Layer 7 katmanında çeşitli aşma teknikleri bulunuyordu. Site, bu yöntemlerin CAPTCHA, coğrafi engel ve hız sınırı mekanizmalarını aşabildiğini iddia ediyordu. Bir başka özellik olarak, operatörlerin “Stop All” kontrol düğmesini tanıttığı ve bunun çalışan tüm Layer 4 ya da Layer 7 akınlarını tek tıkla durdurabildiği yazıyordu. Tanıtım sayfasında, kaç aktif saldırı çalışırsa çalışsın tek düğmeye basarak hepsinin anında durdurulabileceği ifade edilmişti.
El koyma, Operation PowerOFF adıyla yürütülen uzun soluklu kolluk faaliyeti kapsamında gerçekleşti. Bu girişim, dünya genelinde suç amaçlı DDoS-for-hire altyapılarını dağıtmaya dönük eşgüdümlü operasyonlardan oluşuyor. Aralık 2022’de NightmareStresser ile bağlantılı nightmarestresser[.]com alan adı da dahil olmak üzere 48 alan adına el konulmuştu. Nisan ayında yapılan benzer bir operasyonda ise 53 alan adı kapatıldı ve 75 binden fazla siber suçlunun kullandığı çeşitli ticari DDoS hizmetleriyle bağlantılı dört kişi gözaltına alındı.
Yetkililer bugüne kadar DDoS-for-hire hizmetlerini kolaylaştırdığı belirtilen 12 sanık hakkında işlem yaptı ve bu yapılarla bağlantılı 100’den fazla internet alan adını ele geçirdi. Adalet Bakanlığı, bugün açıklanan çok ayaklı soruşturmanın önceki dosyalarda elde edilen sonuçların üzerine inşa edildiğini, bilinen tüm booter sitelerini hedef aldığını ve olabildiğince çoğunu kapatmayı amaçladığını bildirdi. Aynı açıklamada, kamuya yönelik bir bilgilendirme çalışmasının da yürütüldüğü vurgulandı.