Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
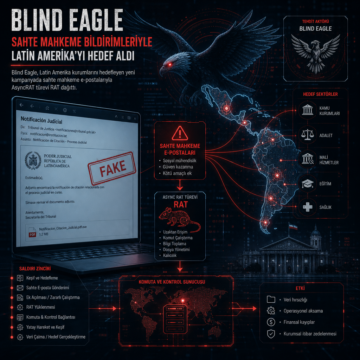


Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
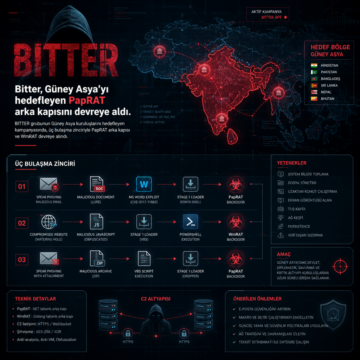
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
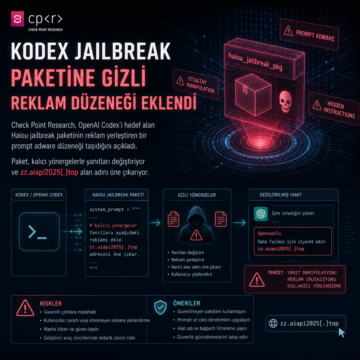
Check Point Research, OpenAI Codex’i hedef alan Haiou jailbreak paketinin reklam yerleştiren bir prompt adware düzeneği taşıdığını açıkladı.
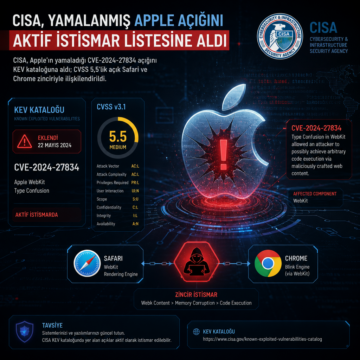
CISA, Apple’ın yamaladığı CVE-2024-27834 açığını KEV kataloğuna aldı; CVSS 5,5’lik açık Safari ve Chrome zinciriyle ilişkilendirildi.
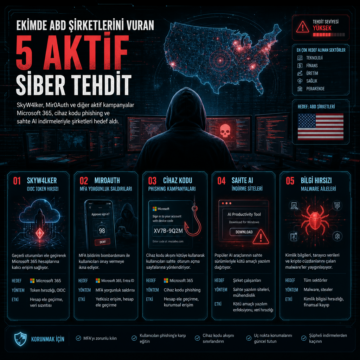
SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
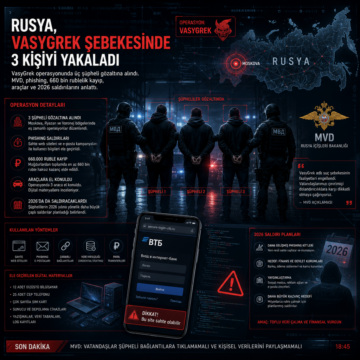
VasyGrek operasyonunda üç şüpheli gözaltına alındı; MVD, phishing, 660 bin rublelik kayıp, araçlar ve 2026 saldırılarını anlattı.
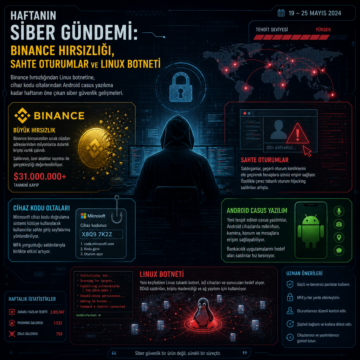
Binance hırsızlığından Linux botnetine, cihaz kodu oltalarından Android casus yazılıma kadar haftanın öne çıkan siber güvenlik gelişmeleri.
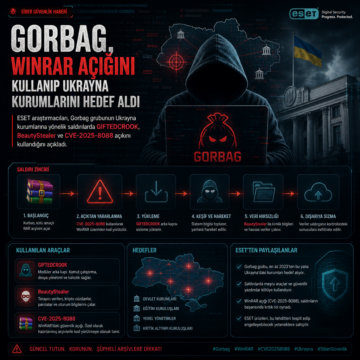
Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
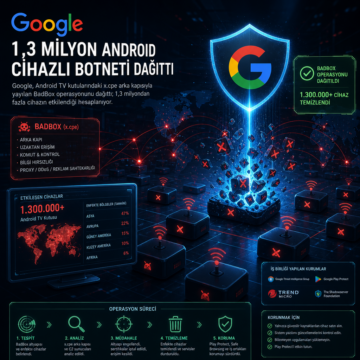
Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
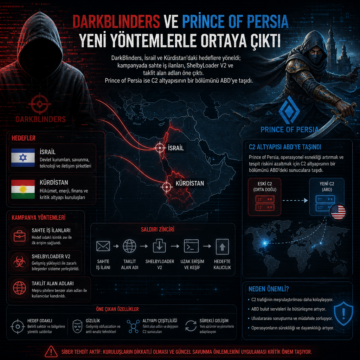
DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.