CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
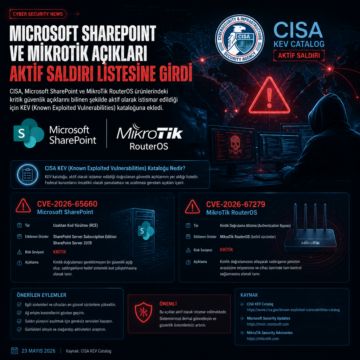


CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
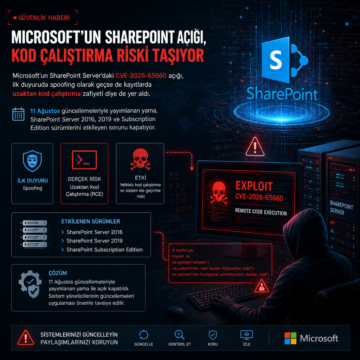
Microsoft’un SharePoint Server’daki CVE-2026-65660 açığı, ilk duyuruda spoofing olarak geçse de kayıtlarda uzaktan kod çalıştırma zafiyeti diye de yer…
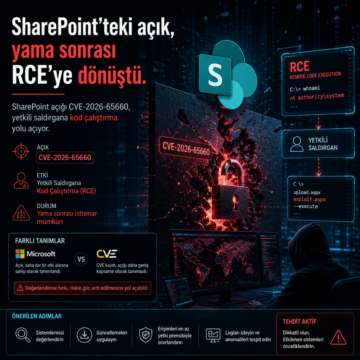
SharePoint açığı CVE-2026-65660, yetkili saldırgana kod çalıştırma yolu açıyor; Microsoft ve CVE kaydı farklı tanım yaptı.
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
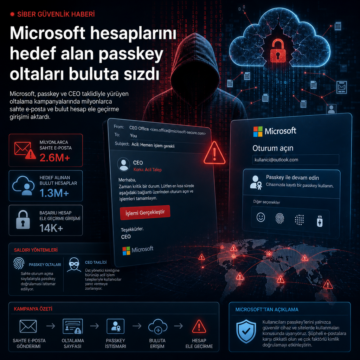
Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.
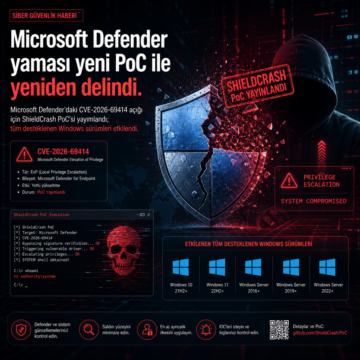
Microsoft Defender’daki CVE-2026-69414 açığı için ShieldCrash PoC’si yayımlandı; tüm desteklenen Windows sürümleri etkilendi.
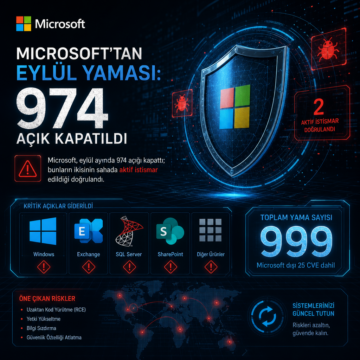
Microsoft, eylül ayında 974 açığı kapattı; bunların ikisinin sahada aktif istismar edildiği doğrulandı.
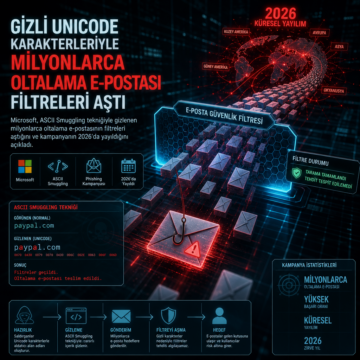
Microsoft, ASCII Smuggling tekniğiyle gizlenen milyonlarca oltalama e-postasının filtreleri aştığını ve kampanyanın 2026’da yayıldığını açıkladı.
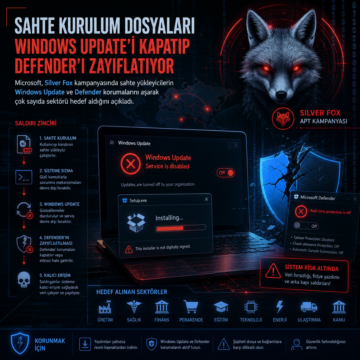
Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
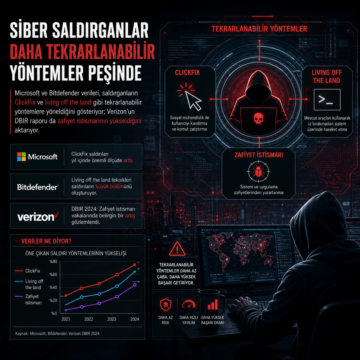
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…