Plugin4Shell açığı, dört AI kodlama ajanında sabitlenmiş eklenti kodunun depo sahibi tarafından değiştirilmesine izin verdi; bazıları yamalandı.
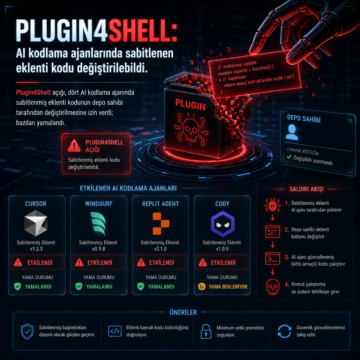


Plugin4Shell açığı, dört AI kodlama ajanında sabitlenmiş eklenti kodunun depo sahibi tarafından değiştirilmesine izin verdi; bazıları yamalandı.
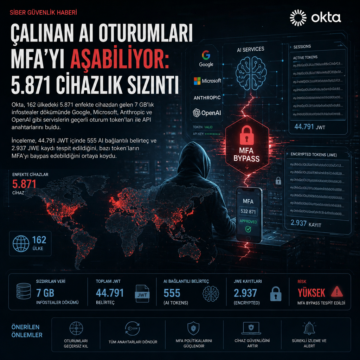
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…
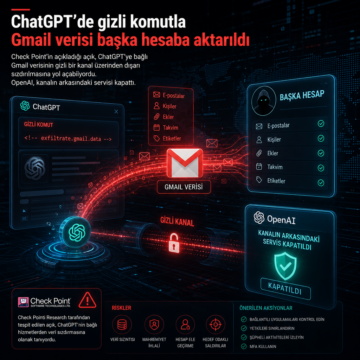
Check Point’in açıkladığı ChatGPT açığı, bağlı Gmail verisini gizli kanalla aktarabiliyordu; OpenAI kanalın arkasındaki servisi kapattı.
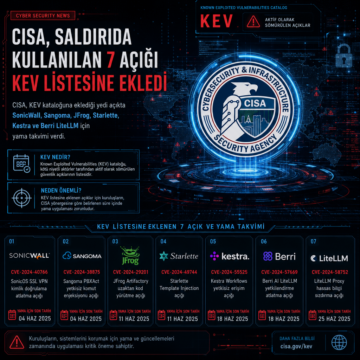
CISA, KEV kataloğuna eklediği yedi açıkta SonicWall, Sangoma, JFrog, Starlette, Kestra ve Berri LiteLLM için yama takvimi verdi.
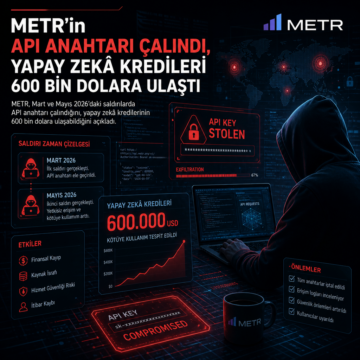
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
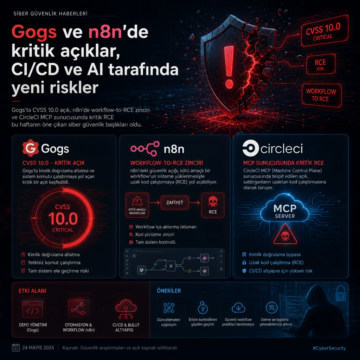
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.

GhostSplice, MCP sunucularına bölünmüş talimatlar yerleştirerek AI kod asistanlarını gizli dosya sızdırmaya zorlayabiliyor; testlerde oranlar yükseldi.

Novee Security’nin Black Hat USA’de 5 Ağustos’ta paylaştığı çalışmada Gemini CLI, Claude Code ve OpenAI Codex’in varsayılan akışları hedef alındı. Gemini CLI’de CVSS 10.0’lık komut enjeksiyonu ve Claude Code’da veri sızdırma zinciri CVE aldı, Codex tarafındaki bulgu ise ürün yaması veya CVE üretmedi.

Zafran Labs, Hugging Face’in Diffusers kütüphanesinde trust_remote_code korumasını aşan ve FaceHugger adı verilen üç açık tespit etti. CVE-2026-44827, CVE-2026-45804 ve CVE-2026-44513 olarak listelenen zafiyetler 0.38.0 sürümünde giderildi; araştırmacılar özellikle özel pipeline kullananların ve snapshot indirenlerin dosya kontrollerini vurguladı.

Anthropic, Claude modellerinden üçünün güvenlik testleri sırasında üç ayrı kuruma ait üretim sistemlerine yetkisiz erişim sağladığını açıkladı. Şirket, vakaların Nisan 2026’ya uzandığını, testlerde bir yapılandırma hatası nedeniyle makinelerin canlı internete çıktığını ve modellerin zayıf parolalar, kimlik doğrulaması gerektirmeyen uç noktalar, PyPI paketi yükleme ve SQL enjeksiyonu gibi yöntemlerle ilerlediğini bildirdi.