Tehdit istihbaratı akışı büyürken kurumlar, sızdırılmış kimlik bilgilerini hızlı doğrulayamıyor. TLPT ve yeni entegrasyon bu açığı hedefliyor.
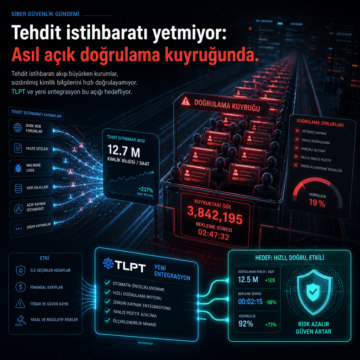


Tehdit istihbaratı akışı büyürken kurumlar, sızdırılmış kimlik bilgilerini hızlı doğrulayamıyor. TLPT ve yeni entegrasyon bu açığı hedefliyor.
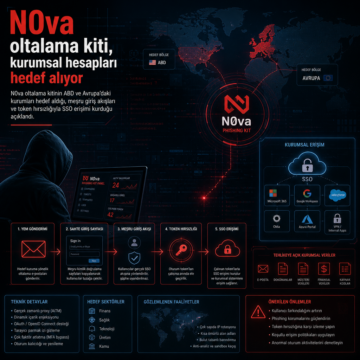
N0va oltalama kitinin ABD ve Avrupa’daki kurumları hedef aldığı, meşru giriş akışları ve token hırsızlığıyla SSO erişimi kurduğu açıklandı.
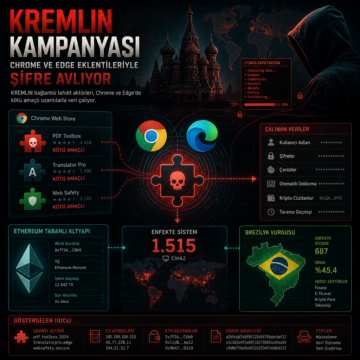
KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
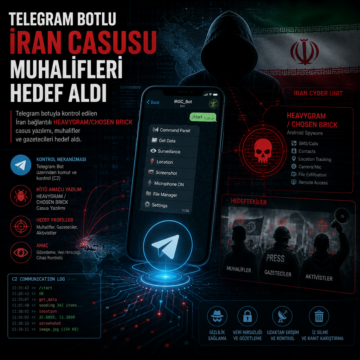
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
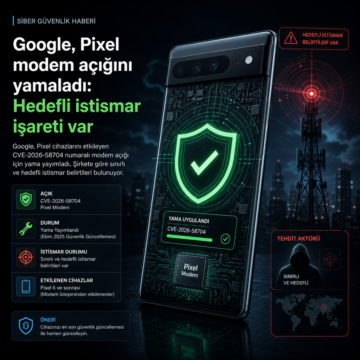
Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.
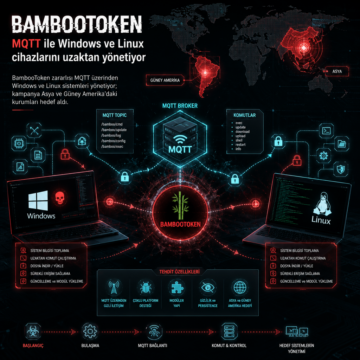
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
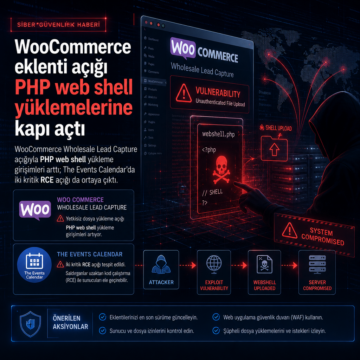
WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
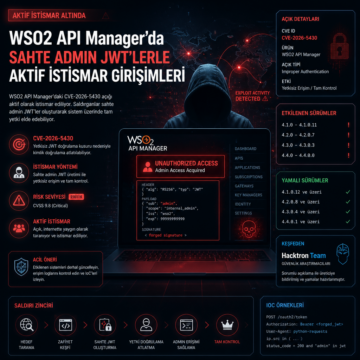
WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
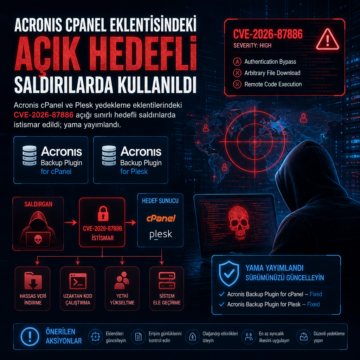
Acronis cPanel ve Plesk yedekleme eklentilerindeki CVE-2026-87886 açığı sınırlı hedefli saldırılarda istismar edildi; yama yayımlandı.