

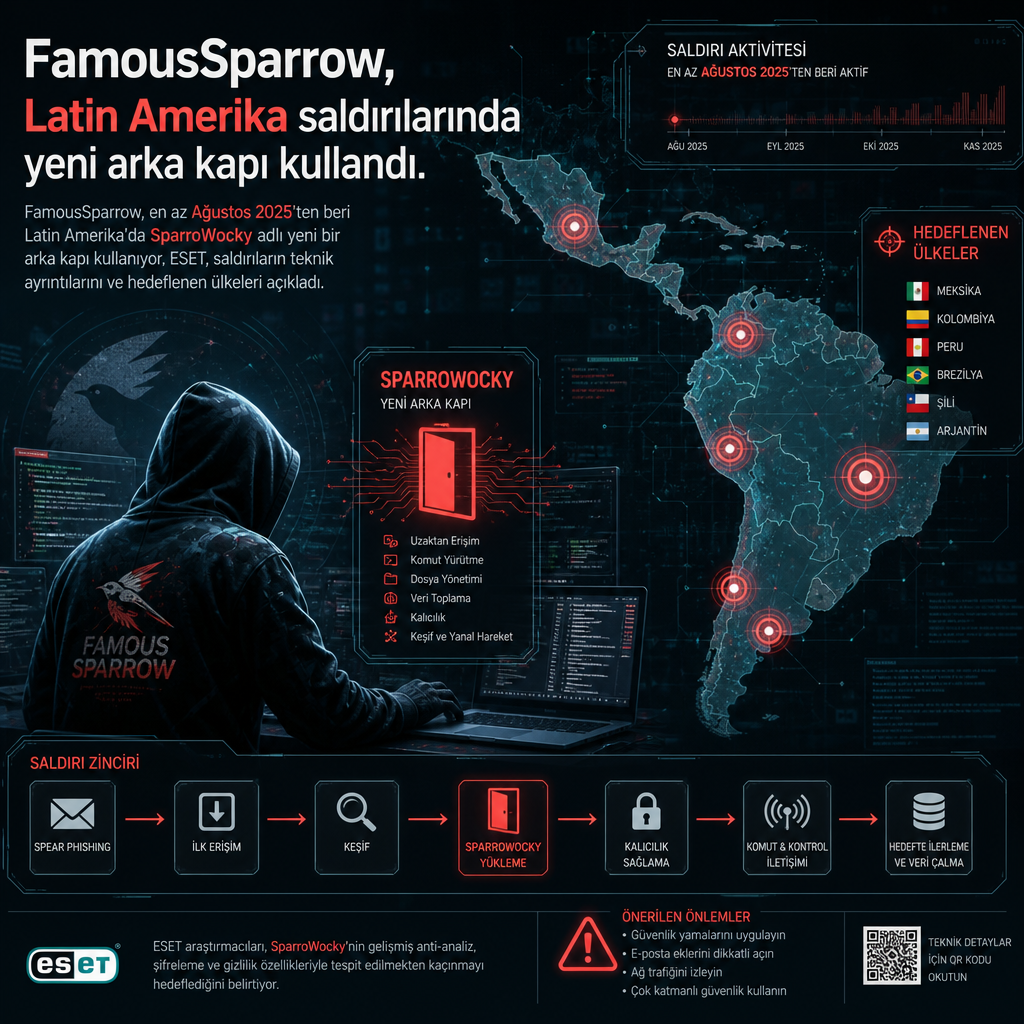
Çin ile bağlantılı FamousSparrow grubu, en az Ağustos 2025’ten beri Latin Amerika’daki birden fazla ülkeyi hedef alan saldırılarda daha önce belgelenmemiş SparroWocky adlı bir arka kapı kullanıyor. ESET’in bulgularına göre yeni kötü amaçlı yazılım, grubun önceki ana implantı SparrowDoor’un yerini aldı ve tehdit aktörü en az 2019’dan bu yana faal kabul ediliyor.
ESET’ten araştırmacılar Alexandre Côté Cyr ve Romain Dumont, SparroWocky’nin C++ tabanlı, modüler bir arka kapı olduğunu ve mimarisinde analizden kaçınma teknikleriyle Windows iç işleyişine dair güçlü bilgiye işaret eden ayrıntılar bulunduğunu belirtti. Araştırmacılar, isimlendirmede de Lewis Carroll’ın yaklaşık 1855’te yazdığı ünlü anlamsız şiir Jabberwocky’nin ilk kıtasına gönderme yapıldığını aktardı. Grup, bazı yönleriyle Earth Estries ve Salt Typhoon ile örtüşüyor.
Yeni arka kapının yaptığı işlemler
SparroWocky, ele geçirilen sistemde rastgele dosya çalıştırabiliyor, TCP proxy olarak davranabiliyor ve komut çalıştırabiliyor. Bunun yanında makine hakkında genel bilgi topluyor, ağ arayüzlerine bağlı IP adreslerini çekiyor, dosya sızdırabiliyor, belirli aralıklarla ekran görüntüsü alabiliyor, dosya işlemleri yapabiliyor ve kendini host üzerinden silebiliyor.
ESET’in raporuna göre kötü amaçlı yazılım, iletişim ve savunma atlatma için birkaç açık kaynak projeden de yararlanıyor. TLS üzerinden komuta-kontrol sunucusuyla güvenli bağlantı kurmak için Mbed TLS kullanılıyor ve bu sunucu 216.238.110[.]120 adresinde bulunuyor. Yeni oluşturulan iş parçacıklarının başlangıç adresini güvenlik ürünlerinden gizlemek için MinHook devreye giriyor. Bellek içi COFF nesneleri biçimindeki eklentilerin dinamik olarak yüklenip çalıştırılmasını COFF Loader sağlıyor. MinHook rutinlerinden çıkan çağrı yığınlarını sahte göstermek için de SilentMoonwalk’un bir varyantı, yani StackMoonwalk kullanılıyor.
İki araştırmacı, FamousSparrow’un açık kaynak saldırı araçlarını kendi kötü amaçlı faaliyetleri için kullanmayı sürdürdüğünü yazdı. ESET, geçmişte bu araçların grubun arka kapısıyla yan yana çalıştığını, SparroWocky ile birlikte ise açık kaynak kodun doğrudan özel arka kapının içine entegre edilebildiğini söyledi.
Şirkete göre grubun altyapısında kullanılan teknikler de değişmedi. SparrowDoor örneğinde görüldüğü gibi kötü amaçlı yazılım DLL sideloading zinciriyle tetikleniyor. Bu düzende meşru yürütülebilir dosya, bir yükleyici DLL’i başlatıyor; ardından DLL ana yükü çözüp çalıştırıyor. İlk erişim vektörü ise henüz bilinmiyor.
Latin Amerika odaklı kampanya ve bulaşma zinciri
FamousSparrow’un Temmuz 2025’ten itibaren Latin Amerika’daki yüksek profilli kurumlara daha yoğun şekilde yöneldiği de tespit edildi. Yeni arka kapı; Arjantin, Ekvador, Guatemala, Honduras, Panama, Peru, Porto Riko ve Venezuela’daki devlet kurumlarına karşı kullanıldı. ESET, telemetrisinde kaydedilen hedeflerin yüzde 90’ının bölgede yer aldığını aktardı.
Slovak siber güvenlik şirketi, grubun Latin Amerika’ya yöneliminin kalıcı bir coğrafi görev paylaşımını mı yansıttığının yoksa mevcut jeopolitik koşulların dayattığı geçici bir tercih mi olduğunun net olmadığını belirtti. Buna karşın şirket, SparroWocky’nin grubun önceki implantı SparrowDoor ile aynı temel yaklaşımı koruduğunu, ancak bu kez özel arka kapı yapısının içine açık kaynak bileşenlerin daha doğrudan gömüldüğünü ifade etti.