CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
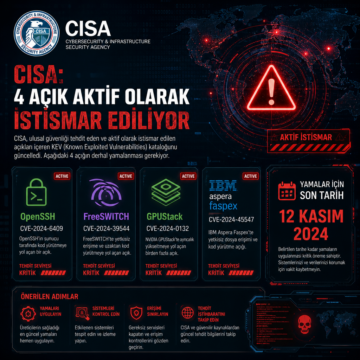


CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
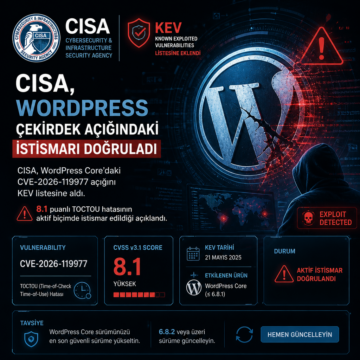
CISA, WordPress Core’daki CVE-2026-119977 açığını KEV listesine aldı. 8.1 puanlı TOCTOU hatasının aktif biçimde istismar edildiği açıklandı.
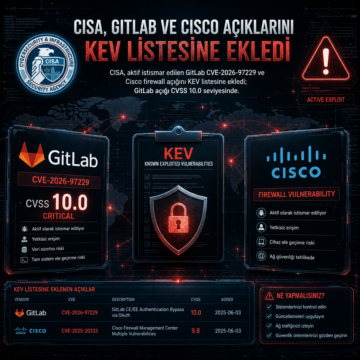
CISA, aktif istismar edilen GitLab CVE-2026-97229 ve Cisco firewall açığını KEV listesine ekledi; GitLab açığı CVSS 10.0 seviyesinde.
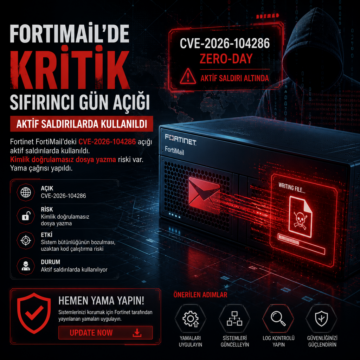
Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
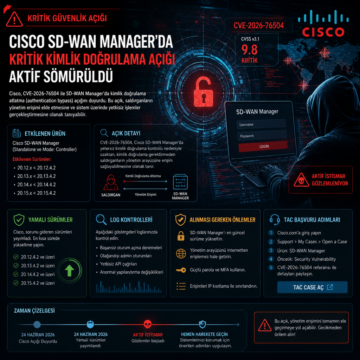
Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
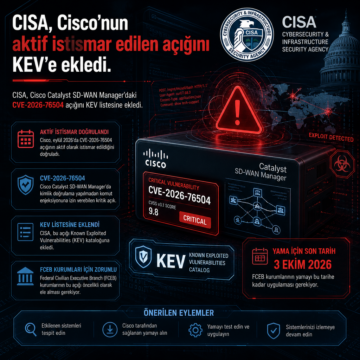
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
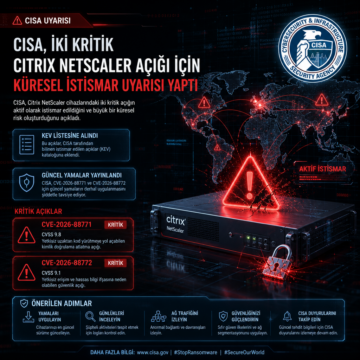
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
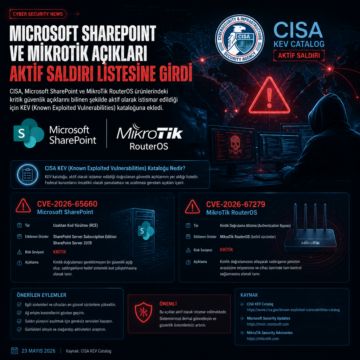
CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
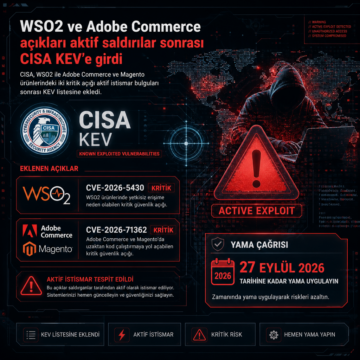
CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
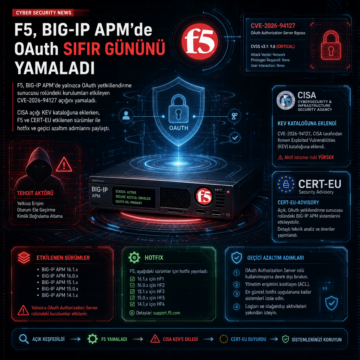
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.