

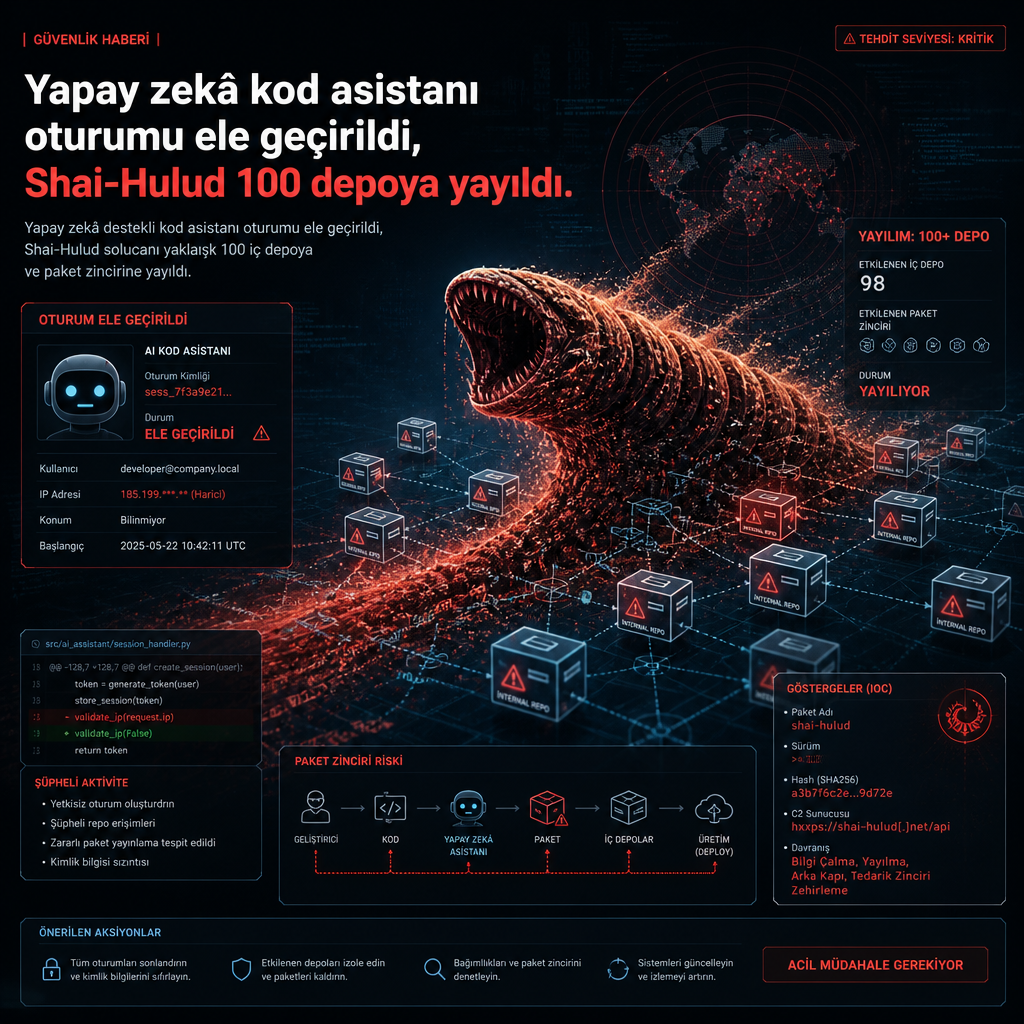
Bir saldırganın ele geçirdiği yapay zekâ destekli kodlama asistanı oturumu, yaklaşık 100 iç kod deposuna yayılan Shai-Hulud solucanının önünü açtı. Olayda şirketin ürünlerine ait kaynak kod ile depo sırları da çalındı.
Vaka, Mandiant’ın Eylül 2026 tarihli raporunda yer aldı. Açık kaynak inceleme notunda saldırının tam olarak ne zaman gerçekleştiği ya da saldırganın aktif kodlama asistanı oturumunu nasıl devraldığı paylaşılmadı.
Poisoned paket üzerinden içeriden yayılma
Saldırı zinciri, geliştiricinin aktif oturumunun kötüye kullanılmasıyla başladı. Saldırgan, zehirlenmiş bir PyPI paketi üzerinden bir infostealer yükledi ve ardından GitHub OAuth tokenlarını da çaldı. Bu erişimle iç ağda hareket eden saldırgan, kendi kendine yayılabilen Shai-Hulud solucanını yaklaşık 100 iç kod deposuna taşıdı.
İncelemeye göre saldırgan, şirketin resmi namespace’i altındaki bir paketi de zehirledi. Bu paketin başka bir çalışan tarafından çekilmesi ikinci enfeksiyona yol açtı. Böylece saldırı, tek bir kodlama oturumu üzerinden hem iç depolara hem de paket ekosistemine sıçradı.
Mandiant, yapay zekânın gerçek saldırılarda kullanımını daha önce de belgelemişti. Kuruluşun Mart 2026 raporunda, saldırganların 2025 boyunca üretken yapay zekâyı çoğunlukla iş hızlandırma aracı olarak kullanmaktan çıkıp büyük dil modellerini kötü amaçlı yazılım üretiminde ve aktif saldırılarda kullanmaya başladığı belirtildi.
Şirketin yayınladığı son değerlendirmede, yapay zekâ destekli geliştirme ortamları için üç temel kontrol öne çıktı: AI’nin önerdiği üçüncü taraf bağımlılıkların kriptografik checksum’larla ve onaylı allowlist’lerle doğrulanması, ham API anahtarları ile uzun ömürlü OAuth tokenlarının uzantıların doğrudan erişiminden uzak tutulması ve bağımlılık trafiğinin kontrollü iç depolar üzerinden yönlendirilmesi.
Shai-Hulud ailesine atfedilen daha yeni saldırılar da geliştirici araçlarını ve kimlik bilgilerini hedef aldı. Ağustos ayında Keyv bağlantılı bir npm solucanı yüzlerce paketi zehirledi, Claude Code ve Visual Studio Code için kancalar yerleştirdi. Daha sonra yapılan bir analiz ise Shai-Hulud varyantının geliştirici sistemleri, CI/CD araçları, bulut yapılandırmaları ve yapay zekâ aracı dosyaları genelinde kimlik bilgileri için 469 konumu taradığını ortaya koydu.
Mandiant, bu kampanyaların birbirinden ayrı olduğunu ve eldeki bulguların bunları ismi paylaşılmayan son intrüzyona bağlamadığını da not etti.