Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.
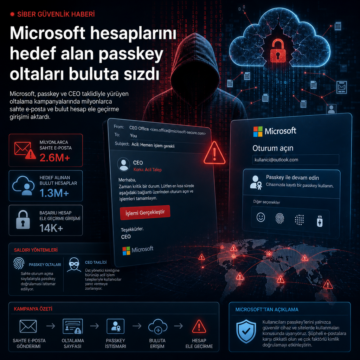


Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…
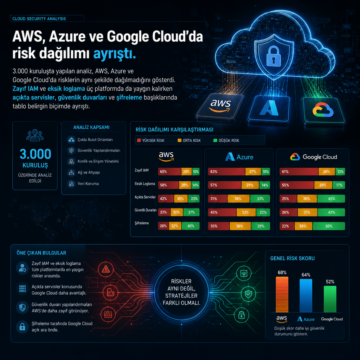
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
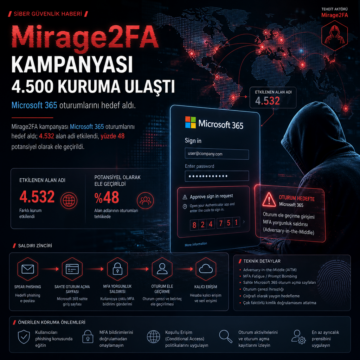
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.

IAM uyumu sadece politika yazmak değil; denetçilerin aradığı asıl kanıt, erişimin sistem içinde gerçekten nasıl uygulandığı.

SimpleHelp uzaktan yönetim yazılımındaki kritik bir kimlik doğrulama açığı, saldırganların TaskWeaver ve Djinn Stealer zararlısını dağıtmasına olanak sağladı. Bu zararlılar Windows, macOS ve Linux sistemlerde bulut servisleri, AI platformları ve kripto cüzdanları dahil geniş çapta veri çalıyor. Uzmanlar, yamaların hızla uygulanması ve MFA süreçlerinin güçlendirilmesi gerektiğine dikkat çekiyor.

Yeni analizler, saldırganların MFA’yı doğrudan kırmak yerine OAuth izin ekranlarını hedef alarak Microsoft 365 ve benzeri SaaS ortamlarında kalıcı erişim elde ettiğini gösteriyor. Bu yöntem, özellikle kurumsal e-posta, bulut depolama ve üçüncü taraf entegrasyonları kullanan ekipler için ciddi risk oluşturuyor. Kimlik doğrulama kadar onay ve token yönetimi de artık güvenlik programının merkezinde yer almak zorunda.

Ollama platformundaki sınır dışı okuma (out-of-bounds read) açığı, dünya genelinde yüzbinlerce sunucuyu etkiliyor. CVE-2026-7482 olarak takip edilen bu kritik zafiyet, uzak işlem belleği sızıntısına olanak tanıyor ve saldırganların hassas verilere erişimini mümkün kılıyor. Siber güvenlik ekipleri, kapsamlı yamalama ve gelişmiş izleme çözümleri ile riskleri azaltmalı.
Son analizlerde, Apple App Store'da kripto para kullanıcılarının seed ifadelerini hedef alan 26 sahte cüzdan uygulaması tespit edildi. Bu uygulamalar, meşru cüzdanların trojanlı sürümlerini dağıtarak kullanıcıların varlıklarını riske atıyor. Siber güvenlik profesyonelleri ve kullanıcılar için bu tür phishing saldırılarına karşı dikkatli olmak kritik önem taşıyor.
Son dönemde tespit edilen AitM (Adversary-in-the-Middle) phishing saldırıları, TikTok işletme hesaplarını hedef alıyor. Bu kampanyada Cloudflare Turnstile güvenlik mekanizması aşılmakta ve kötü amaçlı reklamcılık ile zararlı yazılım dağıtımı amaçlanmaktadır. Siber güvenlik uzmanları, bu gelişmeler ışığında e-posta güvenliği ve bulut güvenliği önlemlerini artırmayı öneriyor.