Issabel Framework’teki CVE-2026-89026 açığı, sabit JWT anahtarı nedeniyle kimlik doğrulaması olmadan komut çalıştırmaya izin veriyor.
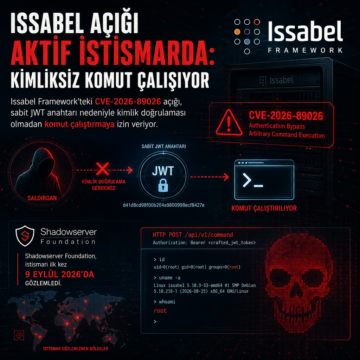


Issabel Framework’teki CVE-2026-89026 açığı, sabit JWT anahtarı nedeniyle kimlik doğrulaması olmadan komut çalıştırmaya izin veriyor.
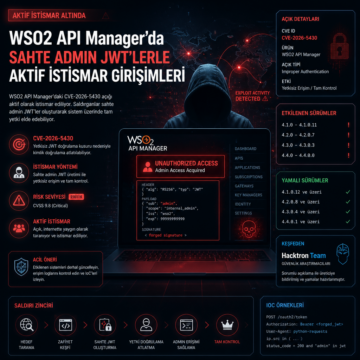
WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.

Cloudflare Workers üzerindeki Spectre saldırısı, JWT sızdırdı; DyPrIs, V8 Sandbox ve MPK ile ilgili teknik ayrıntılar açıklandı.

CVE-2026-55040 açığına ait PoC kodu yayımlandıktan sonra SharePoint sistemlerine yönelik kimlik doğrulama atlatma saldırıları başladı.