Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
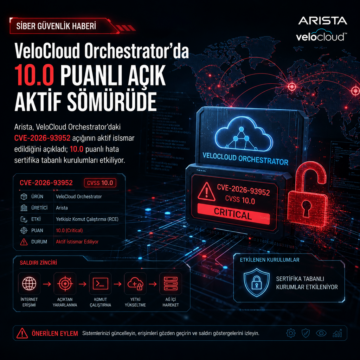


Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
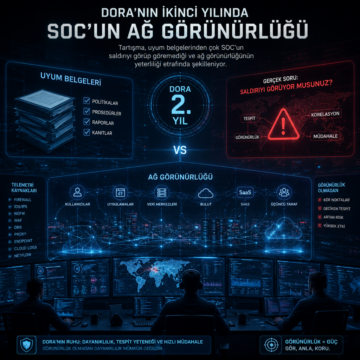
DORA’nın ikinci yılında tartışma, uyum belgelerinden çok SOC’un saldırıyı görüp göremediği ve ağ görünürlüğünün yeterliliği etrafında şekilleniyor.
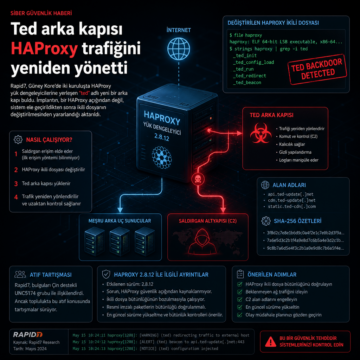
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
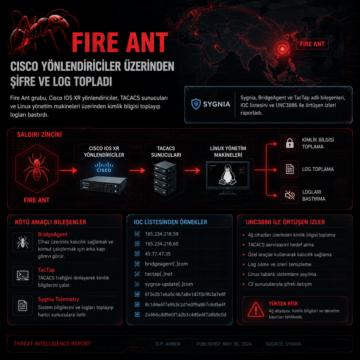
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
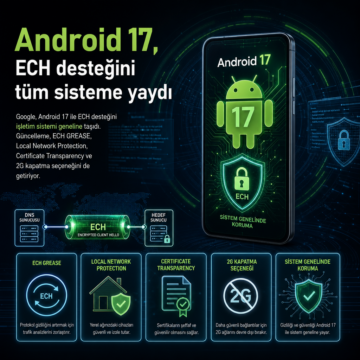
Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.
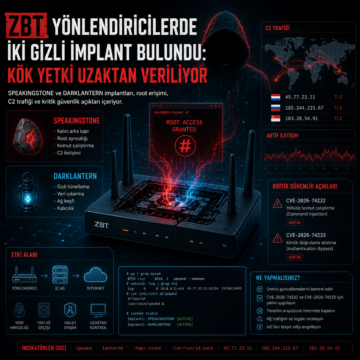
ZBT yönlendiricilerde SPEAKINGSTONE ve DARKLANTERN implantları, root erişimi, C2 trafiği ve CVE-2026-74232 ile CVE-2026-74233

NatJack adı verilen yeni saldırı sınıfı, NAT bağlantı durumunu manipüle ederek TCP oturumlarını ele geçirme, DNS yanıtlarını taklit etme ve NAT tablolarını tüketme tekniklerini ortaya koydu. Black Hat USA 2026’da sunulan araştırmada Windows ve Linux için iki ayrı CVE açıklandı, mevcut yamalar listelendi ve sınıfın tamamı için tek çözüm olmadığı vurgulandı.

Check Point Software, kurumsal ağlarda yapay zekâ etkileşimlerini denetlemek için AI Network Firewall adlı yeni ürününü tanıttı. Ürün; istemler, model çağrıları, API kullanımı, dosya yüklemeleri ve ajan davranışlarını gerçek zamanlı inceleyerek prompt injection, veri sızdırma ve API istismarına karşı ağ seviyesinde kontrol sunmayı hedefliyor.

Kurumsal saldırıların büyük bölümünün artık zararlı yazılım bırakmadan ilerlediği, CrowdStrike ve Verizon raporlarına dayanan verilerle aktarılıyor. Metin, NDR, ağ telemetrisi, davranış ve anomali tespiti, denetimli makine öğrenmesi ve yapay zekânın neden uç nokta görünürlüğünü aşan bir savunma katmanı sunduğunu ayrıntılandırıyor.

SonicWall SMA 1000 serisi cihazlarda iki kritik sıfırıncı gün açığı ortaya çıktı; bunlardan biri yönetici yetkisiyle rastgele komut çalıştırılmasına imkan tanıyor. Kurumsal ağlarda kullanılan bu cihazlar, yama uygulanmazsa ciddi risk altında. Siber güvenlik ekipleri, sistem loglarını dikkatle incelemeli ve gerekli yamaları hemen devreye almalı.