Plex2Shell saldırılarında dört açık zincirlenerek Plex sunucularına kripto para madencisi ve Linux tabanlı proxy arka kapısı yükleniyor.
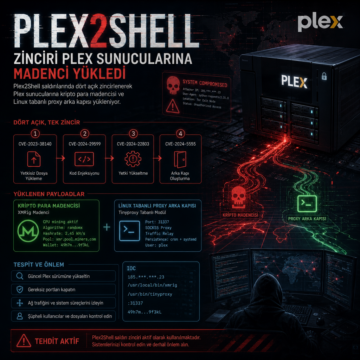


Plex2Shell saldırılarında dört açık zincirlenerek Plex sunucularına kripto para madencisi ve Linux tabanlı proxy arka kapısı yükleniyor.
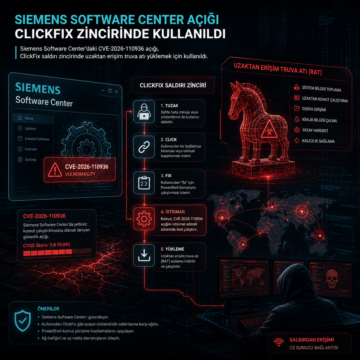
Siemens Software Center’daki CVE-2026-110936 açığı, ClickFix saldırı zincirinde uzaktan erişim truva atı yüklemek için kullanıldı.
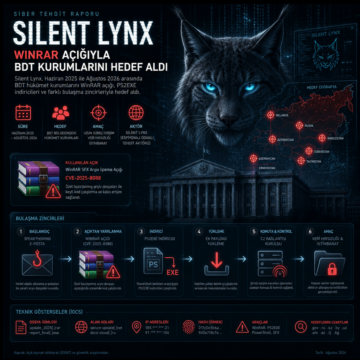
Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.
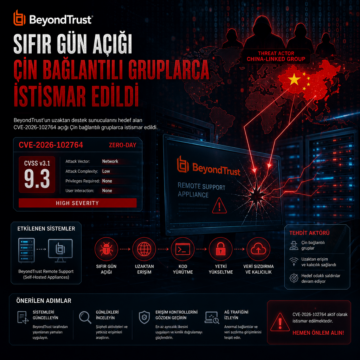
BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
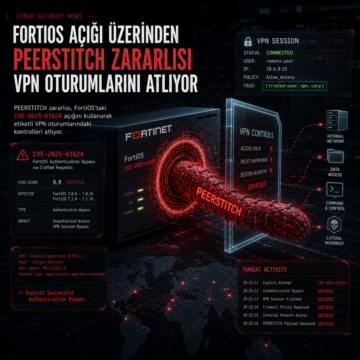
PEERSTITCH zararlısı, FortiOS’taki CVE-2025-61624 açığını kullanarak etiketli VPN oturumlarındaki kontrolleri atlıyor.
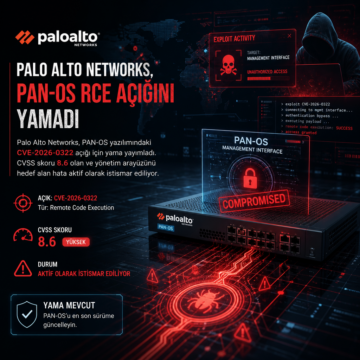
Palo Alto Networks, PAN-OS yazılımındaki CVE-2026-0322 açığı için yama yayımladı.
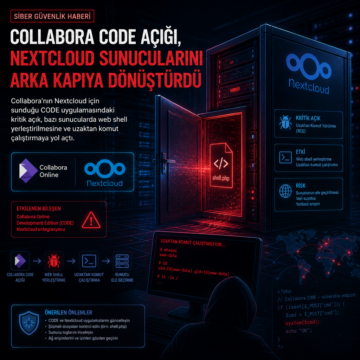
Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
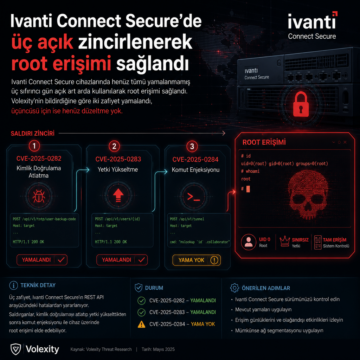
Ivanti Connect Secure cihazlarında henüz tümü yamalanmamış üç sıfırıncı gün açık art arda kullanılarak root erişimi sağlandı.
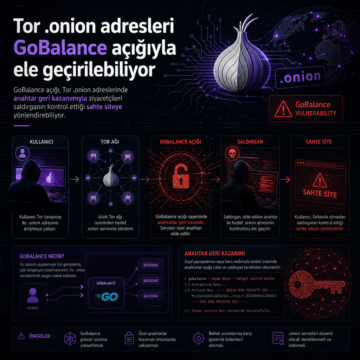
GoBalance açığı, Tor .onion adreslerinde anahtar geri kazanımıyla ziyaretçileri saldırganın kontrol ettiği sahte siteye yönlendirebiliyor.
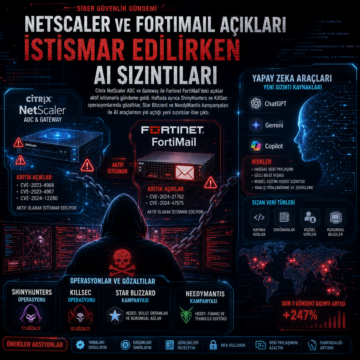
Citrix NetScaler ADC ve Gateway ile Fortinet FortiMail’deki açıklar aktif istismarla gündeme geldi.