Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.


Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.
Zoom Workplace’in Windows sürümünde bulunan iki kritik açık, kimlik doğrulamasız yetki yükseltme riski doğuruyor. Yama yayımlandı.
Apache mod_http2 açığı CVE-2026-119618, HTTP/2 etkin sunucularda uzaktan kod çalıştırmaya yol açabiliyor; 2.4.71 ile kapatıldı.
LNbits, devam eden saldırılar nedeniyle Bitcoin Lightning cüzdan sunucularının geçici olarak kapatılmasını istedi.
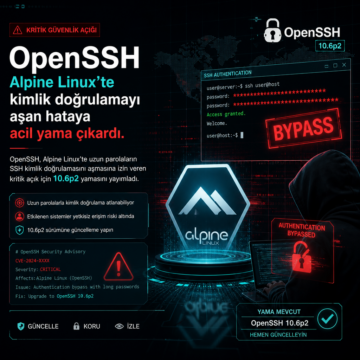
OpenSSH, Alpine Linux’te uzun parolaların SSH kimlik doğrulamasını aşmasına izin veren kritik açık için 10.6p2 yamasını yayımladı.
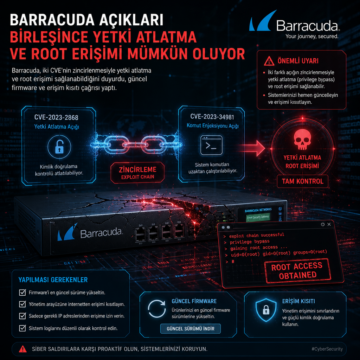
Barracuda, iki CVE’nin zincirlenmesiyle yetki atlatma ve root erişimi sağlanabildiğini duyurdu; güncel firmware ve erişim kısıtı çağrısı yaptı.
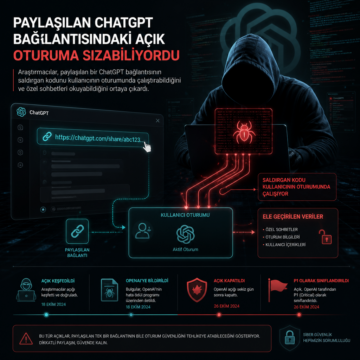
Araştırmacılar, paylaşılan bir ChatGPT bağlantısının saldırgan kodunu kullanıcının oturumunda çalıştırabildiğini ve özel sohbetleri okuyabildiğini ortaya…
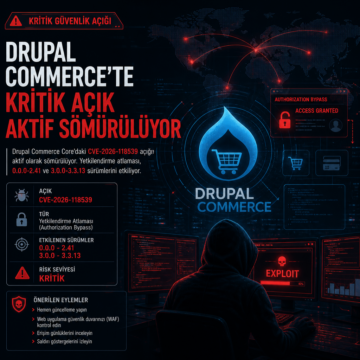
Drupal Commerce Core’daki CVE-2026-118539 açığı aktif olarak sömürülüyor; yetkilendirme atlaması 0.0.0-2.41 ve 3.0.0-3.3.13 sürümlerini etkiliyor.
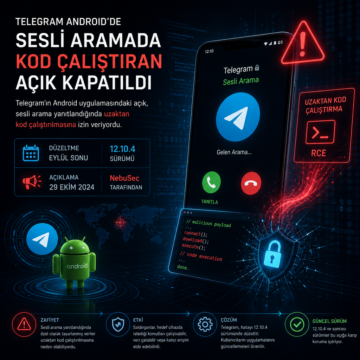
Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
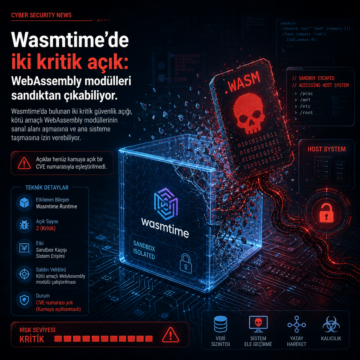
Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.