Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
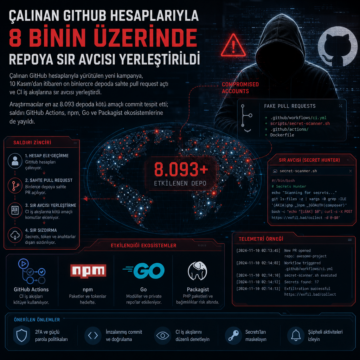


Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
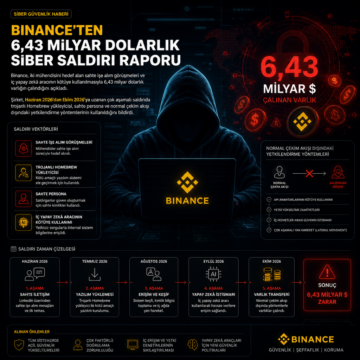
Binance, iki mühendisini hedef alan sahte işe alım görüşmeleri ve iç yapay zekâ aracının kötüye kullanılmasıyla 6,43 milyar dolarlık varlığın çalındığını…
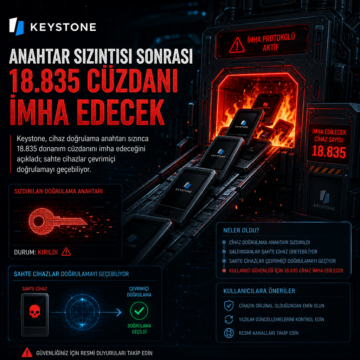
Keystone, cihaz doğrulama anahtarı sızınca 18.835 donanım cüzdanını imha edeceğini açıkladı; sahte cihazlar çevrimiçi doğrulamayı geçebiliyor.
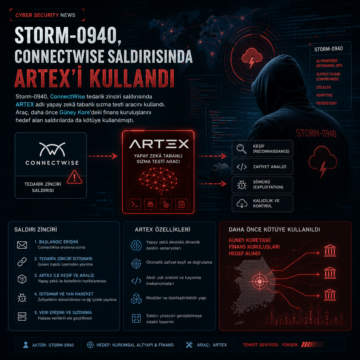
Storm-0940, ConnectWise tedarik zinciri saldırısında ARTEX adlı yapay zekâ tabanlı sızma testi aracını kullandı.
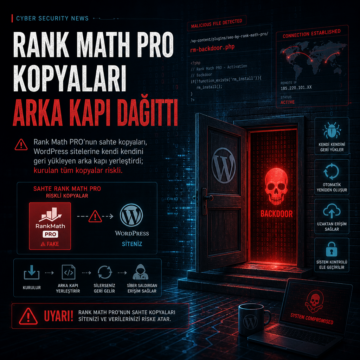
Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
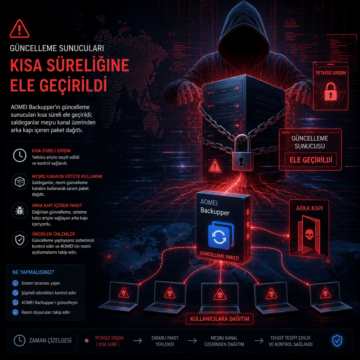
AOMEI Backupper’ın güncelleme sunucuları kısa süreli ele geçirildi; saldırganlar meşru kanal üzerinden arka kapı içeren paket dağıttı.
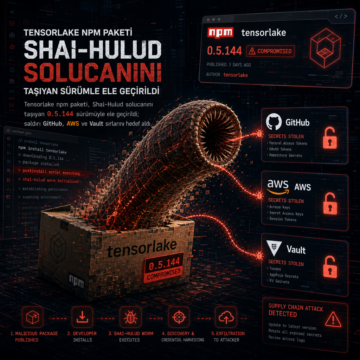
Tensorlake npm paketi, Shai-Hulud solucanını taşıyan 0.5.144 sürümüyle ele geçirildi; saldırı GitHub, AWS ve Vault sırlarını hedef aldı.
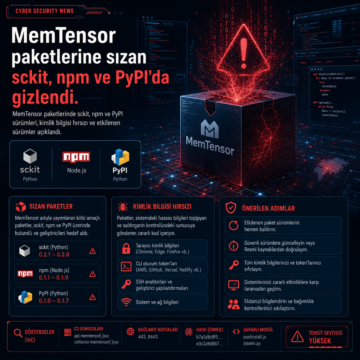
MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
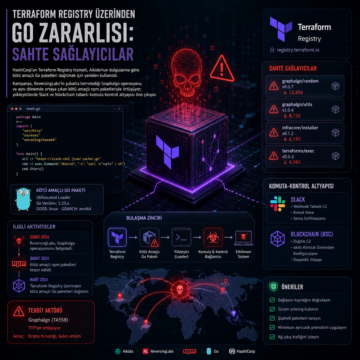
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
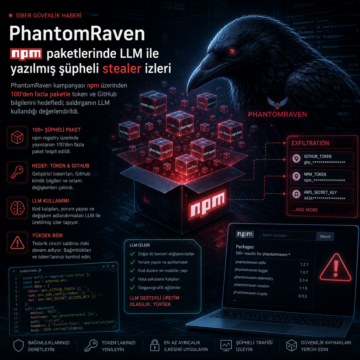
PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.