SharePoint açığı CVE-2026-65660, yetkili saldırgana kod çalıştırma yolu açıyor; Microsoft ve CVE kaydı farklı tanım yaptı.
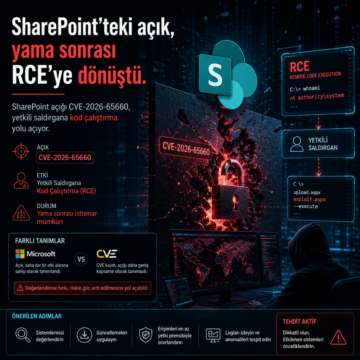


SharePoint açığı CVE-2026-65660, yetkili saldırgana kod çalıştırma yolu açıyor; Microsoft ve CVE kaydı farklı tanım yaptı.
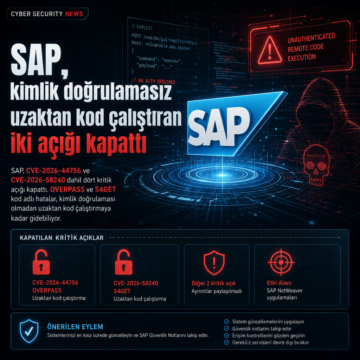
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
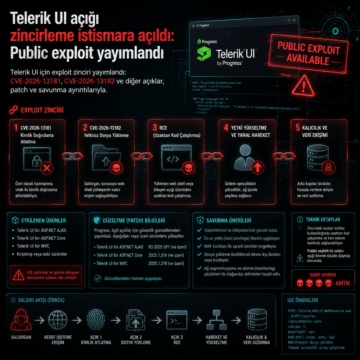
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
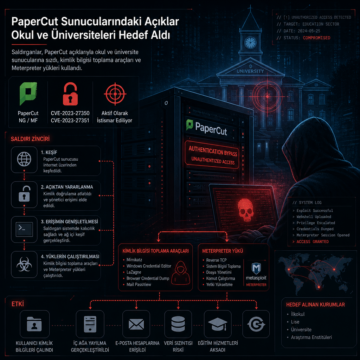
PaperCut açıklarıyla okul ve üniversite sunucularına sızan saldırganlar, kimlik bilgisi toplama araçları ve Meterpreter yükleri kullandı.
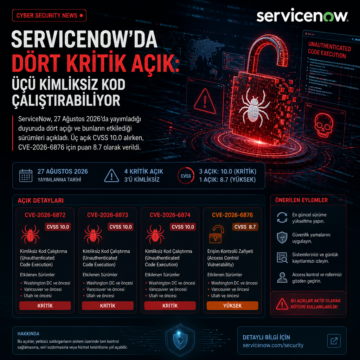
ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
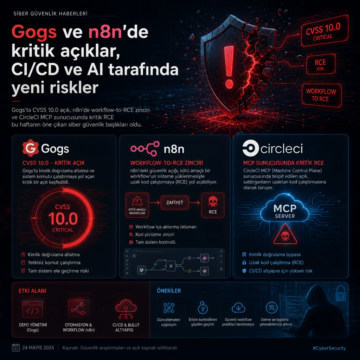
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
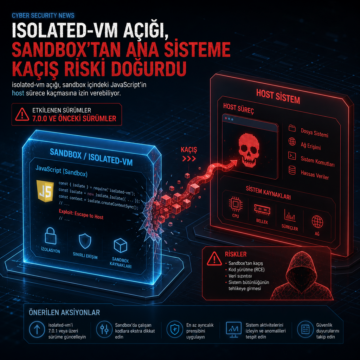
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…

CISA, Ray’deki CVE-2025-62593 açığını KEV kataloğuna ekledi; 9.4 CVSS puanlı açık Firefox ve Safari üzerinden istismar edilebiliyor.

JetBrains, TeamCity On-Premises sürümlerinin tamamını etkileyen CVE-2026-63077 açığı için kullanıcıları güncelleme yapmaya çağırdı. Şirket, 2025.11.7 ve 2026.1.3 sürümlerinde düzeltme yayımladığını, güncelleyemeyenler için de 2017.1 ve sonrası için bir security patch plugin sunduğunu açıkladı.