Kiteworks, federal istihbarat uyarısı sonrası müşterilere yaklaşık 9 saatlik kapatma penceresi önerdi.
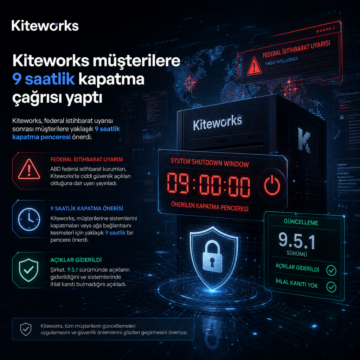


Kiteworks, federal istihbarat uyarısı sonrası müşterilere yaklaşık 9 saatlik kapatma penceresi önerdi.
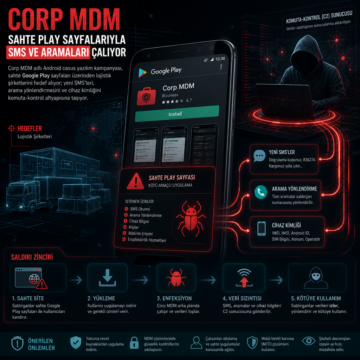
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
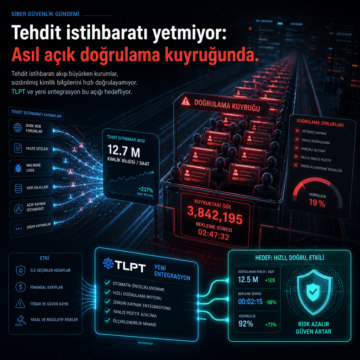
Tehdit istihbaratı akışı büyürken kurumlar, sızdırılmış kimlik bilgilerini hızlı doğrulayamıyor. TLPT ve yeni entegrasyon bu açığı hedefliyor.
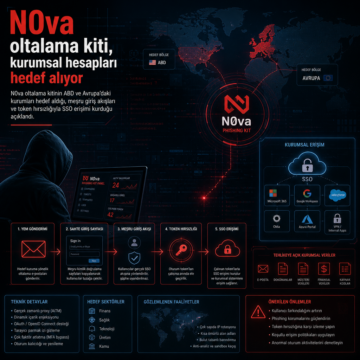
N0va oltalama kitinin ABD ve Avrupa’daki kurumları hedef aldığı, meşru giriş akışları ve token hırsızlığıyla SSO erişimi kurduğu açıklandı.
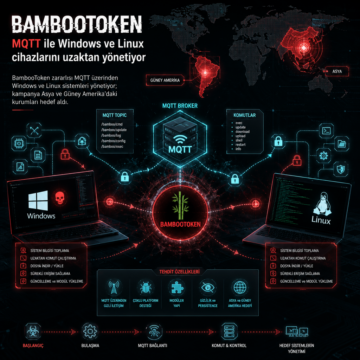
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
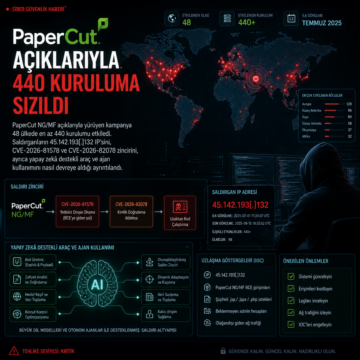
PaperCut NG/MF açıklarıyla yürüyen kampanya 48 ülkede en az 440 kurulumu etkiledi; saldırganların 45.142.193[.]132 IP’sini, CVE-2026-81578 ve…
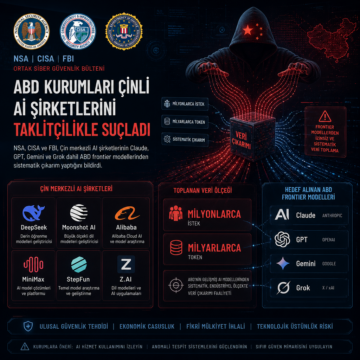
NSA, CISA ve FBI, Çin merkezli AI şirketlerinin Claude, GPT, Gemini ve Grok dahil ABD frontier modellerinden sistematik çıkarım yaptığını bildirdi.
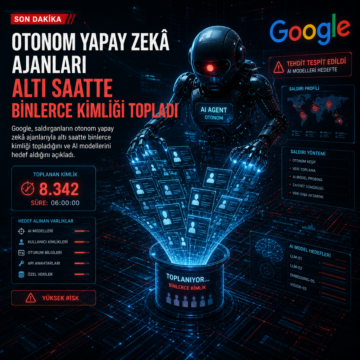
Google, saldırganların otonom yapay zekâ ajanlarıyla altı saatte binlerce kimliği topladığını ve AI modellerini hedef aldığını açıkladı.
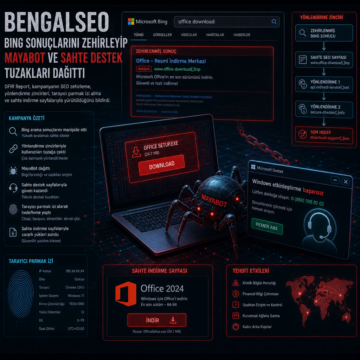
BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
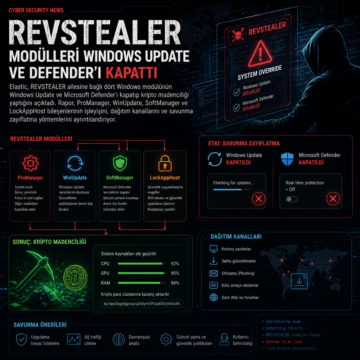
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.