

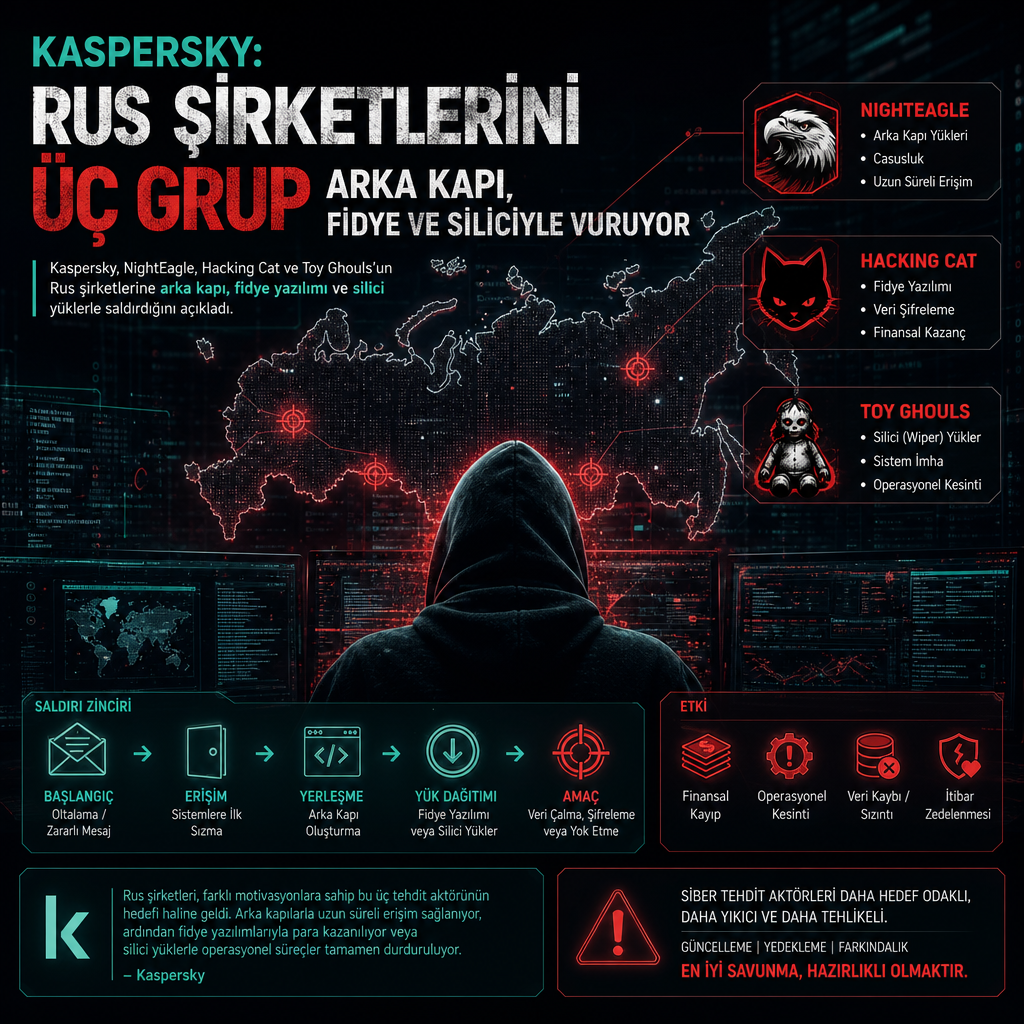
Kaspersky’nin yayımladığı son analizler, Rus şirketlerini hedef alan üç ayrı tehdidin aynı dönemde farklı taktiklerle sahaya indiğini ortaya koydu. NightEagle, Hacking Cat ve Toy Ghouls adıyla takip edilen gruplar; arka kapı, fidye yazılımı ve dosya silici yükleriyle kurumsal ağlara sızmaya çalışıyor.
İlk grup olan NightEagle, en az 2023’ten beri aktif olan ve APT-Q-95 olarak da izlenen bir tehdit aktörü. Araştırmacılar, bu grubun kurumsal VPN’lere geçerli ama ele geçirilmiş kimlik bilgileriyle eriştiğini, ardından ağ içinde yatay hareket için yeni kalıcılık ve geçiş teknikleri kullandığını belirledi. Bağlantıların bir kısmı Rusya segmentindeki IP adreslerinden, Cloudflare WARP tünelleri üzerinden; bir kısmı ise Avrupa’daki sanal altyapı sağlayıcılarına ait IP’lerden geldi.
NightEagle’ın en öne çıkan yüklerinden biri GhostContainer oldu. Bu modüler arka kapı, saldırgana Microsoft Exchange Server üzerinde tam kontrol veriyor; keyfi kod çalıştırabiliyor, dosya işlemleri yapabiliyor ve ek modüller yükleyebiliyor. Zararlı yazılımın, sıradan bir sunucu bileşeni gibi davranarak tespitten kaçınmaya çalıştığı, ayrıca trafik yönlendirme ya da tünel açma aracı olarak da kullanılabildiği aktarıldı. Daha önce aynı yazılımın Asya’da bir devlet kurumu ve bir yüksek teknoloji şirketini hedef aldığı biliniyor.
Kaspersky, GhostContainer’ın birkaç açık kaynak projeden alınan parçaları birleştirdiğini de yazdı. Paket içinde Neo-reGeorg tüneli, CVE-2020-0688 açığına yönelik bir istismar ve ysoserial aracındaki GhostWebShell sınıfı yer alıyor. Bu bileşenlerin tamamı GitHub’da herkese açık durumda.
Arka kapının Microsoft Exchange sunucularına tam olarak nasıl ulaştırıldığı net değil. Ancak araştırmacılar, saldırganların önce sunucunun ASP.NET yapılandırmasındaki kriptografik anahtarları çıkarmış olabileceğini, ardından VIEWSTATE çerçeve parametresini üzerine yazıp içine bir yük enjekte ederek arka kapıyı bellekte çalıştırmış olabileceğini değerlendiriyor. Bu zincir, doğrudan diske yazmadan çalışan saldırıların izini zorlaştıran tipik bir in-memory tekniğe işaret ediyor.
NightEagle’ın iç ağda ilerlemek için Microsoft dev tunnels ve açık kaynaklı rdp2tcp aracıyla trafik tünellemesi yaptığı da görüldü. Amaç, RDP üzerinden erişimi başka sistemlere aktarmak ve iç altyapı üzerinde dolaşmak. Kaspersky’ye göre grup, Active Directory tarafında farklı zafiyetleri istismar ederek ayrıcalık yükseltti ve daha önce kurduğu tünelleri kullanarak iç sistemlere bağlandı.
Bunların arasında CVE-2019-0708, yani BlueKeep olarak bilinen açık da var. Saldırganlar bu zafiyet üzerinden sistemde yerel bir hesap oluşturarak hesabı Administrators ve Remote Desktop Users gruplarına ekledi. Grup ayrıca DCSync saldırısıyla etki alanı denetleyicisini taklit etmeye de çalıştı. Bu kod kaydı, https://nvd.nist.gov/vuln/detail/CVE-2019-0708 adresinde yer alıyor.
Kampanyanın nihai hedefi olarak, kurban altyapısında kalıcılık sağlamak, etki alanı hesaplarına ait parola karmalarını elde etmek, uzun ömürlü Kerberos biletleriyle hedef kaynaklara meşru erişim kazanmak ve sonunda domain controller’lara, ardından da tüm Active Directory yapısına sızmak gösterildi.
Hacking Cat fidye ve silici yüklerine kaydı
Rus şirketlerini hedef alan ikinci grup Hacking Cat oldu. Şubat 2024’ten beri web site tahrifatı ve veri ihlalleriyle bilinen, Ukrayna yanlısı bu hacktivist topluluk son aylarda çizgisini değiştirerek şifreleme ve yıkıcı saldırılara yöneldi. Grup, Cyber Anarchy Squad ve Ukrainian Cyber Alliance gibi başka hacktivist yapılarla da çalışıyor; bu durum kullanılan araçların kime ait olduğunun ayrıştırılmasını zorlaştırıyor.
Kaspersky’nin incelemesine göre Hacking Cat, Exchange sunucularındaki CVE-2021-26855 ve metinde yer alan CVE-2026-42897 üzerinden saldırı düzenledi. Bu istismarlar, Go tabanlı Gorilla RAT adlı uzaktan erişim truva atını teslim etmek için kullanıldı. Araç, trafiği tünelleyerek operatörün kurbanın iç ağına erişmesini sağlıyor. CVE-2021-26855 için NVD kaydı https://nvd.nist.gov/vuln/detail/CVE-2021-26855 adresinde bulunuyor.
Gorilla RAT çalıştığında uzak bir sunucuya bağlanıyor, kurbanı kaydediyor ve yeni komutları beklemeye başlıyor. Komutlar sayesinde keyfi komut çalıştırabiliyor, süreçleri listeleyebiliyor, sistem bilgisi toplayabiliyor, dosya yükleyip indirebiliyor ve TCP tünelini açıp kapatabiliyor.
Grubun aynı zamanda Monkey adı verilen fidye yazılımı ailesinin birden fazla varyantını dağıttığı belirtildi. Rust, .NET, C++ ve Golang ile yazılan bu sürümler Windows, Linux ve VMware ESXi sistemlerini hedef alıyor. Monkey’in bilinen en eski izi 2025 yazının sonlarına uzanıyor. Zararlı yazılım, şifreleme başlamadan önce gereksiz süreçleri sonlandırıyor ve sistem kurtarma mekanizmalarını devre dışı bırakmaya çalışıyor.
Kaspersky, Rust tabanlı Monkey sürümünün 32 baytlık bir anahtar ürettiğini ve kurbanın dosyalarını ChaCha20-Poly1305 ile şifrelediğini aktardı. Bazı varyantlar anahtarı hiçbir yere kaydetmiyor; bu da onları fiilen tam teşekküllü birer wiper, yani silici yazılıma dönüştürüyor. Buna karşın fidye notu bırakmaya devam ediyorlar. Diğer bazı sürümler ise anahtarı saklıyor ama notta herhangi bir iletişim bilgisi bulundurmuyor.
.NET varyantı da 32 baytlık anahtar üretiyor, bunu komuta-kontrol sunucusuna gönderiyor ve dosyaları AES-256-CBC ile şifreliyor. Ayrıca ayrıcalık yükseltme, Windows kurtarma mekanizmalarını kapatma, Microsoft Outlook kimlik bilgilerini çıkarıp C2 sunucusuna iletme, .bak, .backup, .bkf ve .bck uzantılı dosyaları silme ve işlem bitince kendini kaldırma yetenekleri var.
C++ sürümü benzer işlevler sunuyor; buna ek olarak zamanlanmış görev veya RunOnce kayıt anahtarı üzerinden kalıcılık kurabiliyor. Sistem günlüklerini temizleme, loglamayı kapatma, PowerShell komut geçmişini ve Windows Komut İstemi geçmişini silme, AMSI atlatma, Event Tracing for Windows’ı kapatma, şifreleyici için Microsoft Defender istisnaları ayarlama, Registry üzerinde değişiklik yaparak Task Manager ve Windows Komut İstemi’ni devre dışı bırakma, api.ipify[.]org ve ipapi[.]co sorgularıyla genel IP adresini öğrenme ve Volume Shadow Copy Service dahil birçok yedekleme, veritabanı ve kurtarma bileşenini kapatma gibi yetenekler taşıyor.
Golang ile yazılan ve daha çok Linux ile ESXi sistemlerini hedefleyen sürüm ise crontab girdisiyle kalıcılık kuruyor, SELinux ve AppArmor’u devre dışı bırakıyor ve volume shadow copy silmeye çalışıyor. Kaspersky, bu sürümde Linux ve ESXi ortamlarında işlevsiz görünen bir gölge kopya silme özelliği bulunduğunu, bunun da saldırganların dikkatsiz davrandığına ve araç setini geliştirirken yapay zekâdan yararlanmış olabileceğine işaret ettiğini yazdı.
Hacking Cat’in, Cyber Anarchy Squad ile birlikte batch script üzerinden ClearWater adlı başka bir fidye yazılımını da dağıttığı aktarıldı. ClearWater’ın, pro-Ukrayna hacktivist gruplara ransomware-as-a-service modeliyle sunulduğu değerlendiriliyor. Ukrainian Cyber Alliance ile yapılan başka bir ortak operasyonda ise Nemo Wiper adlı silici zararlının kullanıldığı, bu yazılımın dosyaların üzerine rastgele baytlarla yazdığı ve boş disk alanını .lock uzantılı, rastgele alfasayısal adlar taşıyan dosyalarla doldurduğu belirtildi.
Kaspersky, farklı hacktivist grupların aynı elde yazılmış araçları çok aşamalı enfeksiyon zincirleri dâhil olmak üzere farklı saldırılarda kullandığını da not etti. Şirkete göre bu durum, araçları yazan, bakımını yapan ve değiştiren küçük bir geliştirici grubu ya da tek bir ortak kaynak olabileceğini düşündürüyor. Ancak raporun yayımlanmasının ardından Hacking Cat, Telegram kanalında bazı araçların kendilerine ait olduğunu, ancak locker sınıfındaki araçların onlara ait olmadığını yazdı. Grup ayrıca Kaspersky’nin ilgisiz aktörlere ait araçları kendilerine atfettiğini savunarak, şirketin grupları tersine mühendislikle daha iyi çözmesi gerektiğini ileri sürdü.
Toy Ghouls ise Rus kuruluşlarını hedefleyen üçüncü grup olarak öne çıktı. Bearlyfy, Laboo.boo ve Feral Wolf adlarıyla da izlenen topluluk, sızdırılmış Babuk ve LockBit builder’larını kullanmaktan kendi GenieLocker fidye yazılımına, oradan da özel geliştirilmiş bir arka kapıya geçti. Finansal motivasyonlu bu grubun 2025’ten beri aktif olduğu biliniyor.
İlk kez Temmuz 2026’da fark edilen arka kapı iki varyant halinde görülüyor: komuta-kontrol için HiveMQ MQTT broker kullanan mqtt-bird-agent 0.1.0 ve C2 tarafında Matrix tabanlı uçtan uca şifreli Element mesajlaşma uygulamasını kullanan matrix-bird-agent 0.1.0. Kaspersky’ye göre bu kampanyada saldırganlar, arka kapıları ve yapılandırma dosyalarını ele geçirilmiş sistemlere dağıtmak için Windows Remote Management, yani WinRM kullandı. İş için Evil-WinRM ve WinRM-fs gibi açık kaynak araçlardan yararlanıldı.
Bird Agent arka kapısı interaktif komut satırı oturumu içinde çalışabiliyor ve Windows servisi olarak kalıcılık kurabiliyor. Çalıştığında bulunduğu dizinde config.toml dosyasını arıyor. Alternatif olarak -c ya da –config seçeneğiyle tam dosya yolu verilebiliyor. Zararlı yazılım dosyayı okuyor, ardından Windows Registry’de tutulan MachineGuid değerinden türetilen bir anahtarla yapılandırmayı kısmen şifreliyor. Böylece yapılandırma o makineye bağlanıyor; sonraki çalıştırmalarda çözemezse işlemeyi durduruyor.
Yapılandırma dosyası, kullanılan varyanta göre HiveMQ MQTT broker ile iletişim kurmak için gereken küme kimliğini ya da Element iç oda kimliğini ve o odaya erişmek için gereken erişim belirtecini içeriyor. Bu parametre boş bırakılmışsa arka kapı kurulum sırasında belirteci kullanıcıdan istiyor ve daha sonra bunu kaydediyor.
Bağlantı kurulduktan sonra zararlı yazılım sistem bilgilerini iletiyor, HiveMQ broker’dan komut çekmek için HTTP GET istekleri gönderiyor, bunları PowerShell üzerinden gizli modda (-NonInteractive -NoProfile -Command) çalıştırıyor ve sonuçları sunucuya geri aktarıyor. Element sürümü de işlevsel olarak benzer; ana fark, alınan komutların Windows komut satırı üzerinden yürütülmesi ve çıktıların yine C2 sunucusuna gönderilmesi.
Kaspersky, yeni araçların komuta-kontrol sunucusuyla alışılmadık kanallar üzerinden konuştuğunu belirtti. HiveMQ MQTT broker ve Matrix tabanlı Element Messenger kullanımı, şirketin ifadesine göre, açık kaynak projelerden uzaklaşıp tamamen özel araçlara yönelindiğini gösteriyor. Bu değişim, Toy Ghouls’un saldırılarını daha karmaşık hâle getirme ve tespitten daha uzun süre kaçma çabasının işareti olarak sunuldu.