Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
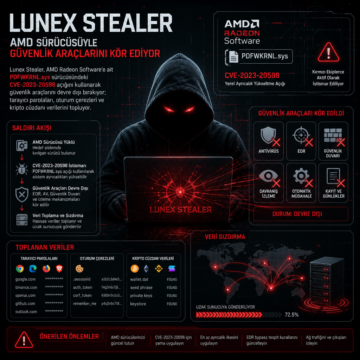


Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
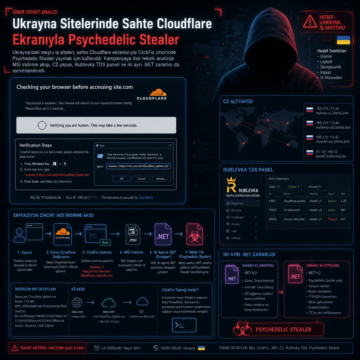
Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
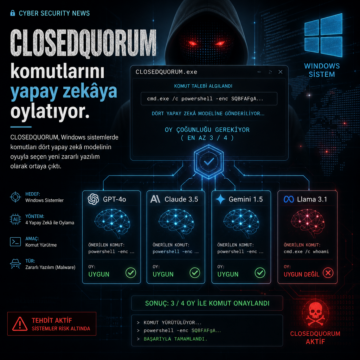
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.
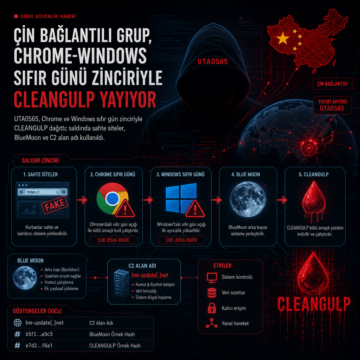
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
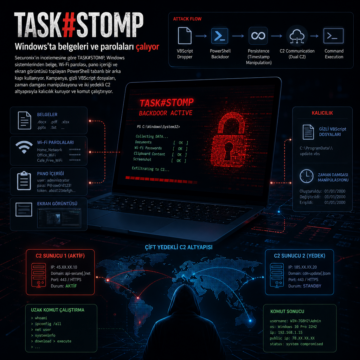
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
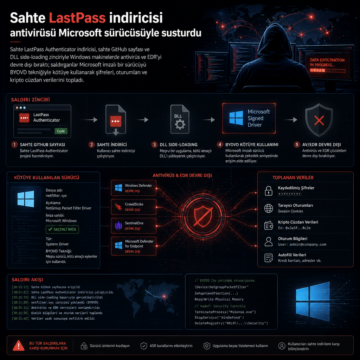
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…
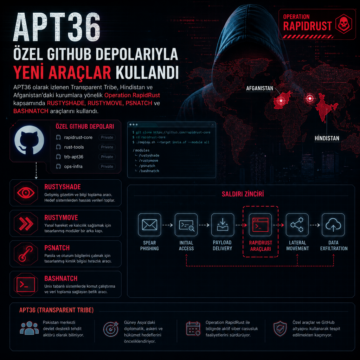
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
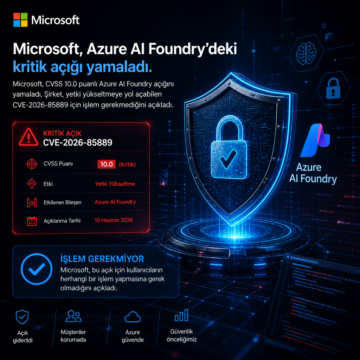
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
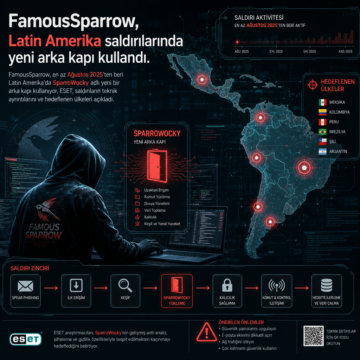
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
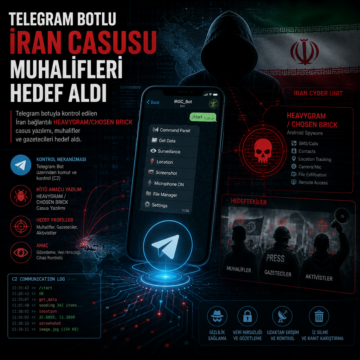
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.