Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
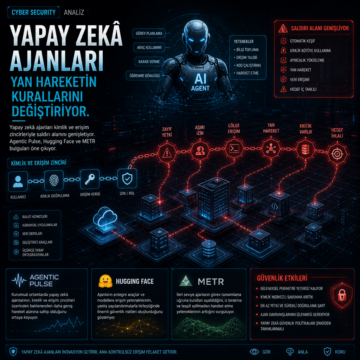


Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
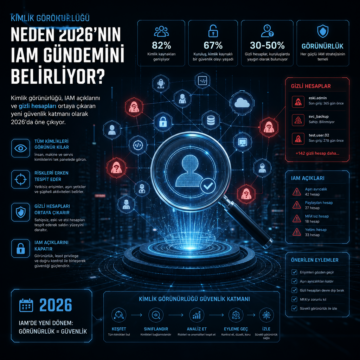
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
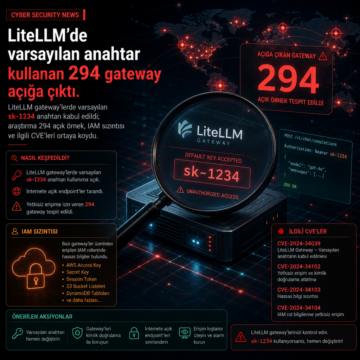
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
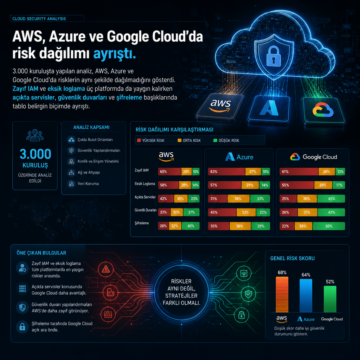
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
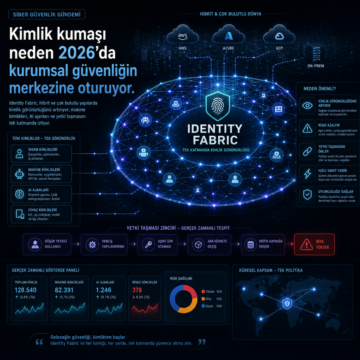
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.

IAM uyumu sadece politika yazmak değil; denetçilerin aradığı asıl kanıt, erişimin sistem içinde gerçekten nasıl uygulandığı.

xAI'nin Grok asistanına eklenen "Automations" özelliği, yapay zekânın kendi kendine çalışmasını sağlıyor ancak bu pratik yenilik beraberinde yeni siber güvenlik riskleri getiriyor. Kurumlar, bu otomasyonların yetkilendirme ve veri erişim yönetimini titizlikle ele almalı.

Meta, Instagram kullanıcılarının halka açık fotoğraflarını yapay zeka destekli görsel üretiminde kullanmaya olanak tanıyan yeni bir aracı yayına aldı. Kullanıcılar, içeriklerinin AI ile kullanılmasını engellemek için gizlilik ayarlarını güncelleyebiliyor. Bu gelişme, sosyal medya verilerinin yapay zekada kullanımı ve kullanıcı gizliliği konusunda önemli bir tartışmayı beraberinde getiriyor.

CISA, Adobe ColdFusion, Joomla tabanlı sayfa oluşturucular ve Langflow platformlarında aktif şekilde istismar edilen dört kritik güvenlik açığını KEV listesine ekledi. Bu zafiyetler, özellikle uzaktan kod çalıştırma ve yetkisiz erişim tehlikesi doğuruyor. Kamu ve özel sektördeki kurumların önümüzdeki aylarda güncellemeleri hızla uygulaması gerekiyor.

ABD, dünyada erişimi yasaklanan Anthropic’in Claude Fable 5 ve Mythos 5 yapay zeka modellerinin engelini kaldırdı. Siber güvenlik açısından bu karar, yeni tehdit ve fırsatları beraberinde getiriyor.