Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
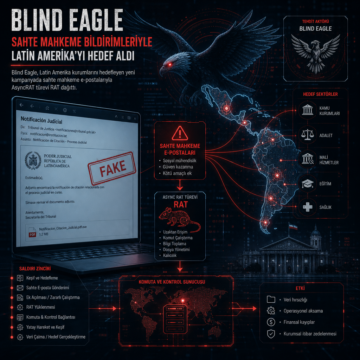


Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
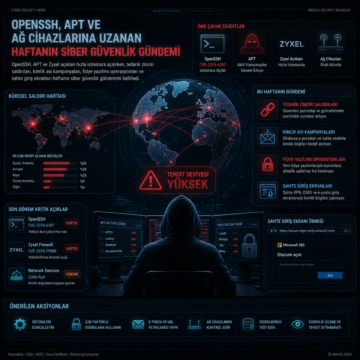
OpenSSH, APT ve Zyxel açıkları hızla istismara açılırken, tedarik zinciri saldırıları, kimlik avı kampanyaları, fidye yazılımı operasyonları ve sahte…
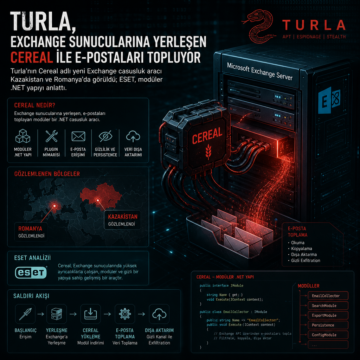
Turla’nın Cereal adlı yeni Exchange casusluk aracı Kazakistan ve Romanya’da görüldü; ESET, modüler .NET yapıyı anlattı.
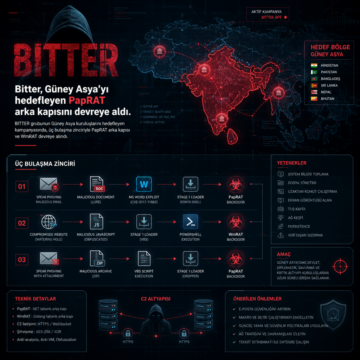
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
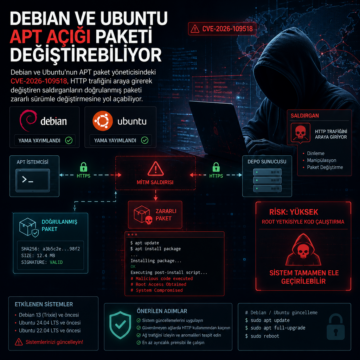
Debian ve Ubuntu’nun APT paket yöneticisindeki CVE-2026-109518, HTTP trafiğini araya girerek değiştiren saldırganların doğrulanmış paketi zararlı sürümle…
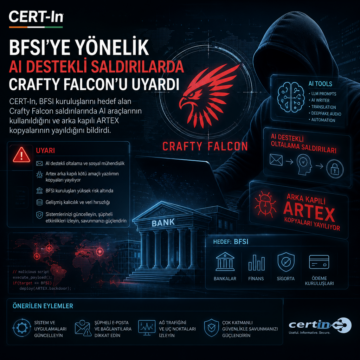
CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
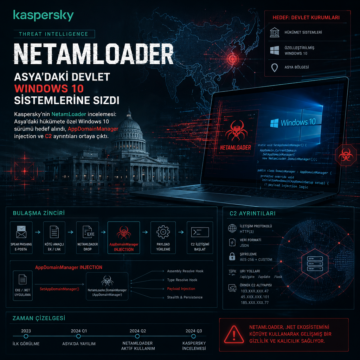
Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.
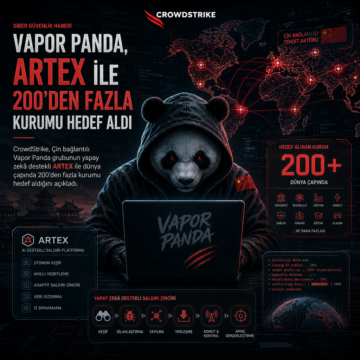
CrowdStrike, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX ile dünya çapında 200’den fazla kurumu hedef aldığını açıkladı.
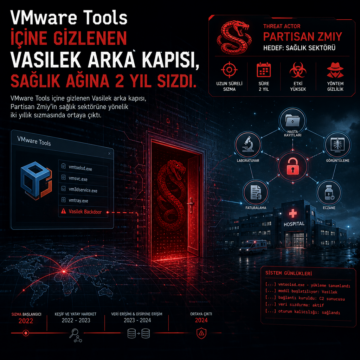
VMware Tools içine gizlenen Vasilek arka kapısı, Partisan Zmiy’in sağlık sektörüne yönelik iki yıllık sızmasında ortaya çıktı.
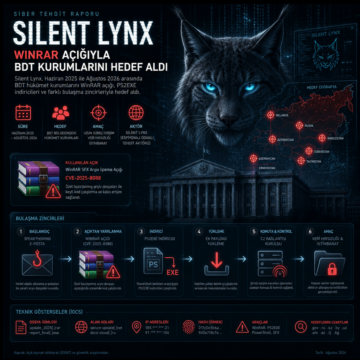
Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.