Barracuda Email Security Gateway’deki zincir açık, giriş yapmadan root erişimi sağlıyor. Şirket yamayı yayımladı, watchTowr ayrıntıları paylaştı.


Barracuda Email Security Gateway’deki zincir açık, giriş yapmadan root erişimi sağlıyor. Şirket yamayı yayımladı, watchTowr ayrıntıları paylaştı.
Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
FBI, Çin bağlantılı bir hacker grubunun çalıntı e-postalara üçüncü taraf erişimi veren bir portal işlettiğini açıkladı.
2026 siber güvenlik raporu, kimlik, telemetri, uç nokta, bağlı cihaz, e-posta, bulut ve yapay zekâ destekli güvenlik operasyonlarının ön plana çıktığını…
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
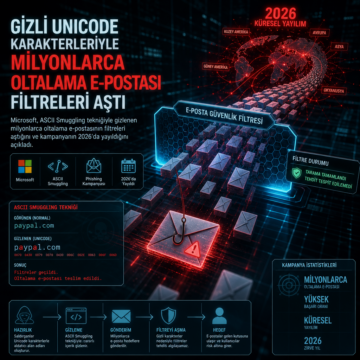
Microsoft, ASCII Smuggling tekniğiyle gizlenen milyonlarca oltalama e-postasının filtreleri aştığını ve kampanyanın 2026’da yayıldığını açıkladı.

Phishing 3.0 ile kimlik avı saldırıları yapay zekâ ajanlarına taşındı. Deepfake, çok kanallı saldırı ve yeni savunma modeli öne çıkıyor.

PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.