

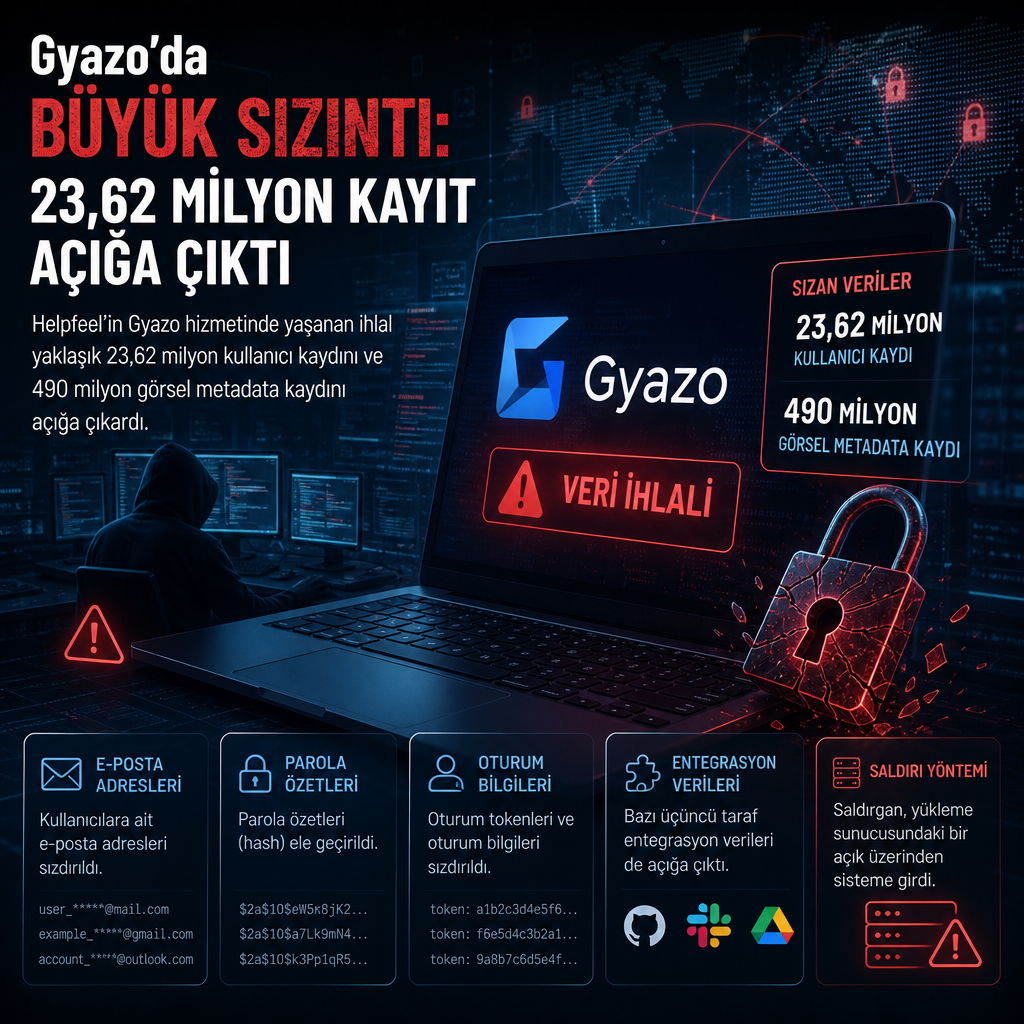
Helpfeel’in görsel paylaşım hizmeti Gyazo’da yaşanan ihlal, yaklaşık 23,62 milyon kullanıcı kaydı ile 490 milyon görsel metadata kaydını açığa çıkardı. Kyoto merkezli şirket, sızıntının 11 Eylül akşamı fark edildiğini, 12 Eylül’ün ilk saatlerinde erişim yollarının kapatıldığını ve aynı gün açığın yamalandığını bildirdi. Helpfeel, veri sızıntısının 14 Eylül’de doğrulandığını, 15 Eylül’de Japonya’nın Kişisel Bilgileri Koruma Komisyonu’na bildirim yapıldığını ve 16 Eylül’de resmi duyuru yayımlandığını açıkladı.
İhlalde e-posta adresleri, parola özetleri, kullanıcı kimlikleri, cihaz kimlikleri, giriş oturumu kimlikleri ve bazı entegrasyon bilgileri yer alıyor. Şirket, X entegrasyon belirteçlerinin de açığa çıkmış olabileceğini, Google tek oturum açma için kullanılan e-posta adresinin de bağlantı durumuna göre kayıtlarda bulunabildiğini belirtti. Kullanıcı kayıtlarında ayrıca ad ya da takma ad, profil bilgileri, dil tercihi, kayıt tarihi, son giriş zamanı, abonelik planı, fatura durumu ve kullanım istatistikleri de bulunabiliyor.
Helpfeel, ödeme bilgileri ile kredi kartı numaralarının sızıntı kapsamında olmadığını vurguladı. Şirketin aktardığına göre 23,62 milyonluk sayı kişi sayısını değil kayıt sayısını ifade ediyor ve anonim hesaplar da bu sayıya dahil. Helpfeel, kişisel bilgileri açığa çıkan gerçek kullanıcı sayısını hâlâ netleştirmeye çalıştığını söyledi.
Gyazo yükleme sunucusundaki açık içeri giriş sağladı
Helpfeel’in aktardığına göre saldırgan, Gyazo’nun görsel yükleme sunucusundaki bir güvenlik açığını kullanarak sisteme ulaştı, ardından şirket altyapısında serbest komutlar çalıştırdı ve Gyazo veritabanına erişti. Firma, açığın ne tür bir zafiyet olduğunu açıklamadı. Şirketin verdiği bilgiye göre saldırganın erişimi, veritabanı ve sistem komut yürütme aşamasına kadar ilerledi.
İhlalin ardından kimlik doğrulama verileri incelendi ve bazı öğeler için “gerekli önlemler” alındı. Helpfeel, bunların arasında geçersiz kılma ve erişim kısıtları bulunduğunu açıkladı ancak hangi öğelerin iptal edildiğini söylemedi. Gyazo normalde yeni bir IP adresinden giriş yapıldığında e-posta ile doğrulama kodu gönderiyor. Şirket, sızıntıda açığa çıkan oturum kimliklerinin geçerli kalıp kalmadığını ise açıklamadı.
Helpfeel, bazı kayıtların anonim hesaplara ait olduğunu ve bu hesaplarda kayıtlı e-posta adresi bulunmadığını da belirtti. Şirket, etkilenen kişilere ait bilgileri tek tek ayıklamaya çalışıyor. Etkilenen kullanıcılar için e-posta gönderileceğini, anonim hesaplar için ise Gyazo sitesinde duyuru yapılacağını duyurdu.
Gyazo’nun yardım sayfalarına göre her görsel paylaşımı, 32 karakterlik bir görsel kimliğinden türetilen bağlantıyla erişilebilir oluyor. Aynı sayfalarda, paylaşım bağlantısı paylaşılmadıkça yakalamanın özel kaldığı, linki bilen herkesin görüntüye ulaşabildiği ve bu kimliğin tahmin edilemeyecek kadar uzun olduğu anlatılıyor. Varsayılan ayarda bağlantı tek koruma katmanını oluşturuyor; sızan image ID’ler de bu korumanın tahmin edilemezliğini sağlayan parça.
Ücretsiz hesaplar Gyazo sitesinde yalnızca son 10 yakalamayı görüntüleyebiliyor. Buna karşın şirket, daha eski kayıtların silinmediğini ve URL’yi bilen herkes için erişilebilir kaldığını söylüyor.
Helpfeel, 14 Eylül’de görsel dağıtımını durdurduğunda Gyazo’nun herkese açık notlarında durumu bakım çalışması olarak gösterdi. 15 Eylül’de yeni yüklemeler yeniden başlamış olsa da ikinci duyuruda bazı görsellerin hâlâ “acil bakım” nedeniyle erişilemediği yazıldı. Şirket, görseller yüklenemediği sırada ihlale doğrudan değinmedi.
490 milyon görsel kaydı, OCR metni ve konum verileri de etkilendi
Şirketin verdiği bilgiye göre etkilenen görsel metadata kayıtlarının büyük bölümü Ocak 2019 ve öncesine ait. Bu veri seti, Gyazo’nun görselle ilişkili verilerinin yaklaşık yüzde 14,4’ünü oluşturuyor. Buna ek olarak 2,4 milyon görselin metadata’sı da Helpfeel’in “belirli filtreleme ölçütleri” diye tanımladığı ayrı bir yöntemle çekildi. Firma, bu filtrenin ne olduğunu, iki listenin örtüşüp örtüşmediğini ya da ikinci kümenin daha yeni görseller içerip içermediğini açıklamadı.
Açığa çıkan görsel kayıtlarında image ID, yükleme sırasında kullanılan IP adresi, User-Agent bilgisi, görselde varsa EXIF konum verisi, görselden çıkarılan OCR metni, görsel başlığı, kaynak URL ve benzeri metadata alanları bulunabiliyor. Özel görseller için kullanılan parola özeti de bu listede yer alıyor.
OCR alanı, Gyazo’nun kullanıcının yakalamalarındaki metni okuyup aramaya açan özelliğinden geliyor. Yardım sayfaları bu işlevin ücretli olduğunu, kullanıcının kendisinin etkinleştirdiğini ve ardından hesabın tüm görsellerini taradığını belirtiyor. Aynı sayfalarda “OCR sonuçlarını yalnızca siz görebilirsiniz” ifadesi yer alıyor. Helpfeel, OCR metninin de açığa çıkıp çıkmadığına ilişkin ayrı bir ayrım yapmadı.
Şirket, bazı görüntülerin erişimini geçici olarak devre dışı bıraktığını ve bunun daha fazla zararı önlemek için yapıldığını bildirdi. İncelemenin şu ana kadar herhangi bir görsel verisi kaybı göstermediği de ifade edildi. Buna rağmen hangi görsellerin kapatıldığı, bir kullanıcının kendi yakalamalarının etkilenen kümelerde olup olmadığını nasıl anlayacağı açıklanmadı.
İhlalde özel görselleri tanımlayan bir listenin de saldırganın eline geçtiği belirtildi. Helpfeel, üçüncü tarafın bazı özel görselleri görüntülemiş olma ihtimalini dışlamadığını aktardı. Gyazo’da “özel” kabul edilen yakalama ya tamamen “sadece ben” ayarıyla korunuyor ya da parola ile kilitleniyor. Bu iki seçenek de yalnızca ücretli planlarda bulunuyor. Şirket, hangi tür özel görselleri kastettiğini ya da bu içeriklerin nasıl görülebilmiş olabileceğini söylemedi.
Helpfeel ayrıca, özel görseller için kullanılan parola özetlerinin de sızıntıya dahil olabileceğini kaydetti. Şirket, özel içeriklerin nasıl erişilebilir hale geldiği konusunda net bir teknik ayrıntı vermedi.
Helpfeel, 11 Eylül akşamı Japonya saatiyle şüpheli hareketleri fark ettiğini, 12 Eylül’ün ilk saatlerine gelindiğinde belirlediği erişim yollarını kapattığını, saldırganın bağlantılarını kestiğini ve aynı gün açığı yamaladığını açıkladı. 14 Eylül’de veri sızıntısını doğrulayan şirket, 15 Eylül’de Japonya’nın Kişisel Bilgileri Koruma Komisyonu’na bildirimde bulunduğunu, 16 Eylül’de ise resmi duyurusunu yayımladığını bildirdi. Dış uzmanların adli inceleme yürüttüğü de belirtildi.
Helpfeel’in diğer ürünleri olan Helpfeel ve Cosense’in ayrı sistemlerde çalıştığı, bu platformlarda veri sızıntısı bulunmadığı kaydedildi. Ancak Gyazo görselleri bu ürünlerin içinde gösteriliyorsa, görüntü dağıtımı askıda olduğu sürece yüklenmeyebilecekleri ifade edildi.
Şirket, olayla ilgili soruların Gyazo’nun destek formu üzerinden iletilmesini istedi. Anonymous hesaplara ilişkin bilgilendirmelerin Gyazo sitesinde yer alacağı da duyuruldu.