CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
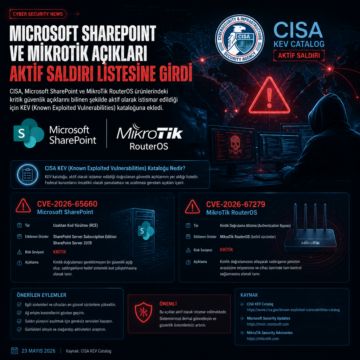


CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
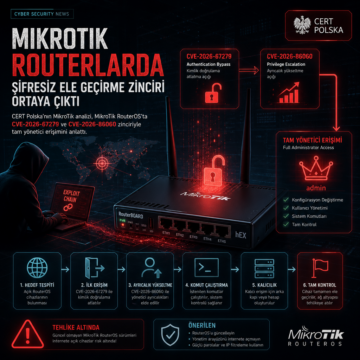
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
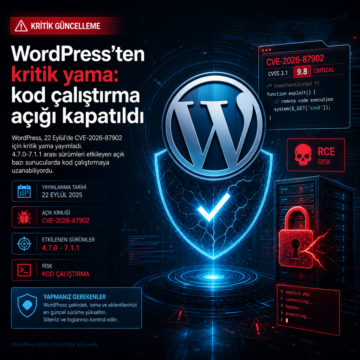
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
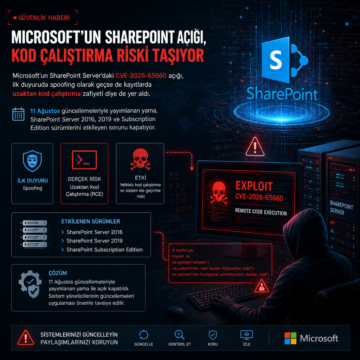
Microsoft’un SharePoint Server’daki CVE-2026-65660 açığı, ilk duyuruda spoofing olarak geçse de kayıtlarda uzaktan kod çalıştırma zafiyeti diye de yer…
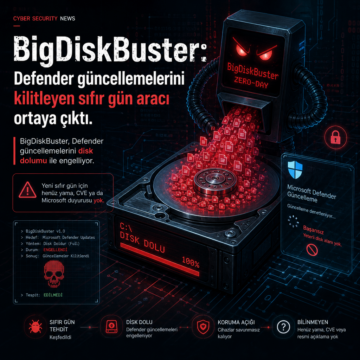
BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
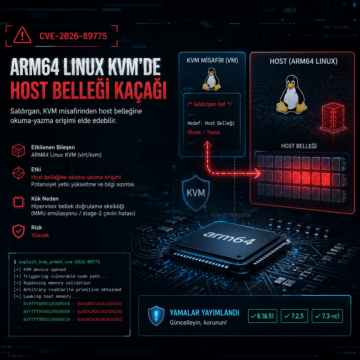
CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
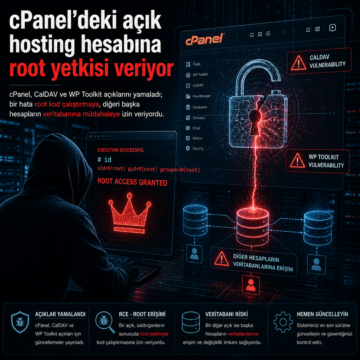
cPanel, CalDAV ve WP Toolkit açıklarını yamaladı; bir hata root kod çalıştırmaya, diğeri başka hesapların veritabanına müdahaleye izin veriyordu.
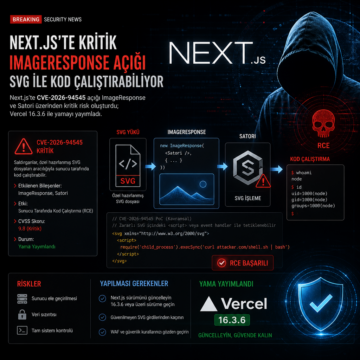
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
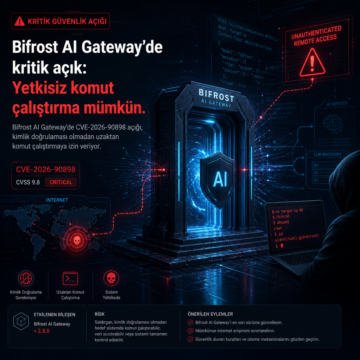
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
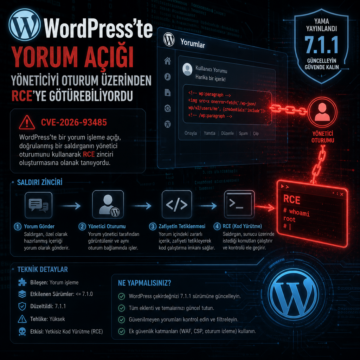
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.