WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
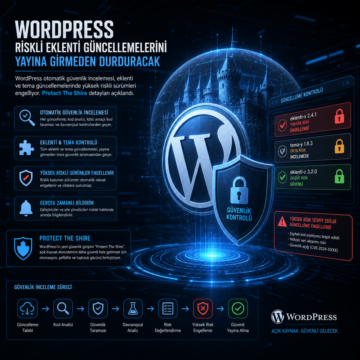


WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
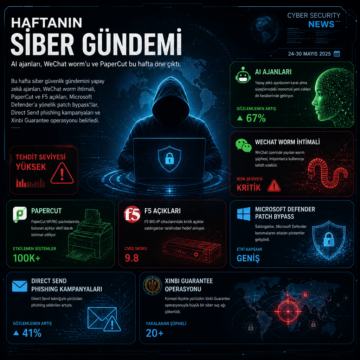
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
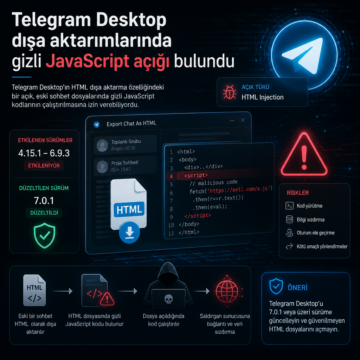
Telegram Desktop HTML dışa aktarma açığı eski dosyalarda script çalıştırabildi; 4.15.1-6.9.3 sürümleri etkileniyor, 7.0.1’de düzeltildi.
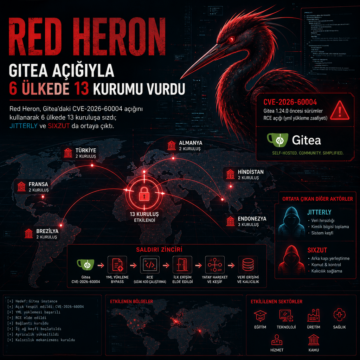
Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
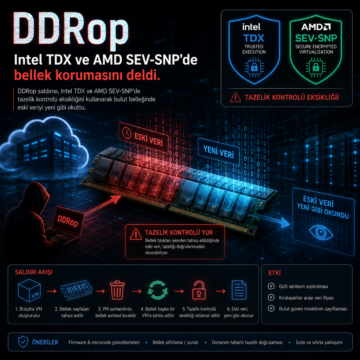
DDRop saldırısı, Intel TDX ve AMD SEV-SNP’de tazelik kontrolü eksikliğini kullanarak bulut belleğinde eski veriyi yeni gibi okuttu.
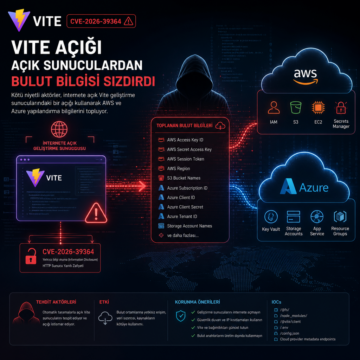
Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
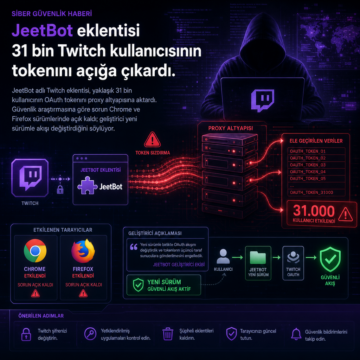
JeetBot adlı Twitch eklentisi, yaklaşık 31 bin kullanıcının OAuth tokenını proxy altyapısına aktardı.
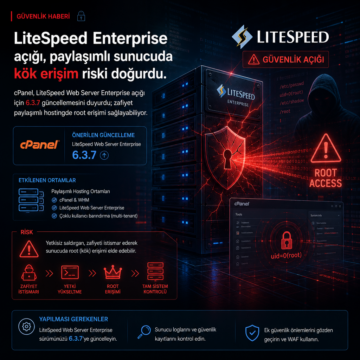
cPanel, LiteSpeed Web Server Enterprise açığı için 6.3.7 güncellemesini duyurdu; zafiyet paylaşımlı hostingde root erişimi sağlayabiliyor.
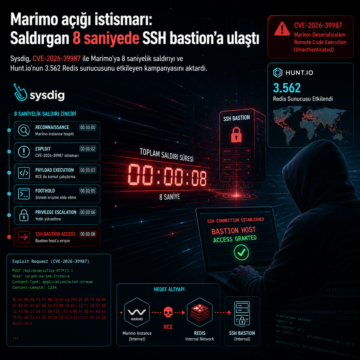
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
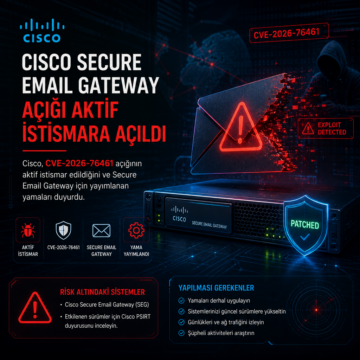
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.