Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
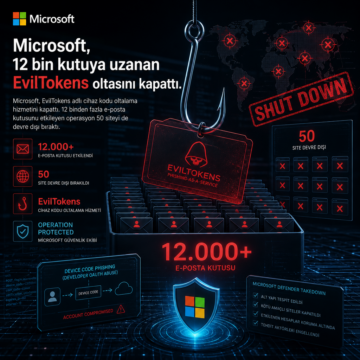


Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
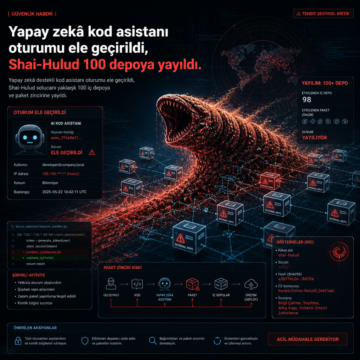
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.
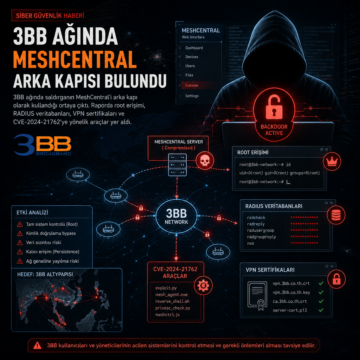
3BB ağında saldırganın MeshCentral’i arka kapı olarak kullandığı ortaya çıktı.
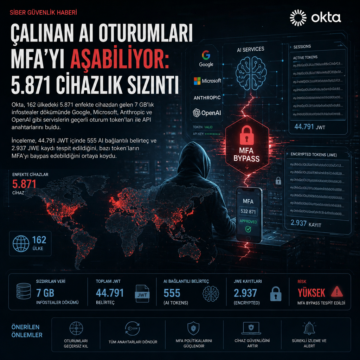
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…
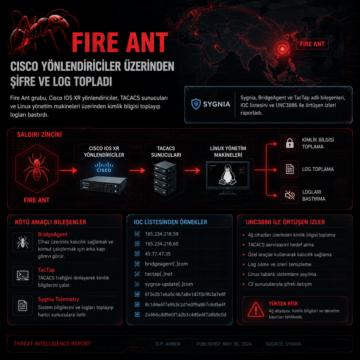
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
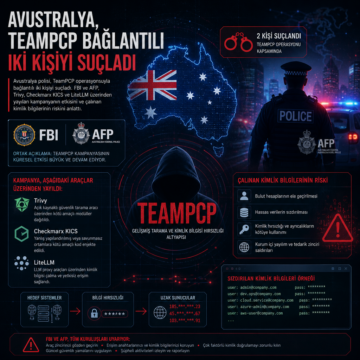
Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.

ReliaQuest, Clop bağlantılı özel bir web shell’in PTC Windchill ve FlexPLM kurulumlarında kimlik bilgilerini çözdüğünü, mühendislik verilerini…

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.

Güneydoğu Asya hükümetlerine ve diplomatlarına yönelik olarak tespit edilen GoSerpent zararlısı, gelişmiş veri toplama ve sızdırma teknikleri kullanıyor. Kampanya, uzun vadeli erişim sağlamak ve kritik bilgileri ele geçirmek amacıyla karmaşık araçlar içeriyor. Bu durum, bölgedeki devlet kurumlarını ciddi anlamda risk altında bırakıyor.

Bir grup tehdit aktörü, AWS, Google Cloud ve Azure bulut sunucularını ele geçirerek gizli bir SMTP e-posta yönlendirme ağı kurdu. Operasyon, dünya genelinde 230’dan fazla sunucuyu etkiledi ve e-posta iletimi için proxy olarak kullanıldı. Bu durum, bulut güvenliği ve e-posta altyapılarının korunmasının önemini bir kez daha ortaya koyuyor.