Araştırmacılar, OpenBSD 7.9’da yaklaşık 37 yıllık bir tamsayı taşmasını çekirdek kusuruyla birleştirip KARL, SMAP ve SMEP korumalarını aşarak root erişimi…
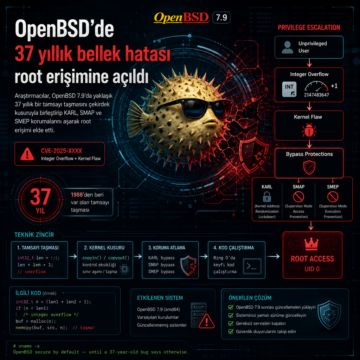


Araştırmacılar, OpenBSD 7.9’da yaklaşık 37 yıllık bir tamsayı taşmasını çekirdek kusuruyla birleştirip KARL, SMAP ve SMEP korumalarını aşarak root erişimi…
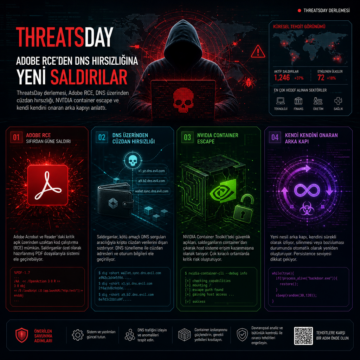
ThreatsDay derlemesi, Adobe RCE, DNS üzerinden cüzdan hırsızlığı, NVIDIA container escape ve kendi kendini onaran arka kapıyı anlattı.
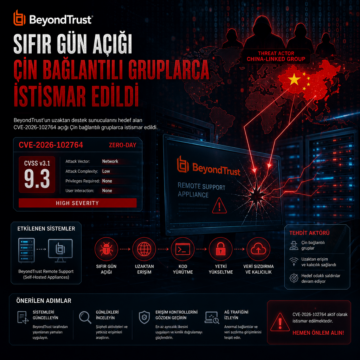
BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
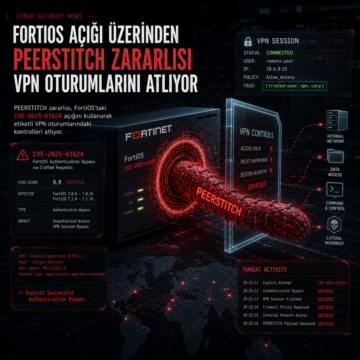
PEERSTITCH zararlısı, FortiOS’taki CVE-2025-61624 açığını kullanarak etiketli VPN oturumlarındaki kontrolleri atlıyor.
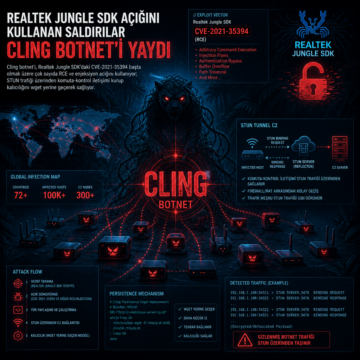
Cling botnet’i, Realtek Jungle SDK’daki CVE-2021-35394 başta olmak üzere çok sayıda RCE ve enjeksiyon açığını kullanıyor; STUN trafiği üzerinden…
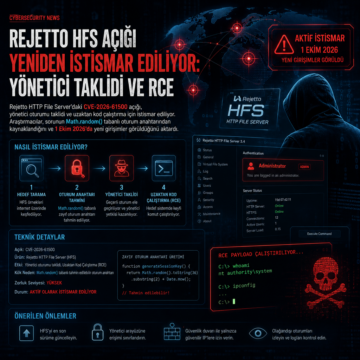
Rejetto HTTP File Server’daki CVE-2026-61500 açığı, yönetici oturumu taklidi ve uzaktan kod çalıştırma için istismar ediliyor.
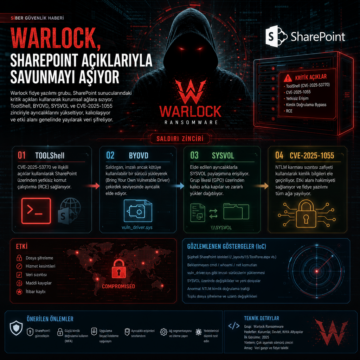
Warlock fidye yazılımı grubunun SharePoint açıklarıyla yürüttüğü saldırılar, ToolShell, BYOVD, SYSVOL ve CVE-2025-1055 ayrıntılarıyla aktarıldı.
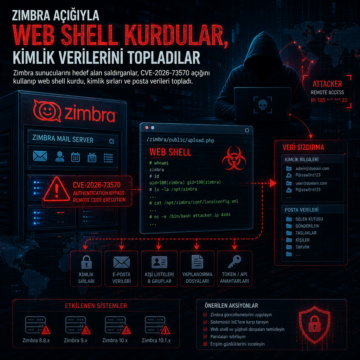
Zimbra sunucularını hedef alan saldırganlar, CVE-2026-73570 açığını kullanıp web shell kurdu, kimlik sırları ve posta verileri topladı.
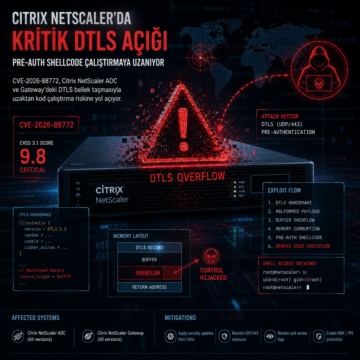
CVE-2026-88772, Citrix NetScaler ADC ve Gateway’deki DTLS bellek taşmasıyla uzaktan kod çalıştırma riskine yol açıyor.
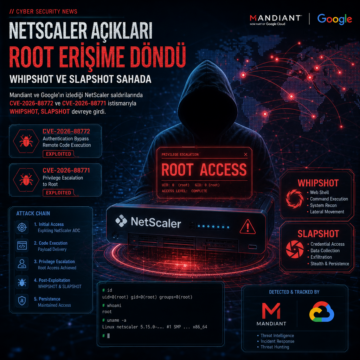
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.