Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
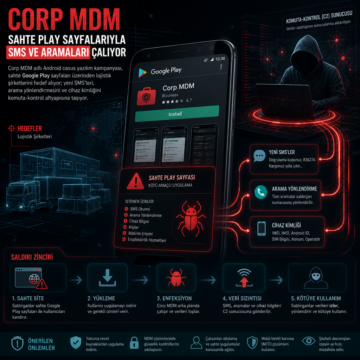


Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
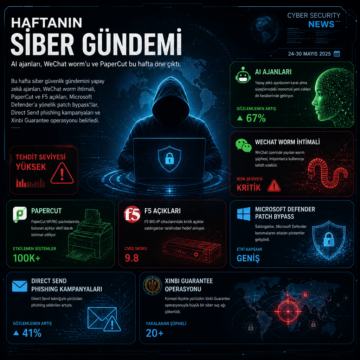
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
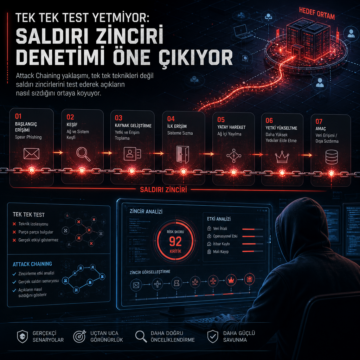
Attack Chaining yaklaşımı, tek tek teknikleri değil saldırı zincirlerini test ederek açıkların nasıl sızdığını ortaya koyuyor.
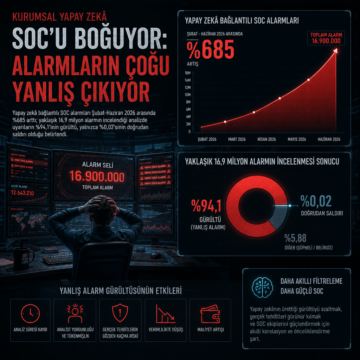
Yapay zekâ bağlantılı SOC alarmları Şubat-Haziran 2026 arasında yüzde 685 arttı; yaklaşık 16,9 milyon alarmın incelendiği analizde uyarıların yüzde…
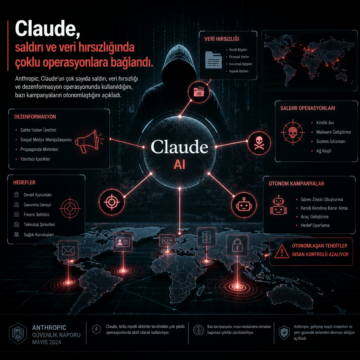
Anthropic, Claude’un çok sayıda saldırı, veri hırsızlığı ve dezenformasyon operasyonunda kullanıldığını, bazı kampanyaların otonomlaştığını açıkladı.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…
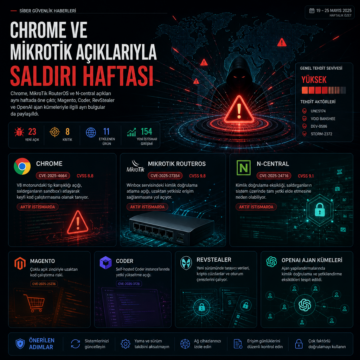
Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
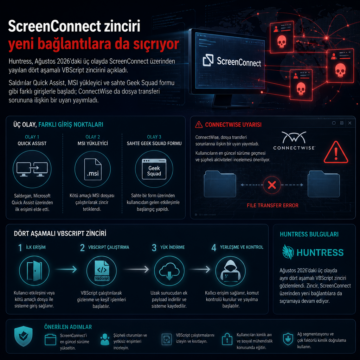
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
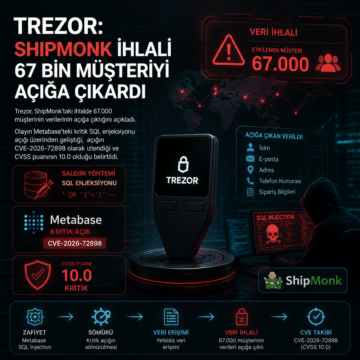
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
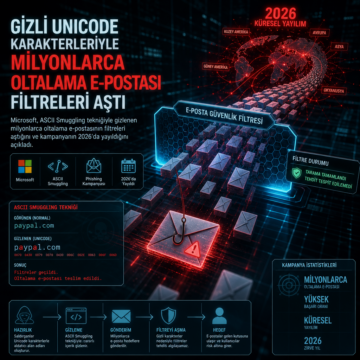
Microsoft, ASCII Smuggling tekniğiyle gizlenen milyonlarca oltalama e-postasının filtreleri aştığını ve kampanyanın 2026’da yayıldığını açıkladı.