Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
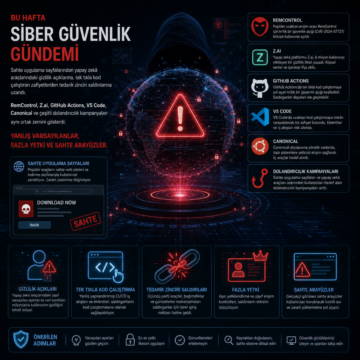


Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
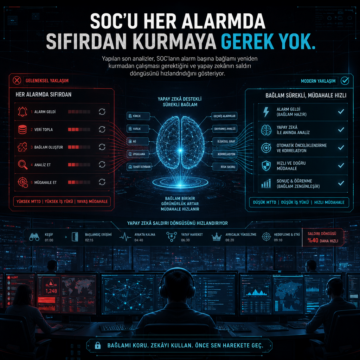
Yapılan son analizler, SOC’ların alarm başına bağlamı yeniden kurmadan çalışması gerektiğini ve yapay zekânın saldırı döngüsünü hızlandırdığını gösteriyor.
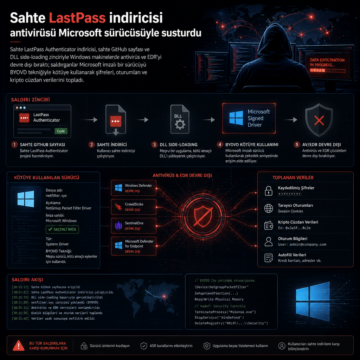
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…

Huntress, Oracle veritabanı içine derlenen khunt adlı araç setinin Windows sunucularda SYSTEM yetkisine kadar çıktığını açıkladı. 27 Temmuz 2026’da başlayan inceleme, doğrulanmamış girdinin JDBC üzerinden veritabanına taşınmasıyla açılan bir zinciri ve Oracle içinde çalışan Java nesneleriyle komut yürütülmesini ortaya koydu.

OpenAI, Work Louder ortaklığıyla geliştirdiği Codex Micro’yu tanıttı. 13 tuşlu yapay zeka kontrol paneli ChatGPT masaüstüyle çalışıyor.

xAI'nin Grok asistanına eklenen "Automations" özelliği, yapay zekânın kendi kendine çalışmasını sağlıyor ancak bu pratik yenilik beraberinde yeni siber güvenlik riskleri getiriyor. Kurumlar, bu otomasyonların yetkilendirme ve veri erişim yönetimini titizlikle ele almalı.

ACR Stealer adlı bilgi hırsızı, kullanıcıların tarayıcı tokenları ve Microsoft 365 dosyalarını hedef alarak kurumsal ağlardan veri çalıyor. Saldırılar, kullanıcıların Çalıştır penceresine yapıştırdıkları kötü niyetli komutlarla başlıyor ve hem dosyasız hem de disk tabanlı saldırı zincirleri içeriyor. Kurumlar, kullanıcı odaklı bu tehdide karşı komut çalıştırma yetkilerini kısıtlamalı ve uygulama kontrolü önlemlerini artırmalı.
Lumen Technologies, 40’tan fazla sistemdeki verileri tek bir güvenilir görünümde toplayarak siber varlık sayısını 17 binden 1,1 milyona çıkardı. Bu sayede maruziyet yönetimini risk odaklı bir yapıya dönüştürdü ve bulut geçişi ile güvenlik yatırımlarında önemli artış sağladı. Kurumsal varlık yönetiminde veri doğruluğunun önemi bir kez daha ortaya çıktı.

Microsoft, Defender antivirüs motorunda bulunan ve SYSTEM yetkisi kazandırabilen kritik bir güvenlik açığını kapattı. Bu race condition zafiyeti, güncel Windows sistemlerde istismar edilebiliyor ve gerçek zamanlı koruma durumunu etkilemiyor. Kurumsal ve bireysel kullanıcıların, Microsoft’un yayınladığı yamaları hızlıca uygulaması büyük önem taşıyor.

Meta, Instagram kullanıcılarının halka açık fotoğraflarını yapay zeka destekli görsel üretiminde kullanmaya olanak tanıyan yeni bir aracı yayına aldı. Kullanıcılar, içeriklerinin AI ile kullanılmasını engellemek için gizlilik ayarlarını güncelleyebiliyor. Bu gelişme, sosyal medya verilerinin yapay zekada kullanımı ve kullanıcı gizliliği konusunda önemli bir tartışmayı beraberinde getiriyor.