AI ajanlarında sıfır güven için ilk şart görünürlük. Kurumların çoğu, yapay zekâ iş akışlarını ve erişimleri tam izleyemediğini kabul ediyor.
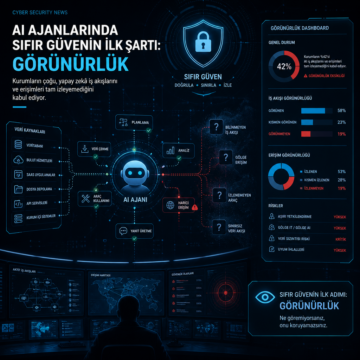


AI ajanlarında sıfır güven için ilk şart görünürlük. Kurumların çoğu, yapay zekâ iş akışlarını ve erişimleri tam izleyemediğini kabul ediyor.
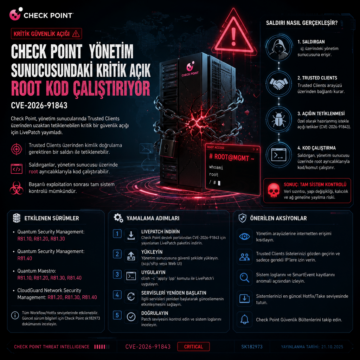
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları
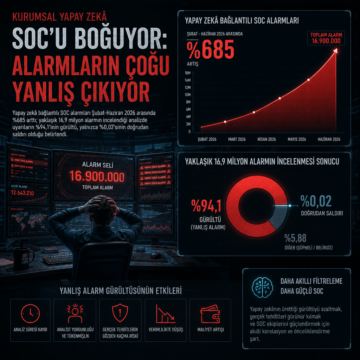
Yapay zekâ bağlantılı SOC alarmları Şubat-Haziran 2026 arasında yüzde 685 arttı; yaklaşık 16,9 milyon alarmın incelendiği analizde uyarıların yüzde…
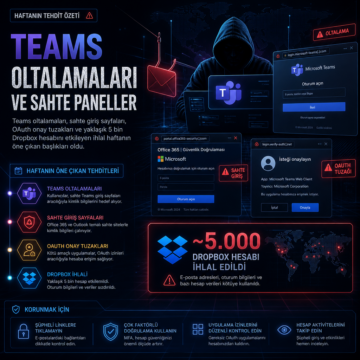
Teams oltalamaları, sahte giriş sayfaları, OAuth onay tuzakları ve yaklaşık 5 bin Dropbox hesabını etkileyen ihlal haftanın öne çıkan başlıkları oldu.
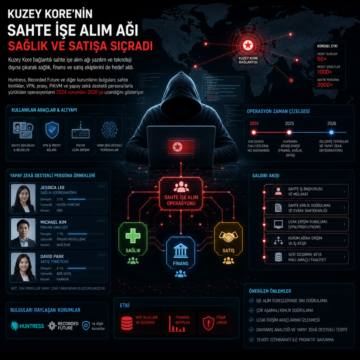
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.
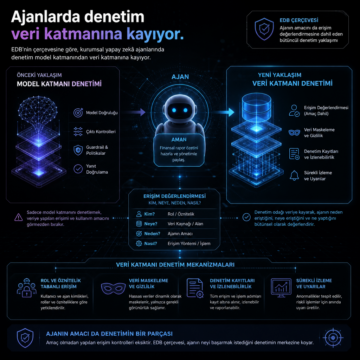
EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.
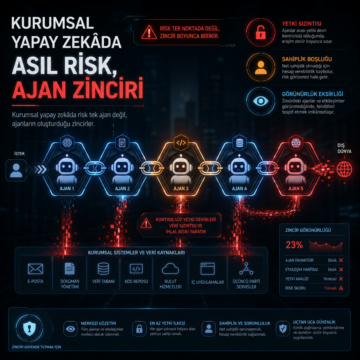
Kurumsal yapay zekâda risk tek ajan değil, ajanların oluşturduğu zincirler. Yetki sızıntısı, sahiplik boşluğu ve görünürlük eksikliği öne çıkıyor.
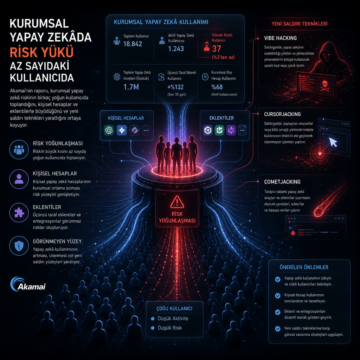
Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
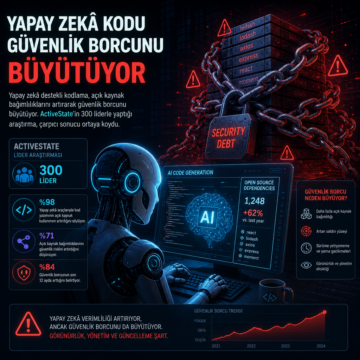
Yapay zekâ kodlama, açık kaynak bağımlılıklarını artırarak güvenlik borcunu büyütüyor; ActiveState’in 300 liderli araştırması bunu ölçtü.

Onaylı yapay zekâ araçlarında yeni risk: Shady AI nedir, Meta olayında ne oldu ve Temmuz 2026 SANS anketi ne gösterdi?