

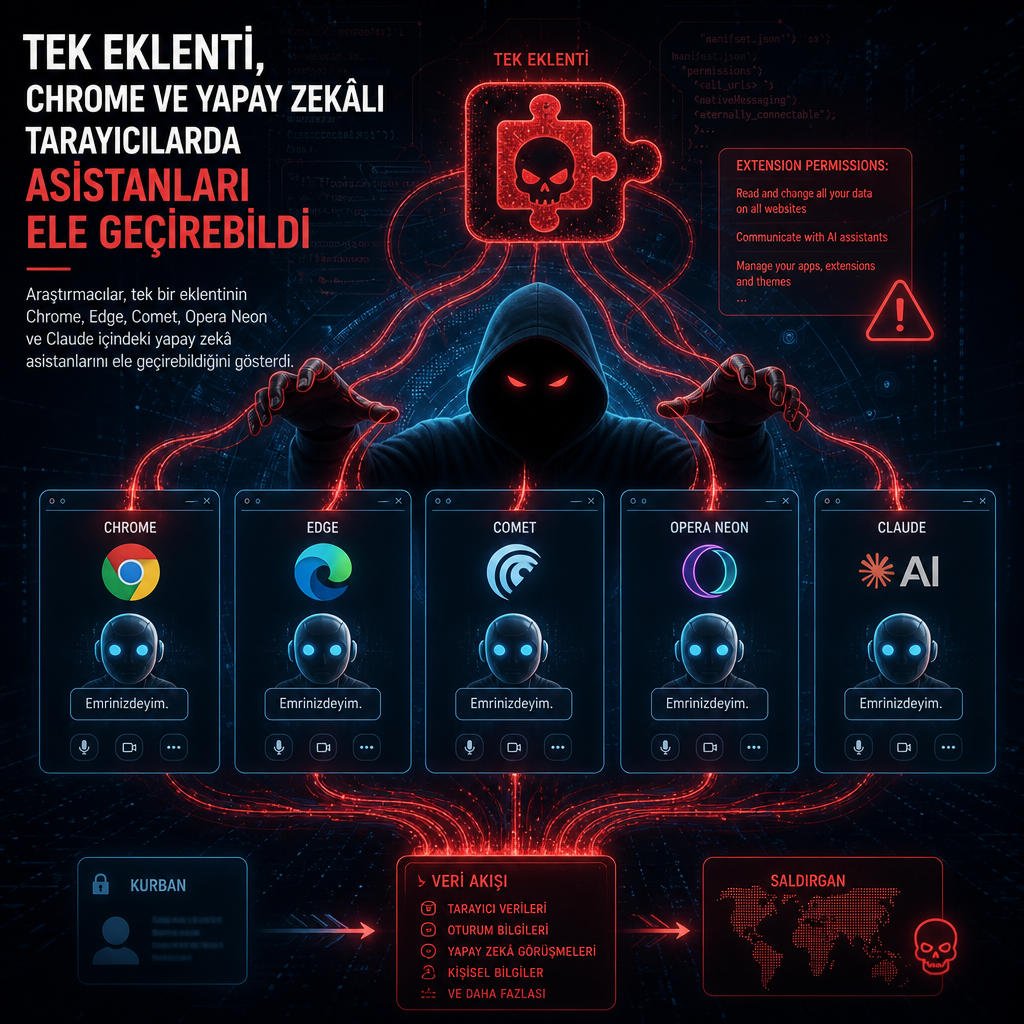
Bir tarayıcı eklentisi, Chrome, Comet, Edge, Opera Neon ve Chrome içindeki Claude’da yerleşik yapay zekâ asistanlarını tek tıkla kendi adına çalıştırabilecek bir saldırı zinciri oluşturdu. Araştırmacılar, aynı yöntemin Chrome ve Comet’te yerel dosyalara erişim sağladığını, Chrome’da ise kamera ve mikrofonu da açabildiğini gösterdi.
Bulgu, gerçek dünyada görülmüş bir saldırıya değil, güvenlik araştırmacılarının kontrollü demonstrasyonlarına dayanıyor. Senaryoların tamamında saldırganın eklentisinin kurbanın tarayıcısında zaten çalışıyor olması gerekiyor.
Tarayıcı içindeki “beden” hedef alındı
Forever Security’nin açıkladığı yapıya göre bu ürünlerde yapay zekâ iki parçalı çalışıyor: Tarayıcı içinde ekranı görebilen, dosya açabilen, kamera kullanabilen ve işlem yapabilen bir “beden”, şirket sunucularında çalışan ve talimat veren bir “beyin”. Bu beden, yalnızca güvenilir kabul edilen tek bir web sayfasından komut alıyor. Chrome için bu adres gemini.google.com, Comet için ise perplexity.ai.
Araştırmacılar, bir eklentinin normalde bu bedene doğrudan komut verememesi gerektiğini belirtti. Eklentiler web sayfalarını değiştirebilir, ancak tarayıcının kendisini yönetemez. Forever Security’nin yöntemi, bedenin dinlediği güvenilir sayfayı ele geçirip komutların o sayfa üzerinden verilmesini sağlamak oldu.
Bu noktada saldırı zinciri iki yaygın izne dayanıyor. İlki, reklam engelleyicilerin de kullandığı ve web sayfalarını değiştirmeye yarayan izin. İkincisi ise declarativeNetRequest adı verilen ve tarayıcının ağ trafiğini değiştirebilen izin. Araştırmacılara göre bu ikili, eklentinin kendi kodunu güvenilir sayfanın içine sızdırmasına ve yapay zekâya, sanki komutlar doğrudan sağlayıcıdan geliyormuş gibi konuşmasına imkân tanıyor.
Yapılan çalışmada Chrome tarafındaki açık yeni değil. Forever Security araştırmacısı Gal Weizman bunu ilk kez mart ayında GlicJack adıyla ayrıntılandırdı. Google ise açığı Chrome 143.0.7499.192 sürümünde, 2026 Ocak ayının başında kapattı. Zafiyet CVE-2026-0628 olarak takip ediliyor ve ABD siber güvenlik kurumu CISA tarafından 10 üzerinden 8,8 ile derecelendirildi. Bu puanlamayı CISA yaptı çünkü Ulusal Standartlar ve Teknoloji Enstitüsü henüz bir skor yayımlamadı. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-0628
Weizman’ın bu yıl eklediği diğer dört ürün ise aynı fikrin farklı uygulamaları olarak ortaya çıktı. Forever Security’ye göre aynı yöntemle Comet, Edge, Opera Neon ve Chrome içindeki Claude’un yerleşik yapay zekâsına ulaşıldı. Bunlar arasında yalnızca Edge bulgusu için bir CVE verildi: CVE-2026-55945. Microsoft, 2 Temmuz’da yayımladığı Edge 150.0.4078.48 sürümüyle bu sorunu giderdi. Zafiyetin şiddeti 4,2 olarak ölçüldü. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-55945
Comet, Opera Neon ve Claude bulgularında ise CVE bulunmuyor. Bu üçü, tamamen Forever Security’nin kendi anlatımına ve teknik gösterimine dayanıyor. Şirket, beş ürün boyunca toplamda yaklaşık 20 bin dolar bug bounty kazandığını, ancak ürün başına açıkladığı rakamlar toplandığında 20 bin 500 dolara ulaşıldığını söyledi.
Forever Security’nin tablosuna göre Chrome tarafında saldırı yerel dosyaların okunmasına, kamera ve mikrofonun açılmasına, tarama geçmişi ve tarayıcı profilinin sızdırılmasına ve ekran görüntüsü alınmasına izin veriyor. Comet cephesinde yerel dosyalar okunabiliyor, tarama geçmişi ve profil verileri dışarı sızabiliyor, ekran görüntüsü alınabiliyor ve yapay zekâ ajanı saldırgan adına hareket ettirilebiliyor. Edge, Opera Neon ve Chrome içindeki Claude için ise ana yetenek yapay zekâ ajanını kontrol etmek olarak listelendi. Tabloda her beş ürün için de “no clicks needed” ibaresi yer aldı; yani kullanıcıdan ek bir tıklama gerekmiyor.
Comet’in en riskli örnek olduğu değerlendirmesi de araştırmacılardan geldi. Perplexity, Comet’i tamamen yapay zekâ odaklı bir tarayıcı olarak tasarladığı için ajan geniş yetkilere sahipti. Eklenti ele geçirildiğinde, bilgisayardaki herhangi bir dosyayı okuyabildi, kullanıcının ziyaret ettiği siteleri listeleyebildi, ekran görüntüsü alabildi ve kullanıcı adına işlem yapabildi.
Perplexity, eklentilerin ana sayfada çalışmasını engellemişti. Bunun üzerine Forever Security, aynı şekilde kilitlenmemiş bir test adresi olan testing.perplexity.com üzerinden ilerledi ve güvenilir sayfanın kontrolünü o noktadan aldı.
Chrome içindeki Claude bulgusu ise araştırmacıların ifadesiyle en hafif senaryo oldu. Şirket, “Claude in Chrome bir tarayıcı değil, bir tarayıcı eklentisidir” dedi ve incelemeyi, bir eklentinin başka bir eklentiyi kötüye kullanması nedeniyle en düşük ciddiyette bulgu olarak tanımladı. Anthropic bu açık için orta seviye değerlendirme yaptı ve ödül ödemesi gerçekleştirdi.
Forever Security ayrıca Anthropic’in Claude bulgusunu ilk bildiren taraf olarak kendilerini adlandırdığını aktardı. Bu açıklama, aynı zayıf noktaya dair daha önce yayımlanan bulguların yanına eklenmiş oldu. Güvenlik şirketi LayerX, nisan ayında ClaudeBleed adı verilen benzer bir zafiyeti tarif etmişti. Manifold Security ise temmuz ayında, daha sonraki bir sürümde benzer boşluğun hâlâ açık kaldığını bildirdi.
Edge tarafında ise saldırı daha zor yürütüldü. Araştırmacılara göre Microsoft, eklenti hilesini engellemeye çalışmıştı; bu nedenle Forever Security iki ayrı zafiyeti birleştirdi. Önce Edge AI’ye komut göndermesine izin verilen bir Microsoft pazarlama sayfasını ele geçirdi. Ardından, “think” ve “act” modları arasında doğru anda geçiş yaptırmak için race condition olarak bilinen bir zamanlama hatasından yararlandı ve ajanın verilen komutu yerine getirmesini sağladı.
Opera Neon ise en kolay hedef olarak tanımlandı. Tarayıcının yapay zekâsı opera.com alan adından komut alıyordu ve Opera, eklentilerin bu sayfada kod çalıştırmasını durdurmamıştı. Böylece eklenti komutları doğrudan iletebildi. Forever Security, Opera’nın aynı hatayı kendisinin de yaklaşık aynı dönemde fark ettiğini, buna rağmen ödül ödediğini açıkladı.
16 Eylül 2026 itibarıyla ne CVE-2026-0628 ne de CVE-2026-55945, ABD’nin Known Exploited Vulnerabilities kataloğunda yer alıyordu. Ayrıca beş yöntemin hiçbirine dair kamuya açık bir gerçek saldırı kanıtı bulunmuyordu. Yine de hepsinin ortak başlangıç noktası aynıydı: saldırganın, kullanıcıyı bir eklentiyi kurmaya ikna etmiş olması.
Güncelleme tarafında iki net adres verildi. Chrome kullanıcılarının 143.0.7499.192 veya daha yeni sürüme, Edge kullanıcılarının ise 150.0.4078.48 veya daha yeni sürüme geçmesi gerekiyor. Comet, Opera Neon ve Chrome içindeki Claude için Forever Security, her sağlayıcının ödül ödediğini ancak tarif edilen yöntemin tam olarak hangi tarihte kapatıldığına dair bilgi vermediğini aktardı. Bu üç ürünü kullananların, yazılımlarını güncel tutması ve yüklü eklentileri gözden geçirmesi öneriliyor.
Forever Security’ye göre ortak tablo, yapay zekâ ajanını tarayıcının içine taşımakla birlikte düşük yetkili bir eklentinin yüksek yetkili bir tarayıcı bölümüne erişebilmesi. Araştırmacılar, son bir yılda yapay zekâ odaklı tarayıcılarda benzer zayıflıkların başka ekipler tarafından da raporlandığını hatırlattı.