Kimlik kör noktaları, SOC alarmlarını eksik bırakıyor. Webinar, insan, makine ve yapay zekâ kimliklerini güvenlik operasyonuna nasıl bağlayacağını…
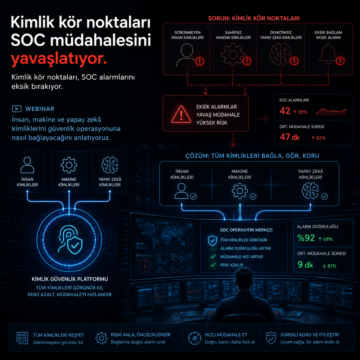


Kimlik kör noktaları, SOC alarmlarını eksik bırakıyor. Webinar, insan, makine ve yapay zekâ kimliklerini güvenlik operasyonuna nasıl bağlayacağını…
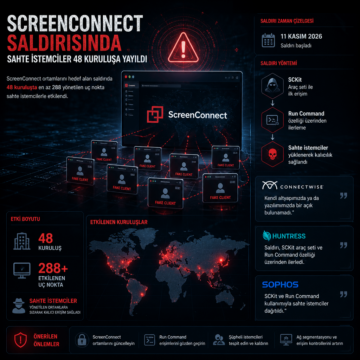
ScreenConnect ortamlarını hedef alan saldırıda 48 kuruluşta en az 288 yönetilen uç nokta sahte istemcilerle etkilendi.
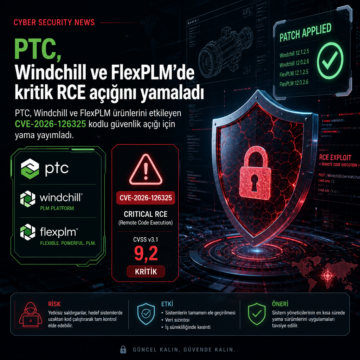
PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.
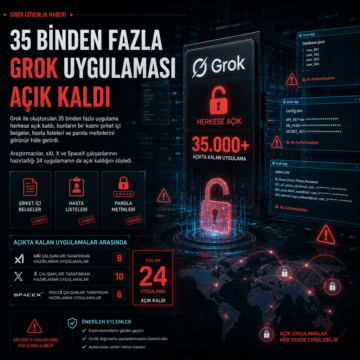
Grok ile oluşturulan 35 binden fazla uygulama herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri ve parola metinlerini görünür…
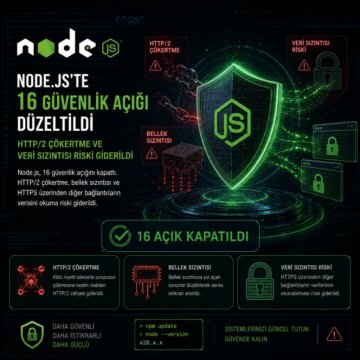
Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.
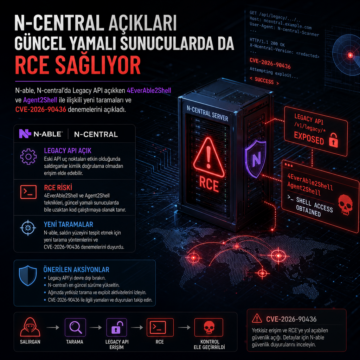
N-able, N-central’da Legacy API açıkken 4EverAble2Shell ve Agent2Shell ile ilişkili yeni taramaları ve CVE-2026-90436 denemelerini açıkladı.
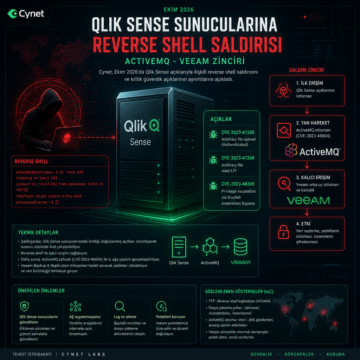
Cynet, Ekim 2026’da Qlik Sense açıklarıyla ilişkili reverse shell saldırısını ve CVE-2023-41265, CVE-2023-41266, CVE-2023-48365 ayrıntılarını açıkladı.
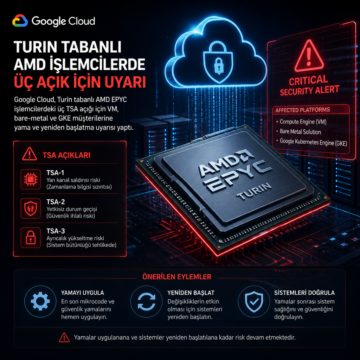
Google Cloud, Turin tabanlı AMD EPYC işlemcilerdeki üç TSA açığı için VM, bare-metal ve GKE müşterilerine yama ve yeniden başlatma uyarısı yaptı.
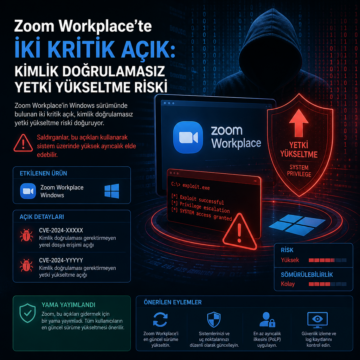
Zoom Workplace’in Windows sürümünde bulunan iki kritik açık, kimlik doğrulamasız yetki yükseltme riski doğuruyor. Yama yayımlandı.
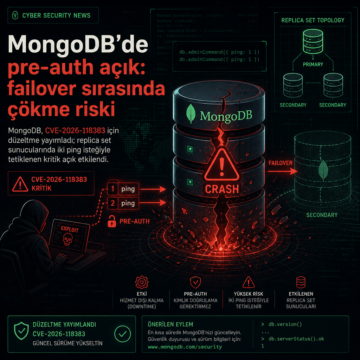
MongoDB, CVE-2026-118383 için düzeltme yayımladı; replica set sunucularında iki ping isteğiyle tetiklenen kritik açık etkilendi.