Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
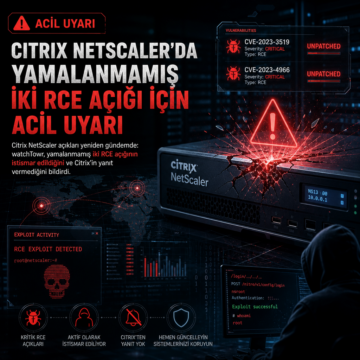


Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
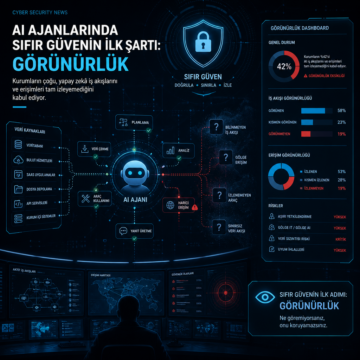
AI ajanlarında sıfır güven için ilk şart görünürlük. Kurumların çoğu, yapay zekâ iş akışlarını ve erişimleri tam izleyemediğini kabul ediyor.
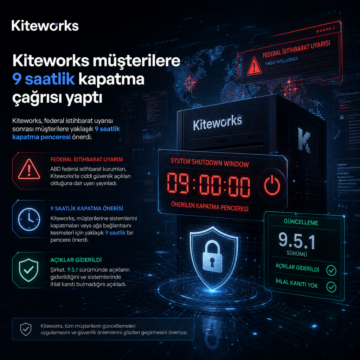
Kiteworks, federal istihbarat uyarısı sonrası müşterilere yaklaşık 9 saatlik kapatma penceresi önerdi.
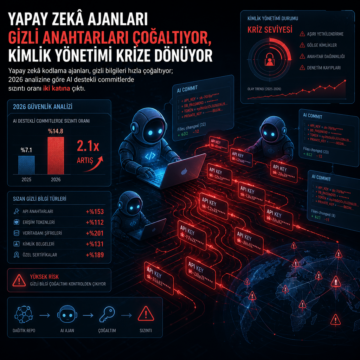
Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
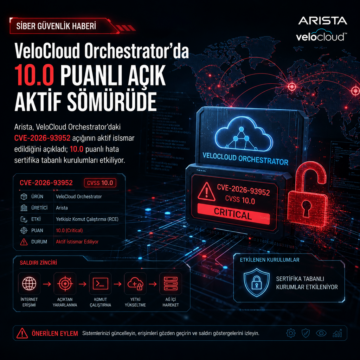
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
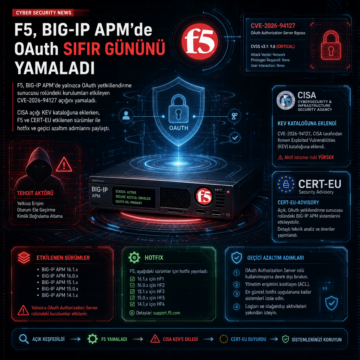
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
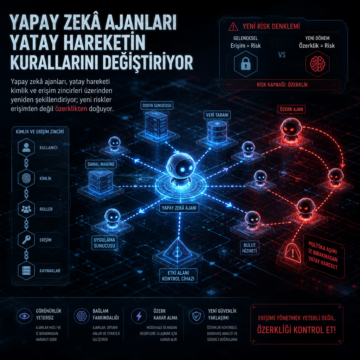
Yapay zekâ ajanları, yatay hareketi kimlik ve erişim zincirleri üzerinden yeniden şekillendiriyor; yeni riskler erişimden değil özerklikten doğuyor.
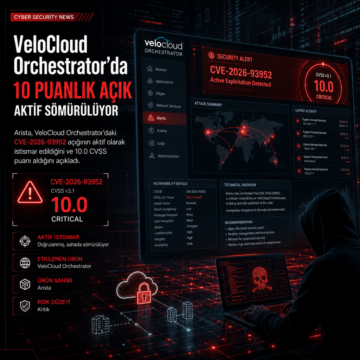
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
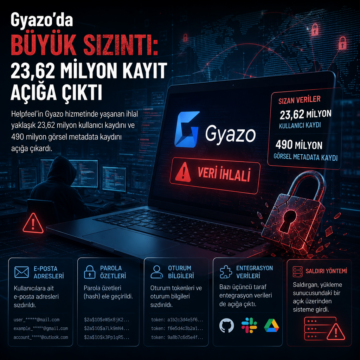
Helpfeel’in Gyazo hizmetinde yaşanan ihlal yaklaşık 23,62 milyon kullanıcı kaydını ve 490 milyon görsel metadata kaydını açığa çıkardı.
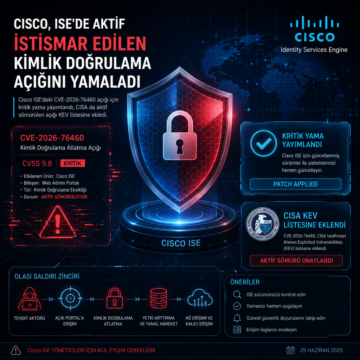
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.