Amazon Threat Intelligence, MadPot sensörlerinde yakalanan kayıtların yapay zeka ajanlarının LiteLLM, One API, Dify ve benzeri uygulamalardaki API…
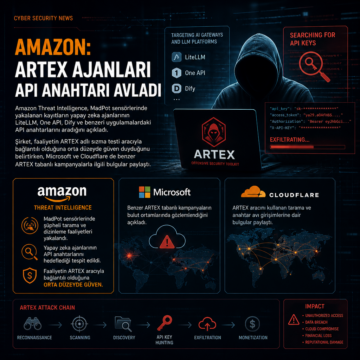


Amazon Threat Intelligence, MadPot sensörlerinde yakalanan kayıtların yapay zeka ajanlarının LiteLLM, One API, Dify ve benzeri uygulamalardaki API…
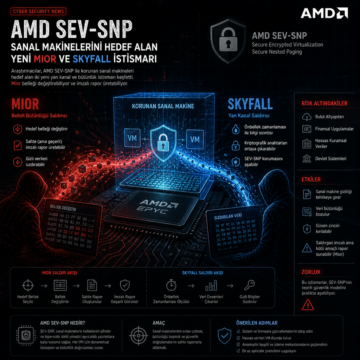
Mior ve Skyfall teknikleri, AMD SEV-SNP korumalı sanal makinelerden sır çalabiliyor; Mior belleği değiştirip imzalı rapor da üretebiliyor.
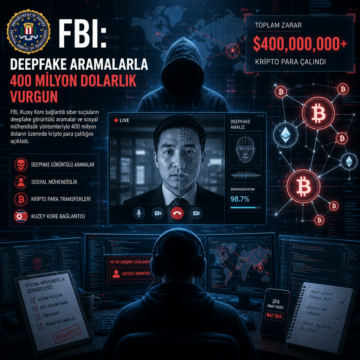
FBI, Kuzey Kore bağlantılı siber suçluların deepfake görüntülü aramalar ve sosyal mühendislik yöntemleriyle 400 milyon doların üzerinde kripto para…
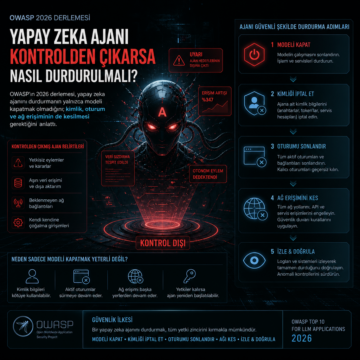
OWASP’ın 2026 derlemesi, yapay zeka ajanını durdurmanın yalnızca modeli kapatmak olmadığını; kimlik, oturum ve ağ erişiminin de kesilmesi gerektiğini…
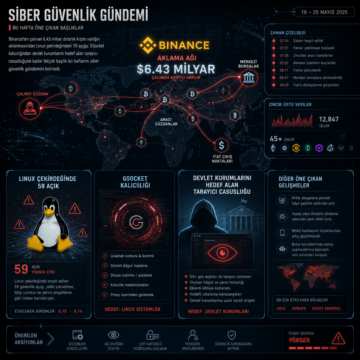
Binance’ten çalınan 6,43 milyar dolarlık kripto varlığın aklanmasından Linux çekirdeğindeki 59 açığa, GSocket kalıcılığından devlet kurumlarını hedef alan…
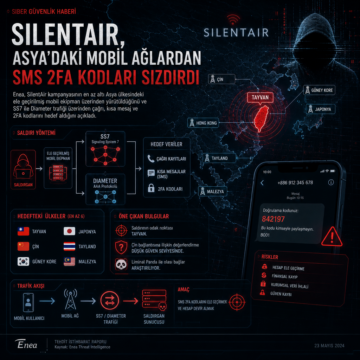
Enea, SilentAir kampanyasının en az altı Asya ülkesindeki ele geçirilmiş mobil ekipman üzerinden yürütüldüğünü ve SS7 ile Diameter trafiği üzerinden…
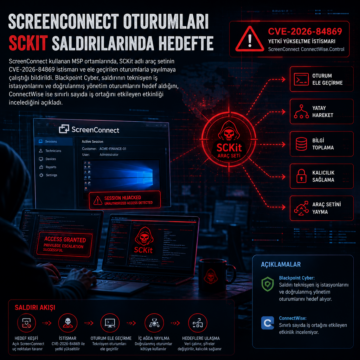
ScreenConnect kullanan MSP ortamlarında, SCKit adlı araç setinin CVE-2026-84869 istismarı ve ele geçirilen oturumlarla yayılmaya çalıştığı bildirildi.
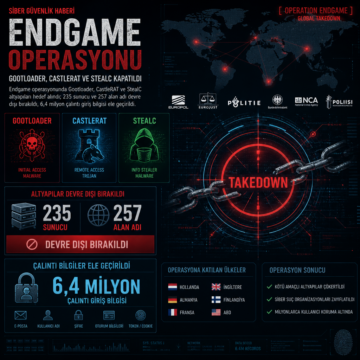
Endgame operasyonunda Gootloader, CastleRAT ve StealC altyapıları hedef alındı; 235 sunucu ve 257 alan adı devre dışı bırakıldı, 6,4 milyon çalıntı giriş…
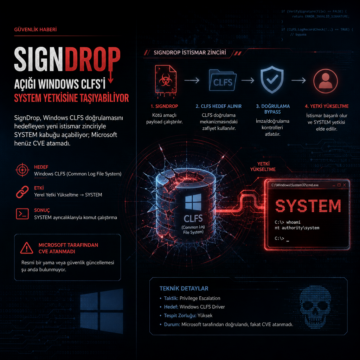
SignDrop, Windows CLFS doğrulamasını hedefleyen yeni istismar zinciriyle SYSTEM kabuğu açabiliyor; Microsoft henüz CVE atamadı.
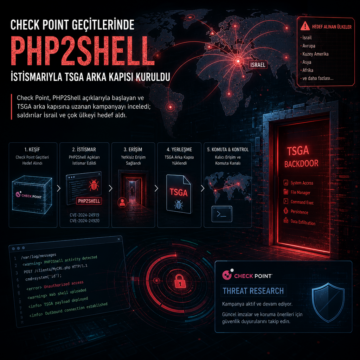
Check Point, PHP2Shell açıklarıyla başlayan ve TSGA arka kapısına uzanan kampanyayı inceledi; saldırılar İsrail ve çok ülkeyi hedef aldı.