Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.
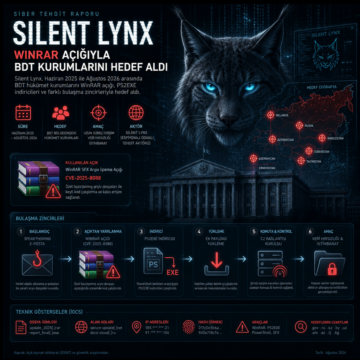


Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.
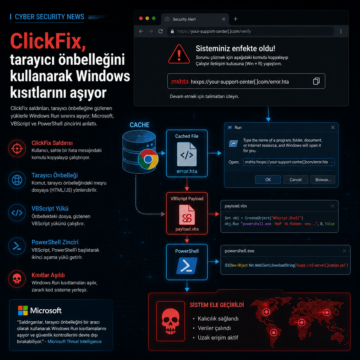
ClickFix saldırıları tarayıcı önbelleğine gizlenen yüklerle Windows Run sınırını aşıyor; Microsoft, VBScript ve PowerShell zincirini anlattı.
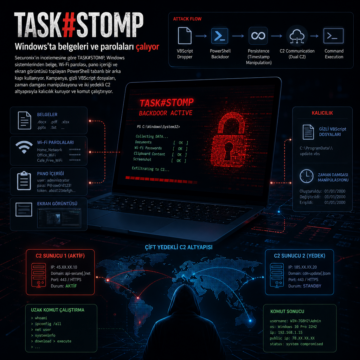
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
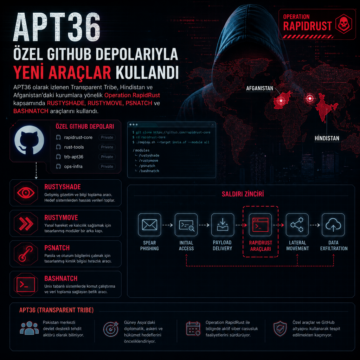
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
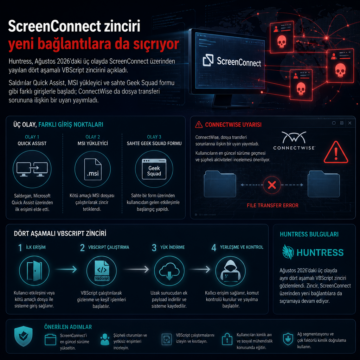
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
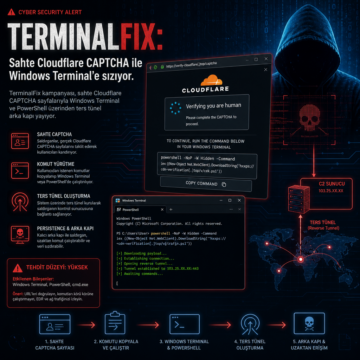
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.

ACR Stealer adlı bilgi hırsızı, kullanıcıların tarayıcı tokenları ve Microsoft 365 dosyalarını hedef alarak kurumsal ağlardan veri çalıyor. Saldırılar, kullanıcıların Çalıştır penceresine yapıştırdıkları kötü niyetli komutlarla başlıyor ve hem dosyasız hem de disk tabanlı saldırı zincirleri içeriyor. Kurumlar, kullanıcı odaklı bu tehdide karşı komut çalıştırma yetkilerini kısıtlamalı ve uygulama kontrolü önlemlerini artırmalı.

ClickFix adlı sosyal mühendislik saldırısı, API tabanlı sunucular aracılığıyla canlı olarak farklı şekillerde kötü amaçlı yazılım komutları üretiyor. Yeni yöntemler, Windows’un script taramasını aşarak saldırının tespitini zorlaştırıyor. Bu gelişmeler, hem bireysel kullanıcılar hem de kurumlar için manuel komut çalıştırma riskini artırıyor.

Son zamanlarda npm üzerinde dağıtılan bazı kötü amaçlı paketler, popüler PostCSS araçlarını taklit ederek Windows sistemlere uzaktan erişim truva atı (RAT) yükledi. Bu paketler, JavaScript dropper ve PowerShell betikleri aracılığıyla zararlı yazılımı indirip çalıştırıyor. Ayrıca npm ve TypeScript ekosisteminde benzer yöntemlerle Linux RAT ve kimlik bilgisi hırsızlığı yapan paketler de tespit edildi.
APT28, Ukrayna askeri personeline yönelik uzun süreli gözetim faaliyetlerinde BEARDSHELL, COVENANT ve SLIMAGENT gibi gelişmiş zararlı yazılımlar kullanıyor. Bu araçlar, PowerShell komut yürütme, bulut tabanlı C2 iletişimi ve tuş kaydı gibi teknik yeteneklerle donatılmış olup, özellikle Nisan 2024'ten itibaren aktif olarak tespit edildi. Siber güvenlik uzmanları için bu tehdit aktörünün saldırı zin