Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
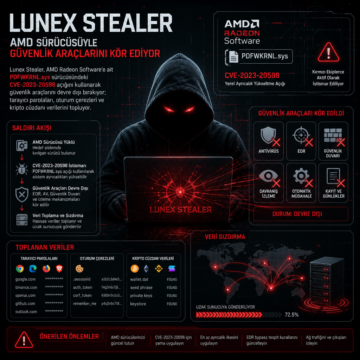


Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
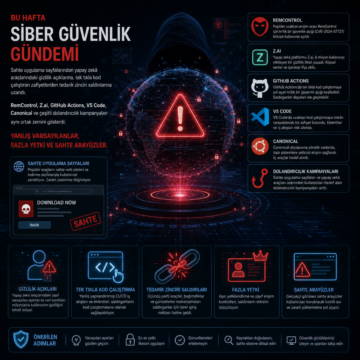
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
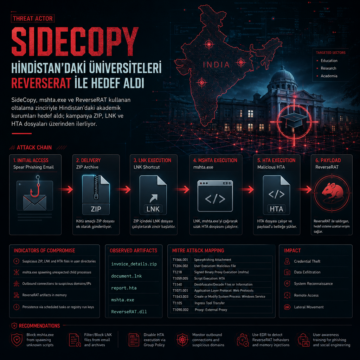
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…
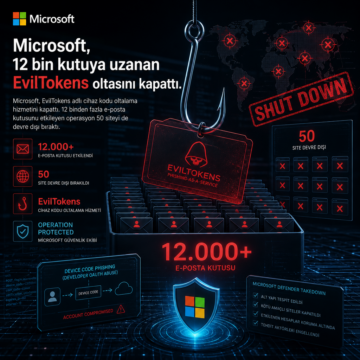
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
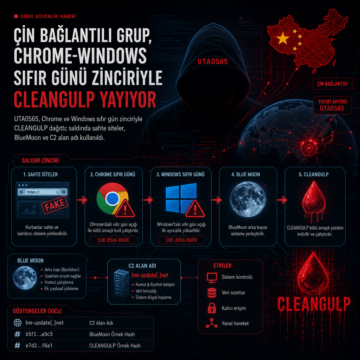
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
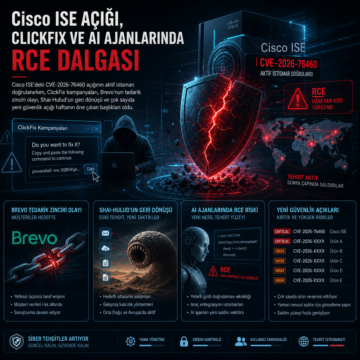
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
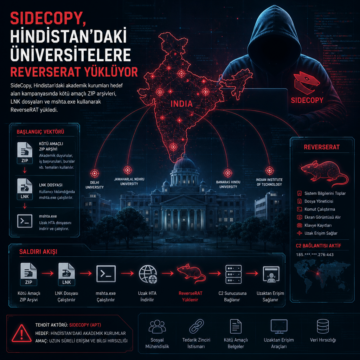
SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
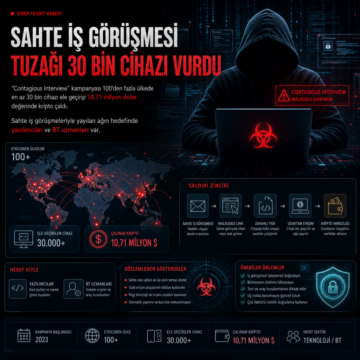
Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.
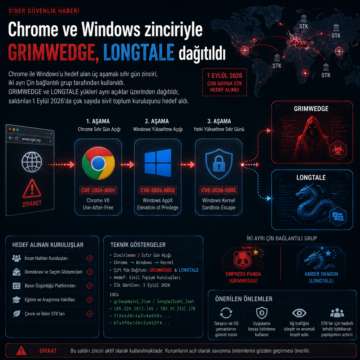
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.
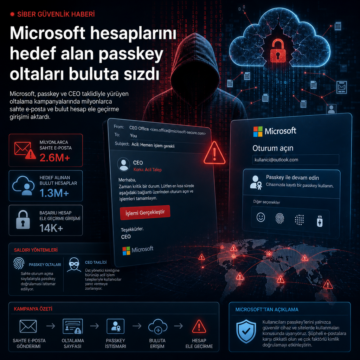
Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.