OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.


OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
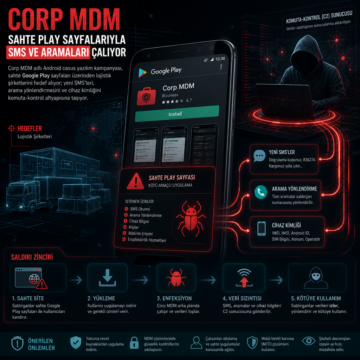
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
Google, konum verilerini işleme biçimi nedeniyle GDPR ihlali gerekçesiyle 403 milyon euro ceza aldı; İrlanda düzenleyicisi düzeltme emri verdi.
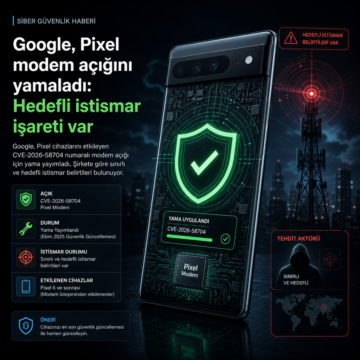
Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…

Bitdefender, Google Play Early Access üzerinden yayılan sahte Android uygulamaları ve çok sayıdaki kötü amaçlı yazılımı açıkladı.
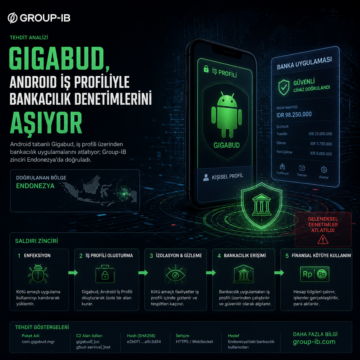
Android tabanlı Gigabud, iş profili üzerinden bankacılık uygulamalarını atlatıyor; Group-IB zinciri Endonezya’da doğruladı.
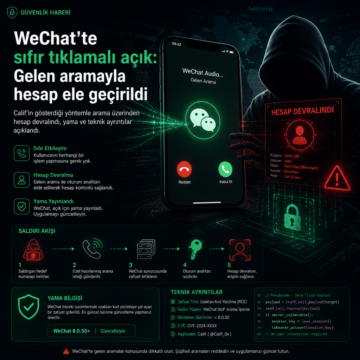
WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.
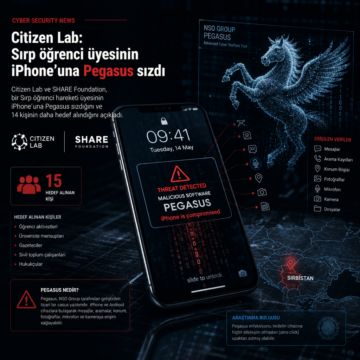
Citizen Lab ve SHARE Foundation, bir Sırp öğrenci hareketi üyesinin iPhone’una Pegasus sızdığını ve 14 kişinin daha hedef alındığını açıkladı.