

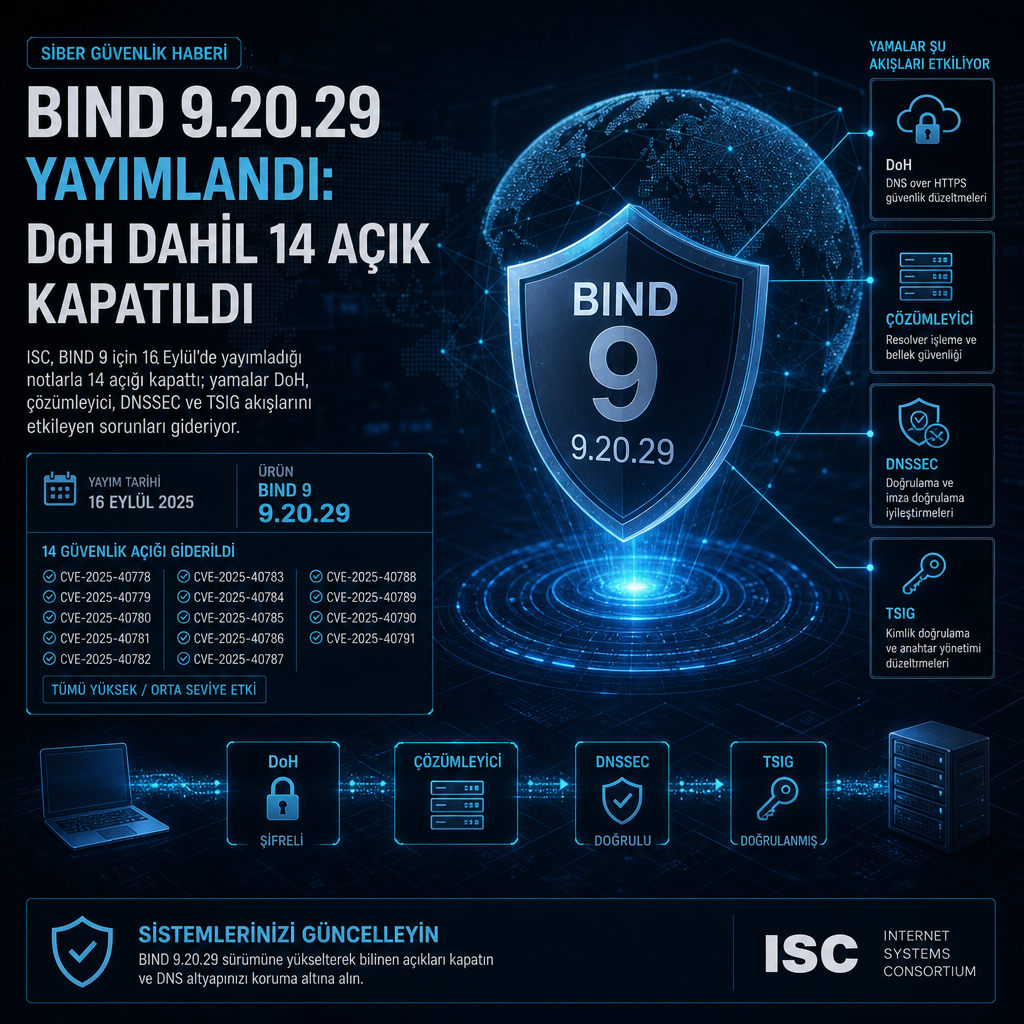
Internet Systems Consortium (ISC), açık kaynaklı DNS sunucusu BIND 9 için 16 Eylül’de yayımladığı güvenlik notlarıyla 14 ayrı açığı kapattığını duyurdu. Güncelleme, DNS-over-HTTPS (DoH) yanıtlayan BIND sunucularını, yinelemeli çözümleyicileri, önbellek kullanımını ve DNSSEC doğrulama akışlarını etkileyen çökertme, kaynak tüketimi ve veri bütünlüğü sorunlarını gideriyor. ISC, açıklanan 14 bulgu için şu ana kadar aktif istismar gördüğünü belirtmedi.
Yama alan sürümler BIND 9.20.29 ve geliştirme kolundaki 9.21.26 oldu. Destek müşterileri için yayımlanan Supported Preview Edition tarafında da 9.20.29-S1 geldi. Açıkların 12’si eski 9.18 dalını da etkiliyor; ancak bu seri için destek Haziran sonunda sona erdiği için ISC bu hataları kapatan bir 9.18 sürümü yayımlamadı. Kurum, 9.18 kullanıcılarına Mayıs ayında 9.20’ye mümkün olan en kısa sürede geçme planı yapmalarını söylemişti.
Güncellemeler, BIND’in merkezindeki named sürecini çökerten ve çözümleyiciyi hizmet dışı bırakan farklı hata zincirlerini kapsıyor. ISC’nin notlarına göre bazı senaryolarda saldırganın yalnızca tek bir istek göndermesi yeterli olurken, bazıları için saldırganın kontrolündeki bir DNS sunucusundan şekillendirilmiş yanıt alınması gerekiyor. Kurumun güvenlik matrisinde, EOL sürümlerin yeni CVE’lere karşı savunmasız kabul edilmesi gerektiği de yer alıyor.
DoH üzerinden kimliksiz çökertme, TKEY sorgusu ve 9.18 sonrası etki alanı
En öne çıkan açıkların başında CVE-2026-77692 geliyor. Bu hata, DoH yanıtlayan bir BIND sunucusunda geçersiz bir SIG(0) imzası taşıyan isteğin bağlantı erken kapatıldığında named sürecini çökertmesine izin veriyor. Saldırganın herhangi bir kimlik bilgisine ihtiyaç duymaması, açığın kullanım koşullarını daraltmıyor. ISC, bu hata için 9.20.0 ile 9.20.27 ve 9.21.0 ile 9.21.25 arasındaki sürümlerin etkilendiğini, düzeltmenin 9.20.29 ve 9.21.26 ile geldiğini bildirdi.
Benzer şekilde CVE-2026-76163 de tek istekle tetiklenebiliyor. Bu kez TKEY türünde bir sorgu, eğer sunucunun named.conf dosyasında genel bir options bloğu yoksa named sürecini düşürebiliyor. Bu zafiyet de yalnızca 9.20 ve 9.21 dallarını etkiliyor ve aynı yamalarla kapatılıyor.
ISC’nin listesine göre toplam 14 açığın 12’si 9.18.0’dan 9.18.50’ye kadar uzanan eski seriyi de kapsıyor. Ancak bu sürüm hattı için artık destek verilmediğinden kullanıcıların 9.20 serisine geçmesi önerilmişti. Kurum, 9.18.49 tabanlı paket dağıtan Debian 12’yi de ayrı bir başlık altında anıyor; 17 Eylül saat 06:20 UTC itibarıyla Debian’ın güvenlik izleyicisinde bu 14 sorun için kayıt açılmamıştı.
ISC, açıklanan hataların hiçbiri için geçici çözüm sunmadı. Kurumun yayımladığı sürüm notlarında, güncellemelerin doğrudan ilgili sürümlere uygulanması gerektiği belirtildi. Destekli önizleme sürümünün de ilgili -S1 aralıklarında etkilendiği ve 9.20.29-S1 ile düzeltildiği aktarıldı.
Çözümleyici tarafında çökertme, önbellek şişmesi ve DNSSEC atlatma girişimleri
Hataların önemli bölümü yinelemeli çözümleyicileri hedef alıyor. CVE-2026-19667, saldırganın kontrolündeki bir sunucudan gelen ve tam 65.536 bayt uzunluğundaki özel bir olumsuz yanıtla çözümleyiciyi çökertiyor. Varsayılan yapılandırmalar da etkileniyor. CVE-2026-19666 ise dns64 ile break-dnssec yes ayarını kullanan çözümleyicilerde, önbellekten servis edilen bozuk bir yanıt üzerinden çökertme yaratabiliyor. Her iki açık da 9.11.0’dan 9.18.50’ye, 9.20.0’dan 9.20.27’ye ve 9.21.0’dan 9.21.25’e kadar etkili.
Bir diğer yüksek riskli hata CVE-2026-80274. Bu açık, doğrulama yapan bir çözümleyicinin aynı isim altında hem NSEC3 kanıtı hem de imzasız NSEC içeren bir wildcard yanıtı işlemesiyle tetikleniyor. ISC’ye göre sonuç, çözümleyicinin çökmesi, SERVFAIL üretmesi ya da yanlış bir reddetme kaydı döndürmesi olabilir. Bu hata da 9.11 ile 9.21 arasındaki geniş sürüm yelpazesini kapsıyor.
CVE-2026-19662 daha dar bir koşul istiyor: saldırganın yönettiği imzalı bir alan adında belirli bir yanıt sırası ve zamanlaması gerekiyor. ISC bu açığın 9.21 dalını etkilemediğini, yalnızca 9.20 ve daha eski dallarda görüldüğünü belirtti. Düzeltme 9.20.29 ile geldi.
Kaynak kullanımına odaklanan iki başka yüksek riskli açık da SVCB/HTTPS alias kayıtlarından doğuyor. CVE-2026-81563, çözümleyicinin 13’ten fazla hedef kaydı içeren bir SVCB/HTTPS alias zincirini tekrar tekrar izlemesi durumunda önbelleğin sınırları aşmasına neden oluyor. CVE-2026-81736 ise önbellekte tutulan bir SVCB/HTTPS alias ağacı üzerinden CPU tüketimini yükseltiyor; saldırganın kontrolündeki bir alan adına yinelemeli çözüm izni verilmiş olması gerekiyor. Bu iki hata da ISC tarafından 7.5 puanla High kategorisinde değerlendirildi.
Orta seviyedeki başka iki açık, çözümleyicinin CPU’sunu ve belleğini doğrudan zorlayan durumlarla ilgili. CVE-2026-19668, çok sayıda key tag içeren ve geçerli eşleşme üretmeyen bir alan üzerinden doğrulama çözümleyicisinde işlem yükünü yükseltiyor. ISC, varsayılan kayıt sınırlarının etki alanını daralttığını söylüyor. CVE-2026-75029 ise aynı SOA, CNAME ya da DNAME kaydının yanıt içinde defalarca tekrar edilmesiyle bellek kullanımını, yapılandırılmış sınırların üstüne taşıyabiliyor.
ISC, yedi açığı High, yedisini Medium olarak sınıflandırdı. High grubunda DoH çökertmesi, TKEY çökertmesi, üç çözümleyici çökertmesi ve iki SVCB/HTTPS sorunu yer alıyor. Medium kategorisindeki açıklar ise çoğunlukla belirli yapılandırma ve yanıt koşullarına bağlı çalışıyor. Kuruma göre verilen puanlar kendi CVSS 3.1 değerlendirmeleri.
DNS verisi, TSIG ve yanlış delegasyon
Kalan dört açık doğrudan DNS verisinin bütünlüğünü hedef alıyor. Bunlar, sunucunun hangi veriyi servis ettiği ya da çözümleyicinin hangi yanıtı kabul ettiği üzerinde etkili oluyor. ISC bunların tamamını Medium olarak derecelendirdi.
CVE-2026-19941’de, imzalı bir NSEC kaydı ilişkili olmayan bir bölgeden gelmiş olsa bile, wildcard bulunmadığını kanıtlayan kayıt gibi kabul edilebiliyor. Kurumun tarifine göre, aynı ya da üst katmanda imzalı bir bölgeyi kontrol eden bir saldırgan bu durumu kullanarak, wildcard üzerinden çözülmesi gereken bir ad için sahte bir NXDOMAIN yanıtının DNSSEC doğrulamasından geçmesini sağlayabiliyor. ISC bunu önbellek zehirleme olarak tanımlıyor.
CVE-2026-77119 ise ilişkili olmayan bir kardeş bölgeden gelen imzalı NSEC3 kaydının, bir delegasyonun imzasız olduğuna dair kanıt gibi algılanmasına yol açabiliyor. Çözümleyicinin sorgularına yanıt enjekte edebilen bir saldırgan, bu sayede delegasyon altındaki adlar için sahte imzasız yanıtı kabul ettirebiliyor. ISC bu sonucu da önbellek zehirleme kapsamında değerlendiriyor.
CVE-2026-19033, birincil sunucudan bölge kopyalayan ikincil sunucuları ilgilendiriyor. Bu sunucular, yalnızca TSIG anahtarıyla imzalanmış transferleri kabul ediyor. TCP üzerinden çok mesajlı bir artımlı transferde (IXFR), named son imzalı mesaj gelmeden yeni bölge verisini servis etmeye başlayabiliyor ve imza hiç gelmezse geri dönüş yapmıyordu. Transferi teslim edebilen bir taraf, anahtara sahip olmadan yetkisiz bölge içeriğinin yayınlanmasına yol açabiliyor. ISC, düzeltmenin gelen transferin her mesajında TSIG gerektirdiğini, modern ad sunucularının zaten her mesajı imzaladığını söyledi.
CVE-2026-78301 için daha geniş erişim gerekiyor. Bu açık, saldırganın örneğin bir bölge transferiyle bozuk bir bölgeyi yetkili sunucuya yükletebilmesini varsayıyor. Kendi origin’inin üzerinde NS ya da DNAME düğümü bulunan bir bölge, sonra bir bölge kesmesi gibi işleniyor ve bölge içindeki adlara gelen sorgular, bölgenin verisi yerine bölge dışı bir delegasyon döndürüyor. Sunucu aynı zamanda yineleme yapıyorsa, delegasyonu izleyip saldırganın sağladığı kayıtları bölge dışındaki adlar için önbelleğe alabiliyor. Bu etki, bozuk bölge yükte kaldığı sürece sürüyor.
İstismar durumu, kamuya açık testler ve bildiriciler
16 Eylül’de yayımlanan 14 güvenlik notunun her biri, aktif istismar bilinmediğini söylüyor. Aynı gün yayımlanan CISA Known Exploited Vulnerabilities kataloğunda da bu açıkların hiçbiri yer almıyordu. Buna karşın, bazı yeniden üretim testleri kamuya açık durumda.
ISC, Mayıs ayında bir açığı yayımladığında artık yeniden üretim testlerini de paylaştığını açıklamıştı. 9.20.29 kaynak ağacına eklenen sistem testleri arasında en az altı zafiyeti doğrulayan örnekler bulunuyor. Bunlardan biri, DoH üzerinden geçersiz bir SIG(0) isteği gönderip bağlantıyı kapatıyor ve named sürecinin ayakta kaldığını kontrol ediyor. ISC bu testleri saldırı aracı değil, düzeltmeyi doğrulayan denetimler olarak tanımlıyor.
Yine de bu testler, hangi koşulların açığı tetiklediğini açık biçimde ortaya koyuyor. ISC, 2026’da şu ana kadar beş ayrı BIND güvenlik sürümü yayımladı. Ocak’ta bir, Mart’ta dört, Mayıs’ta altı ve Temmuz’da dokuz açık kapatılmıştı. Eylül güncellemesi ise bu yılın en geniş paketi oldu.
Kurum, Mayıs ayında yaptığı uyarıda yılın geri kalanında her aylık BIND bakım sürümünde güvenlik düzeltmesi beklenmesi gerektiğini söylemişti. Açıklamaya göre bu tablo, büyük dil modellerinin hem araştırmacılar hem de saldırganlar tarafından ürettiği yoğun açık bildirimi dalgasıyla bağlantılı. Bu yamalar 9.20.28 yerine 9.20.29 numarasıyla yayımlandı; çünkü ISC, ön sürüm testlerinde bir gerileme saptadıktan sonra 9.20.28’i dağıtımdan çekti.
Açıkların dördü ISC’nin kendi testlerinde bulundu. Diğerleri ise Vitaly Simonovich, Rintaro Kawasugi, Samy Medjahed (Ap4sh), Henrique Pereira, Owais Lone (thesecguy), hythyt takma adlı araştırmacı ile Nankai Üniversitesi’nden Zuyao Xu ve Xiang Li tarafından bildirildi. ISC, her bir bulgu için ayrı teşekkür notu yayımladı ve yamaların ilgili sürümlere gecikmeden uygulanmasını istedi.