MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
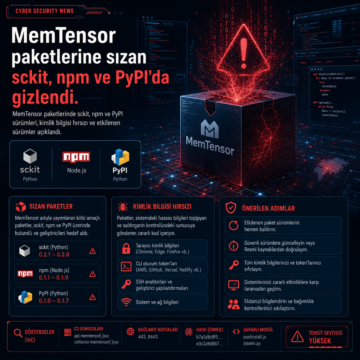


MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
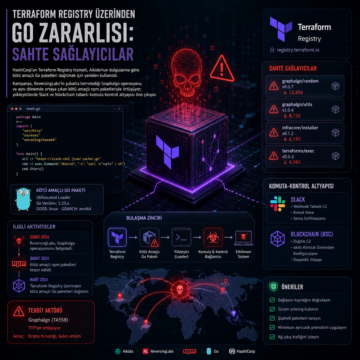
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
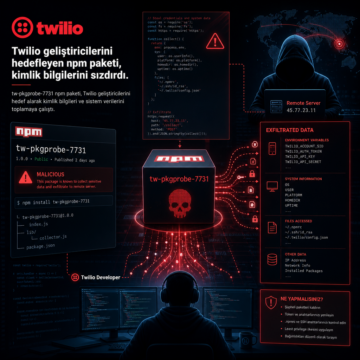
tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
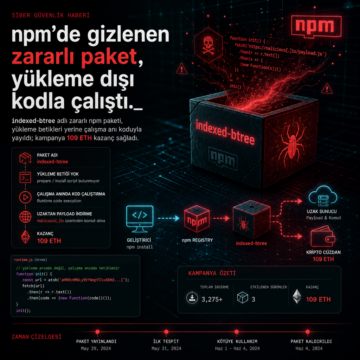
indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
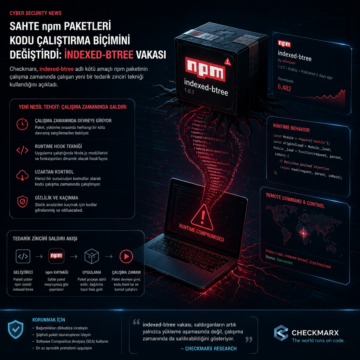
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
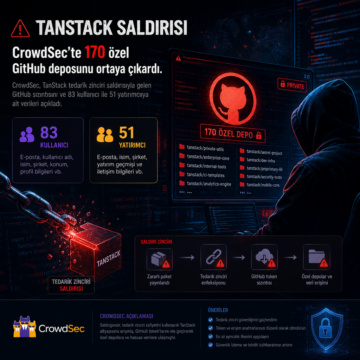
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
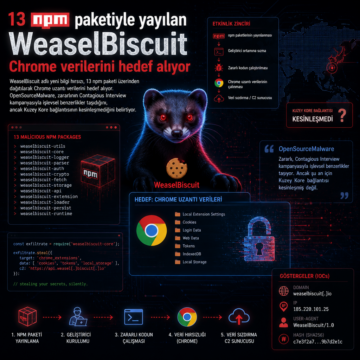
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
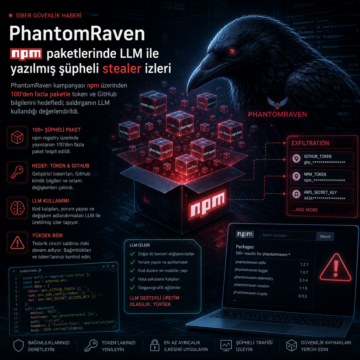
PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
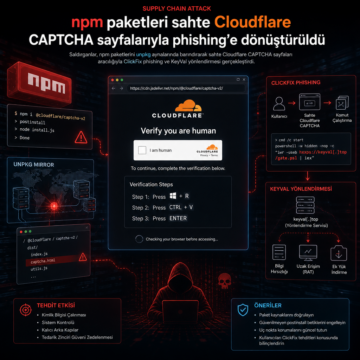
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
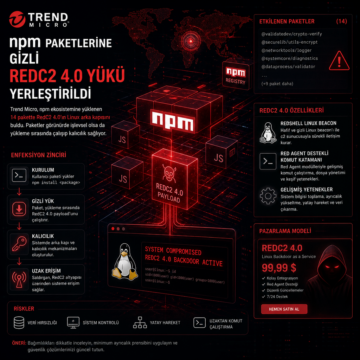
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.