

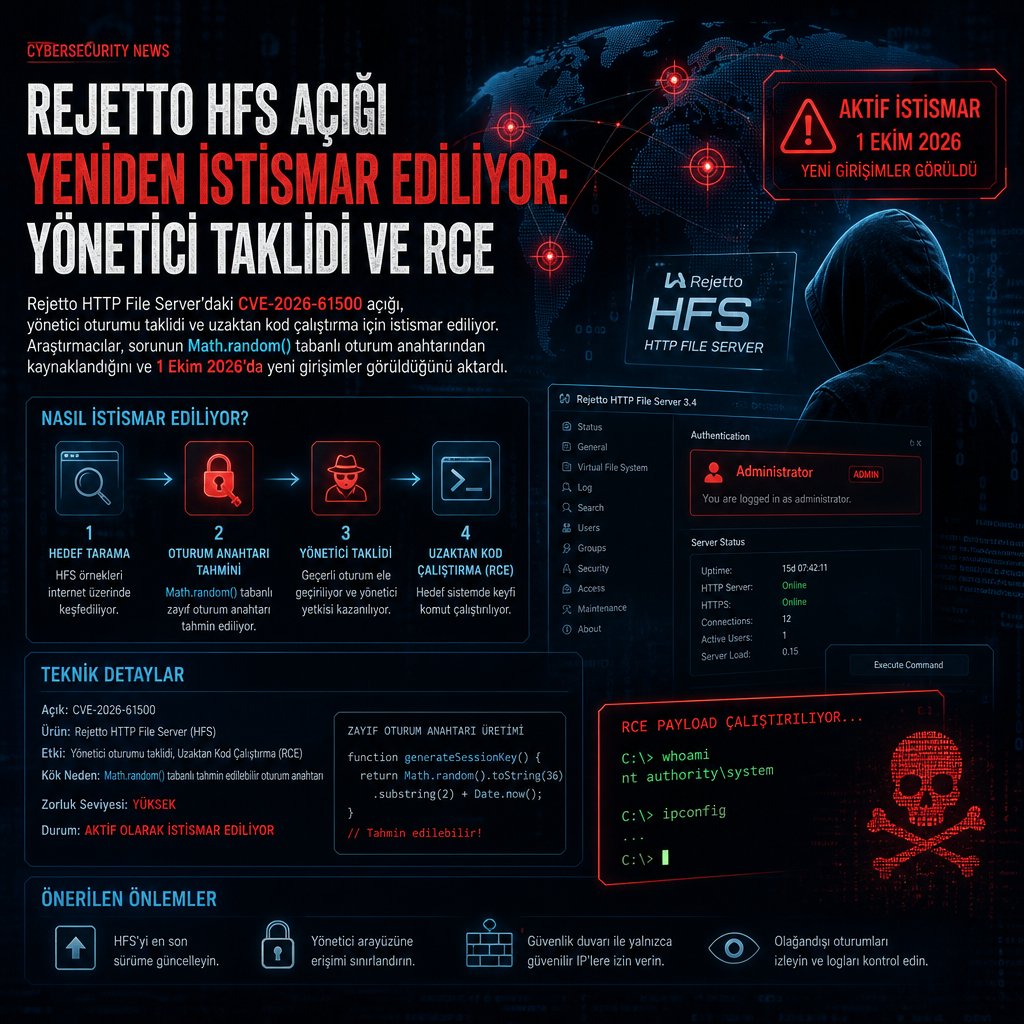
Rejetto HTTP File Server (HFS) yazılımındaki kritik bir açık, saldırganların yönetici oturumunu taklit edip uzaktan kod çalıştırmasına yol açabilecek şekilde hedef alınıyor. CVE-2026-61500 kodlu ve CVSS puanı 9.3 olan sorun, HFS 3.0.0 ile 3.2.0 arasındaki sürümleri etkiliyor; açık, 1 Ekim 2026’da istismar girişimleriyle birlikte yeniden gündeme geldi.
https://nvd.nist.gov/vuln/detail/CVE-2026-61500
Zayıf rastgele sayı üreticisi oturum anahtarını ele verdi
Açığın temelinde, oturum çerezlerini imzalamak için kullanılan anahtarın kriptografik olmayan Math.random() üreticisinden türetilmesi yer alıyor. Güvenlik duyurusuna göre aynı üreticinin çıktıları, giriş sırasında kimliği doğrulanmamış istemcilere de açılıyor. Bu birleşim, bir saldırganın az sayıda giriş yanıtı toplayarak üreticinin durumunu yeniden oluşturmasına, imzalama anahtarını çıkarmasına ve geçerli bir yönetici oturumu üretmesine imkân veriyor.
Bu senaryo gerçekleştiğinde saldırgan yalnızca oturumu taklit etmekle kalmıyor, server_code yapılandırma özelliği üzerinden sunucu tarafında JavaScript çalıştırabiliyor. Açık, yetkisiz erişimden tam yönetici kontrolüne uzanan bir zincir oluşturuyor.
Horizon3.ai araştırmacısı Zach Hanley, 30 Eylül 2026’da yayımlanan değerlendirmesinde açığı Anthropic’in Mythos modelini kullanarak ortaya çıkardıklarını aktardı. Hanley, Rejetto HFS’nin yönetim API’sinin özel uç noktalar tanımlanmasına izin verdiğini ve bu uç noktaların keyfi JavaScript çalıştırabildiğini belirterek, saldırının kimlik doğrulama atlatmadan uzaktan kod çalıştırmaya giden net bir yol sunduğunu yazdı.
Yama yaz aylarında çıktı, PoC eylülde yayıldı
Rejetto, düzeltmeyi Temmuz 2026’da 3.2.1 sürümüyle yayımlamıştı. Buna karşın, Python tabanlı bir proof-of-concept (PoC) istismar kodu ancak Eylül ayının sonlarında kamuya açıldı. Güvenlik araştırmacısı Alejandro Ramos, aramosf takma adıyla paylaştığı notlarda HFS’nin Koa oturum çerezini JavaScript Math.random() ile ürettiğini, aynı V8 PRNG’nin çıktılarının da kimliği doğrulanmamış SRP giriş el sıkışmasında açığa çıktığını anlattı.
Ramos’un aktardığı yönteme göre saldırgan, PRNG durumunu yeniden kurup imzalama anahtarını ele geçirebiliyor, ardından yönetici oturumunu taklit ederek server_code özelliği üzerinden sunucu taraflı JavaScript çalıştırabiliyor.
VulnCheck’ten Patrick Garrity, Horizon3.ai’nin ek teknik ayrıntıları yayımlamasından bir gün sonra, 1 Ekim 2026’da istismar girişimlerinin görüldüğünü bildirdi. Şirket, ABD’deki gerçek ve savunmasız sistemleri hedef alan, Çin bağlantılı adı açıklanmayan bir tehdit aktörü tespit ettiğini söyledi.
CVE-2026-61500, Rejetto HTTP File Server’da aktif olarak kötüye kullanılan ikinci büyük açık oldu. Daha önce CVE-2024-23692 kodlu ve CVSS puanı 9.8 olan açık, Temmuz 2024’te birden fazla tehdit aktörü tarafından madenciler, truva atları ve HATVIBE adlı zararlı yazılımı dağıtmak için kullanılmıştı. Bu eski açık da HFS üzerindeki saldırıların sahada nasıl hızla silaha dönüştürülebildiğini göstermişti.