Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
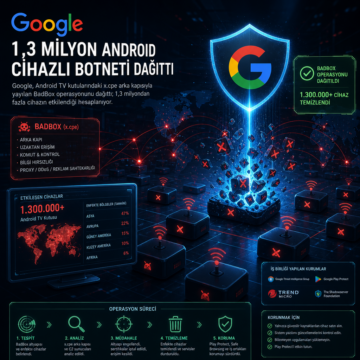


Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
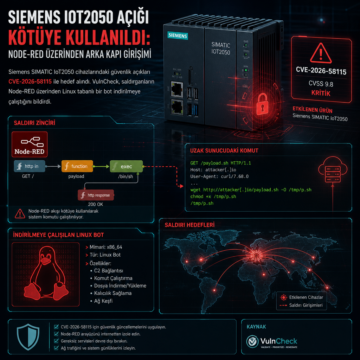
Siemens SIMATIC IoT2050 açıkları CVE-2026-58115 ile hedef oldu; VulnCheck, Node-RED üzerinden Linux bot indirilmeye çalışıldığını bildirdi.
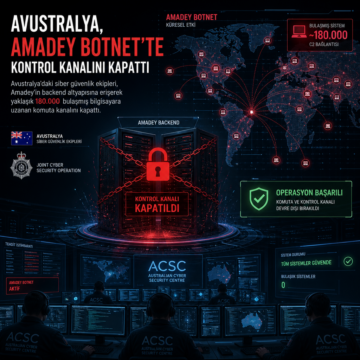
Avustralya’daki siber güvenlik ekipleri, Amadey’in backend altyapısına erişerek yaklaşık 180.000 bulaşmış bilgisayara uzanan komuta kanalını kapattı.
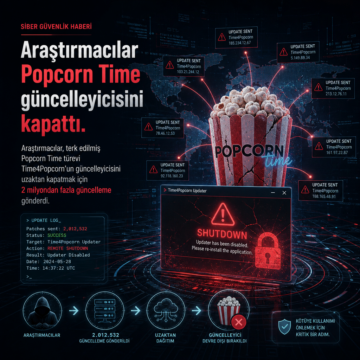
Araştırmacılar, terk edilmiş Popcorn Time türevi Time4Popcorn’un güncelleyicisini uzaktan kapatmak için 2 milyondan fazla güncelleme gönderdi.
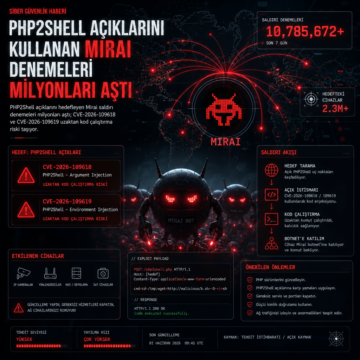
PHP2Shell açıklarını hedefleyen Mirai saldırı denemeleri milyonları aştı; CVE-2026-109618 ve CVE-2026-109619 uzaktan kod çalıştırma riski taşıyor.
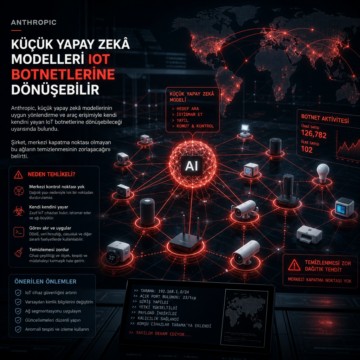
Anthropic, küçük yapay zekâ modellerinin uygun yönlendirme ve araç erişimiyle kendi kendini yayan IoT botnetlerine dönüşebileceği uyarısında bulundu.
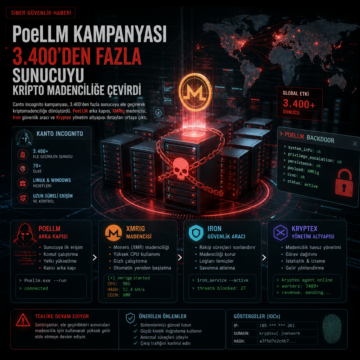
Canto Incognito kampanyası 3.400’den fazla sunucuyu ele geçirdi; PoeLLM, XMRig, Iron ve Kryptex ayrıntıları ortaya çıktı.
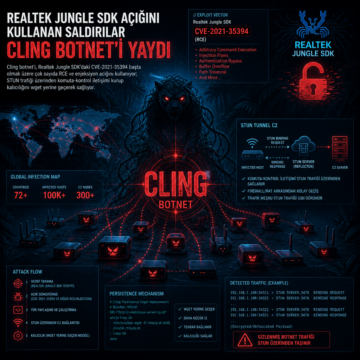
Cling botnet’i, Realtek Jungle SDK’daki CVE-2021-35394 başta olmak üzere çok sayıda RCE ve enjeksiyon açığını kullanıyor; STUN trafiği üzerinden…
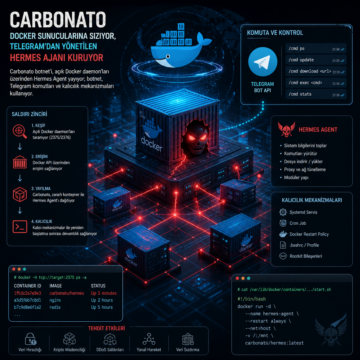
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
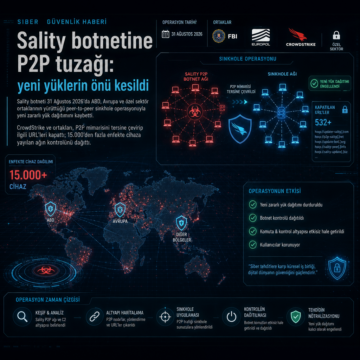
Sality botneti 31 Ağustos 2026’da ABD, Avrupa ve özel sektör ortaklarının yürüttüğü peer-to-peer sinkhole operasyonuyla yeni zararlı yük dağıtımını…