

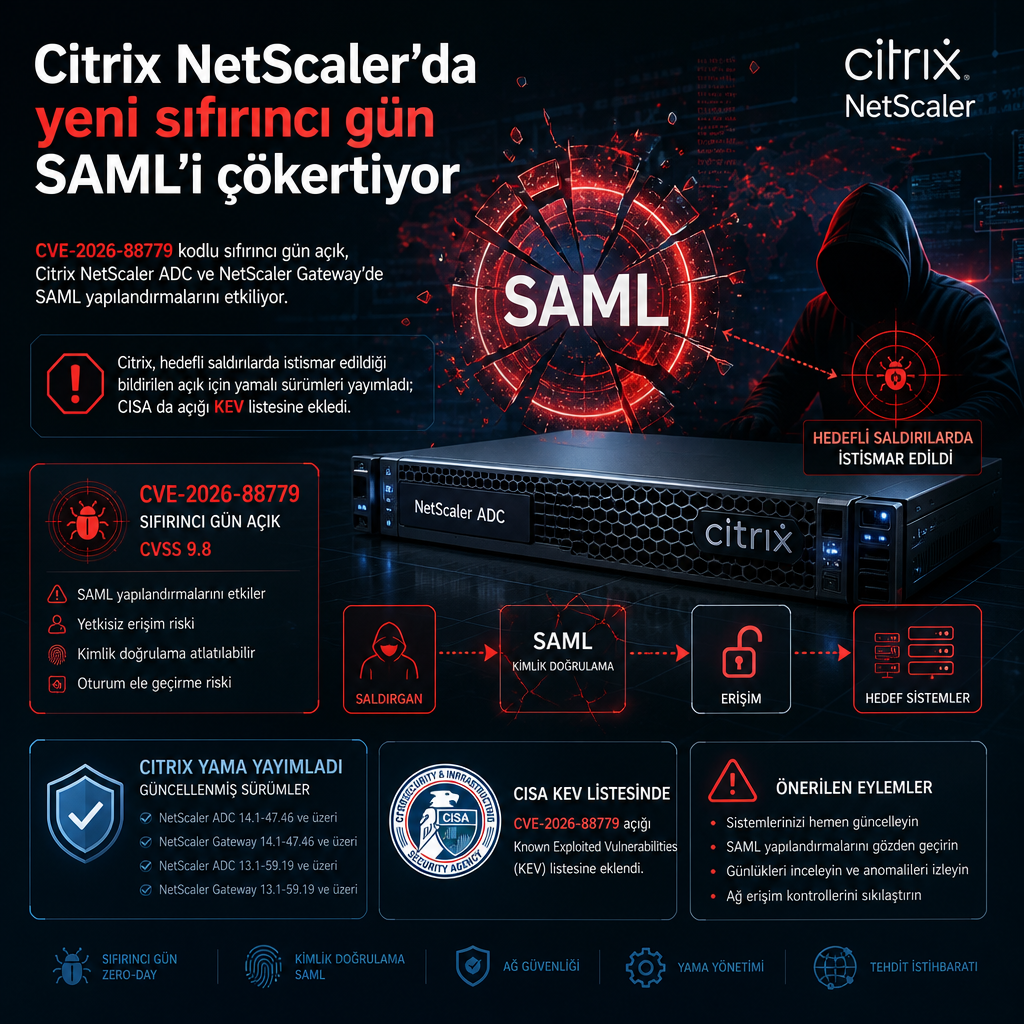
Citrix NetScaler ADC ve NetScaler Gateway’de bulunan CVE-2026-88779 kodlu açık, belirli kurulumlarda hizmet kesintisine yol açabiliyor. 8.7 CVSS puanı verilen zafiyet, özellikle SAML ile yapılandırılmış müşteri tarafından yönetilen NetScaler sistemlerini etkiliyor ve hedefli saldırılarda istismar edildiği bildiriliyor.
Citrix, sorunun bellek taşması kaynaklı bir hatadan kaynaklandığını belirtti. Şirketin açıklamasına göre hata, NetScaler ADC ya da NetScaler Gateway’in SAML service provider (SP) ya da SAML identity provider (IdP) olarak çalıştığı dağıtımlarda ortaya çıkıyor. Ayrıca etkilenen desteklenen sürümlerin, yalnızca gerekli ön koşullar sağlandığında risk altında olduğu vurgulandı.
Hangi kurulumlar risk altında
Yapılandırmanın uygun olup olmadığını kontrol etmek isteyen yöneticilerin, sistemlerinde add authentication samlAction ifadesiyle eşleşen SAML SP kayıtlarını ya da add authentication samlIdPProfile girdisiyle eşleşen SAML IdP kayıtlarını araması gerekiyor. Bu eşleşmelerin bulunması, ilgili NetScaler örneğinin istismara açık koşulları taşıdığını gösteriyor.
Citrix, sorunu gidermek için bir dizi sürüm yayımladı. NetScaler ADC ve NetScaler Gateway 14.1-73.41 ve sonrası, 13.1-64.28 ve sonrası, 14.1-FIPS için 14.1-73.41 FIPS ve sonrası ile 13.1-FIPS ve 13.1-NDcPP için 13.1-37.282 ve sonrası sürümler yamayı içeriyor.
Şirkete göre zafiyeti Bishop Fox ve watchTowr bildirdi. watchTowr, X’te yaptığı paylaşımda NetScaler honeypot etkinliğini fark ettikten birkaç saat sonra güvenlik hatasını yeniden üretebildiğini aktardı. Bu da açığın araştırmacılar tarafından kısa sürede doğrulandığını gösteriyor.
Citrix, yaması uygulanmamış NetScaler kurulumlarına karşı hedefli saldırılar gözlemlediğini de açıkladı. Şirket, koşul tekrar tekrar tetiklenirse hizmetin erişilemez halde kalabileceğini, ancak yapılan analizde müşteri verilerinin bütünlüğünü etkileyen bir bulguya rastlamadığını söyledi. Etki, şirketin ifadesiyle hizmet sürekliliğiyle sınırlı görünüyor.
CISA, açığı KEV listesine ekledi
Güncelleme, Citrix’in müşteri tarafından yönetilen NetScaler kurulumlarında SAML kimlik doğrulamayla ilişkili yeni bir sorunu izlediğini açıklamasının ardından geldi. Şirket, bu durumun Gateway ya da AAA işleviyle birlikte SAML kullanan dağıtımlarla bağlantılı olduğunu belirtti.
Son dönemde ayrıca CVE-2026-88771 ve CVE-2026-88772 açıklarının da aktif biçimde istismar edilerek ele geçirilen sistemlere web shell ve tünelleme araçları yerleştirildiği bildirildi. Yeni bulgu, NetScaler ürün ailesine yönelik saldırı dalgasının sürdüğünü ortaya koyuyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, CVE-2026-88779’u Known Exploited Vulnerabilities, yani KEV kataloğuna ekledi. Federal kurumların yamaları 7 Ekim 2026’ya kadar uygulaması gerekiyor. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-88779