Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
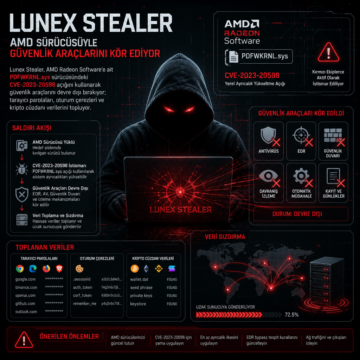


Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
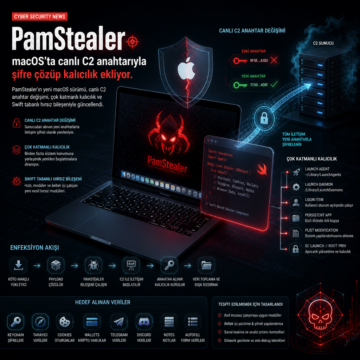
PamStealer’ın yeni macOS sürümü, canlı C2 anahtar değişimi, çok katmanlı kalıcılık ve Swift tabanlı hırsız bileşeniyle güncellendi.
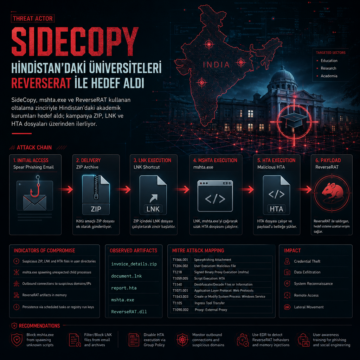
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…
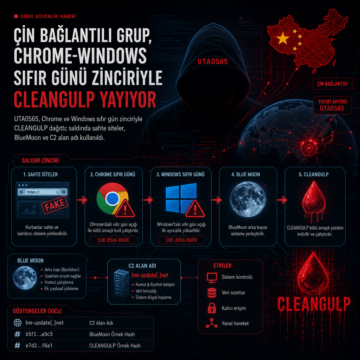
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
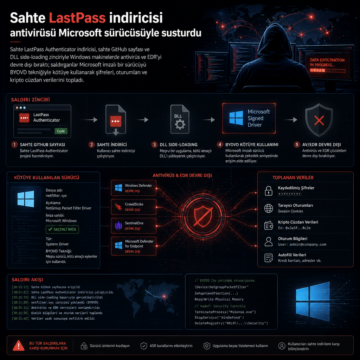
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…
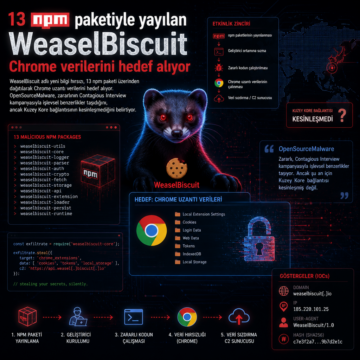
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
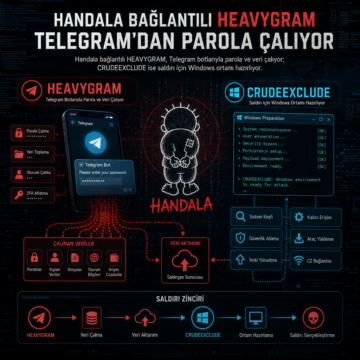
Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
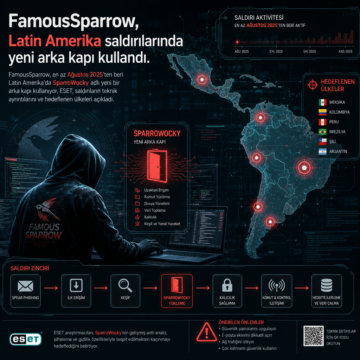
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
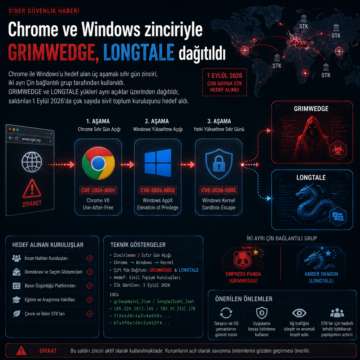
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.
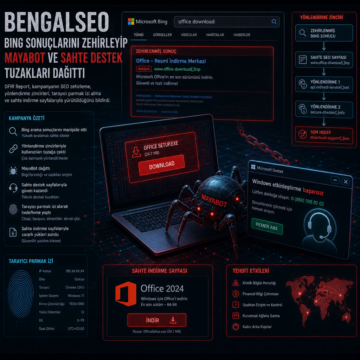
BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.