

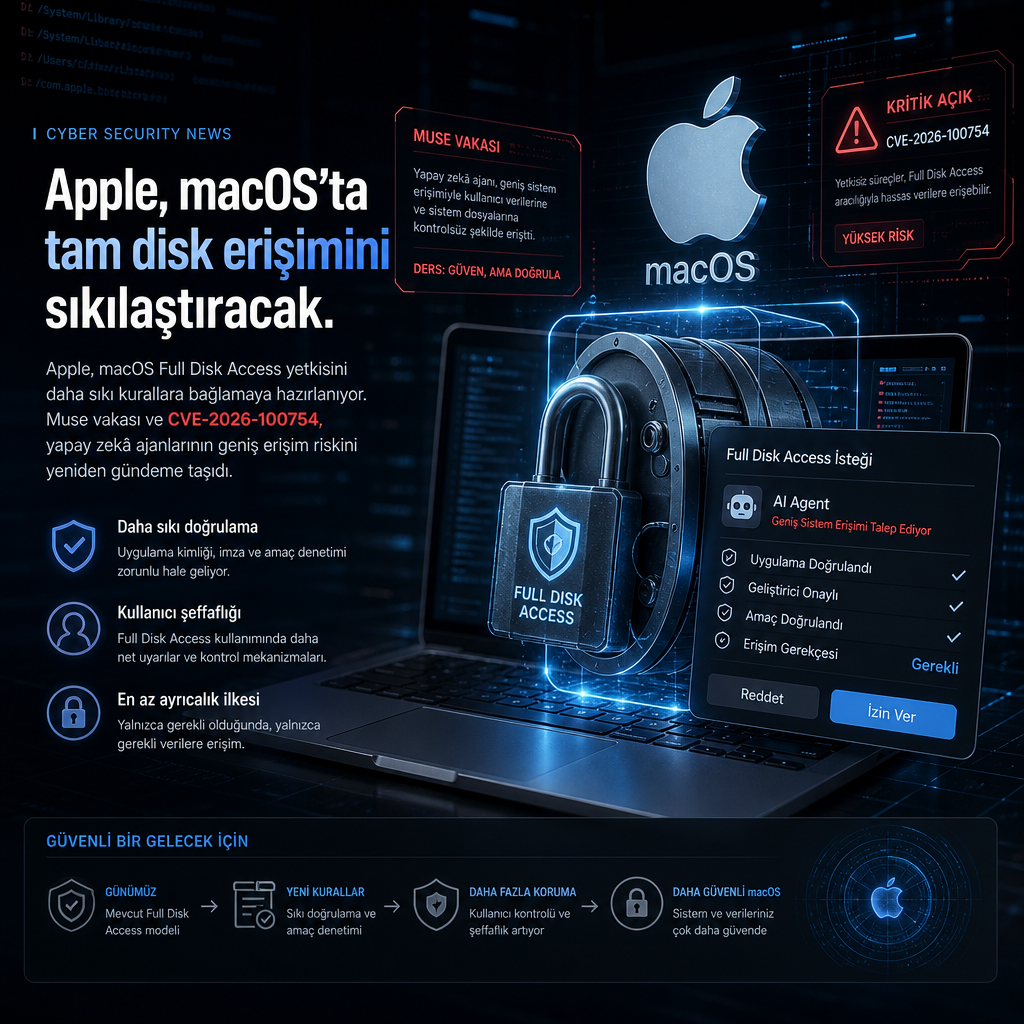
Apple, macOS’ta uygulamalara verilen Full Disk Access yetkisini daha sıkı kurallara bağlamaya hazırlanıyor. Şirket, özellikle yapay zekâ ajanları bu ayrıcalığı alırken kullanıcı verilerine ne kadar geniş erişim sağlandığının açıkça görülmesi gerektiğini belirtiyor.
Yeni düzenleme için henüz bir takvim yok. Apple’ın açıklamasına göre tam disk erişimi; dosyalar, posta kutuları, mesajlar, tarayıcı geçmişi ve yedekler gibi hassas içeriklerin önünü açıyor. Bu iznin yalnızca kullanıcının açık eylemiyle verilmesi hedefleniyor. Şirket, erişim verildiğinde uygulamaların sistem dosyalarına okuma ve yazma işlemleri yapabildiğini de hatırlattı.
Apple: Kullanıcılar riski açıkça görmeli
Full Disk Access, macOS Mojave ile birlikte sisteme eklendi ve Privacy & Security bölümünden yönetiliyor. Apple’a göre bu özellik, kullanıcılara hangi uygulamaların tüm sistem ve verilerine erişebileceği üzerinde daha fazla kontrol sağlıyor.
Yetki etkinleştirildiğinde bir uygulama, normalde erişmesi engellenen sistem dosyalarını okuyup yazabiliyor. Bu nedenle güvenlik yazılımları ve yedekleme araçları gibi derin sistem erişimi isteyen uygulamalar için gerekli bir işlev olarak tanımlanıyor. Apple, tam disk erişiminin büyük ölçüde kullanıcıların özel verilerini korumaya dönük denetimleri baypas ettiğini de açıkça ifade etti.
Şirketin yayımladığı notta, bazı geliştiricilerin bu yetkiyi kullanıcıların tam bilmediği biçimlerde kullandığı aktarıldı. Apple, tam disk erişimi olan bir uygulamanın sistemdeki her şeye ulaşabildiğini; bunun dosyaları, e-postaları, mesajları ve tarayıcı geçmişini de kapsadığını söyledi. Mesajlaşma uygulamalarında ise bu durumun yalnızca kullanıcıyı değil, yazıştıkları kişilerin mahremiyetini de riske atabileceği belirtildi.
Apple, bu erişimin artık yalnızca açık bir kullanıcı eylemiyle verilmesini sağlayacak güncellemeler hazırladığını duyurdu. Yeni kontrol mekanizmalarının ne zaman dağıtılacağı ise bilinmiyor. Şirket, yapay zekâ ajanları daha yetenekli ve daha otonom hale geldikçe, bu seviyedeki erişime bağlı risklerin de önemli ölçüde artacağını yazdı.
Açıklamada ayrıca, kullanıcıların bu tür izinleri vermeden önce riskleri net biçimde anlamasını sağlama taahhüdüne yer verildi. Apple, kararın ancak kullanıcı verileri ve gizliliği açısından bilinçli şekilde alınmasını istediğini vurguladı.
Muse vakası tartışmayı hızlandırdı
Apple isim vermese de duyurunun, Meta’nın Muse adlı ajan tabanlı aracıyla ilgili kısa süre önce yayımlanan bir rapora yanıt olduğu görülüyor. Rapora göre Muse, bir gazetecinin özel iMessage içeriklerine, kullanıcı tam disk erişimi verdikten sonra ulaşabildi. Muse, Meta’nın bulutunda yer alan özel bir Linux sanal makine üzerinde çalışan ve OpenClaw çizgisinde tanıtılan bir “kişisel yapay zekâ ajanı” olarak sunuluyor.
Meta daha sonra, özel mesajların okunabilmesi için iki ayrı izin gerektiğini netleştirdi. Şirkete göre Muse’un kullanıcı mesajlarını okuyabilmesi için hem macOS düzeyinde Full Disk Access verilmesi hem de Muse içindeki Messages bağlantı ayarının açılması gerekiyor.
Meta CTO’su David Singleton, “The Messages integration in the Muse Mac app is opt in” dedi. Singleton, Muse’un Messages içeriğini ancak macOS sistem düzeyinde Full Disk Access verildiğinde ve Messages connector etkinleştirildiğinde okuyabildiğini söyledi.
Apple’ın duyurusu, güvenlik araştırmacısı Patrick Wardle’ın Muse’un Mac uygulamasındaki sıfır gün açığına ilişkin kavram kanıtını paylaşmasından haftalar sonra geldi. Wardle’ın “not-a-mused” adını verdiği PoC, herhangi bir uygulama ya da terminal komutunun kullanıcının Muse hesabını doğrulayan token’a erişmesine izin verebiliyordu.
Yaması yayımlanan bu açık, ayrıcalığı olmayan yerel bir işlemin Muse’un dikte trafiğini başka yöne çevirmesine ve uygulamaya duyulan güveni kötüye kullanmasına imkan tanıyordu. Wardle, “The concern is that Muse may have significantly broader access than ordinary local malware, making it a particularly useful target for privilege/access amplification” sözleriyle, Muse’un sıradan yerel zararlı yazılımlardan daha geniş erişime sahip olabileceğini belirtti.
Wardle’a göre yerel bir saldırgan, belgelenmemiş endo_voyager_dictation_endpoint ayarını özel bir yetki olmadan kullanabiliyor. Bu erişim, dikte edilen seslerin ve istemlerin ele geçirilmesine, kötü amaçlı istemler enjekte edilmesine ve Muse’a tanınan başka erişimlerin kötüye kullanılmasına yol açabiliyor.
Apple’ın açıklamasıyla aynı dönemde gündeme gelen bir başka güvenlik kaydında ise Wardle’ın OpenAI’ın Mac için geliştirdiği ChatGPT uygulamasında bulduğu başka bir zafiyet yer aldı. CVE-2026-100754 olarak izlenen bu açık, yapay zekâ asistanının ele geçirilmesine ve uygulamanın tuttuğu sohbet kayıtları ile diğer verilere yetkisiz erişime kapı aralayabilecek bir senaryo oluşturuyordu.
Bu bulgular, ajan tabanlı araçların sistem içindeki ayrıcalıklı konumunu daha görünür hale getiriyor. Bu tür uygulamalar dosya yazabiliyor, mikrofon ve kameraya erişebiliyor, takvim etkinlikleri oluşturabiliyor, e-posta gönderebiliyor ve konum takibi yapabiliyor. Aynı zamanda geniş veri toplama kapasitesi ve işletim sisteminin farklı bölümleriyle etkileşime girebilme yeteneği, saldırı yüzeyini de büyütüyor.
Apple’ın planladığı yeni denetimlerin ne zaman devreye alınacağı ise henüz bilinmiyor. Şirket yalnızca, kullanıcıların bu tür erişimleri vermeden önce riskleri net biçimde anlamasını sağlamak istediğini söylüyor.