

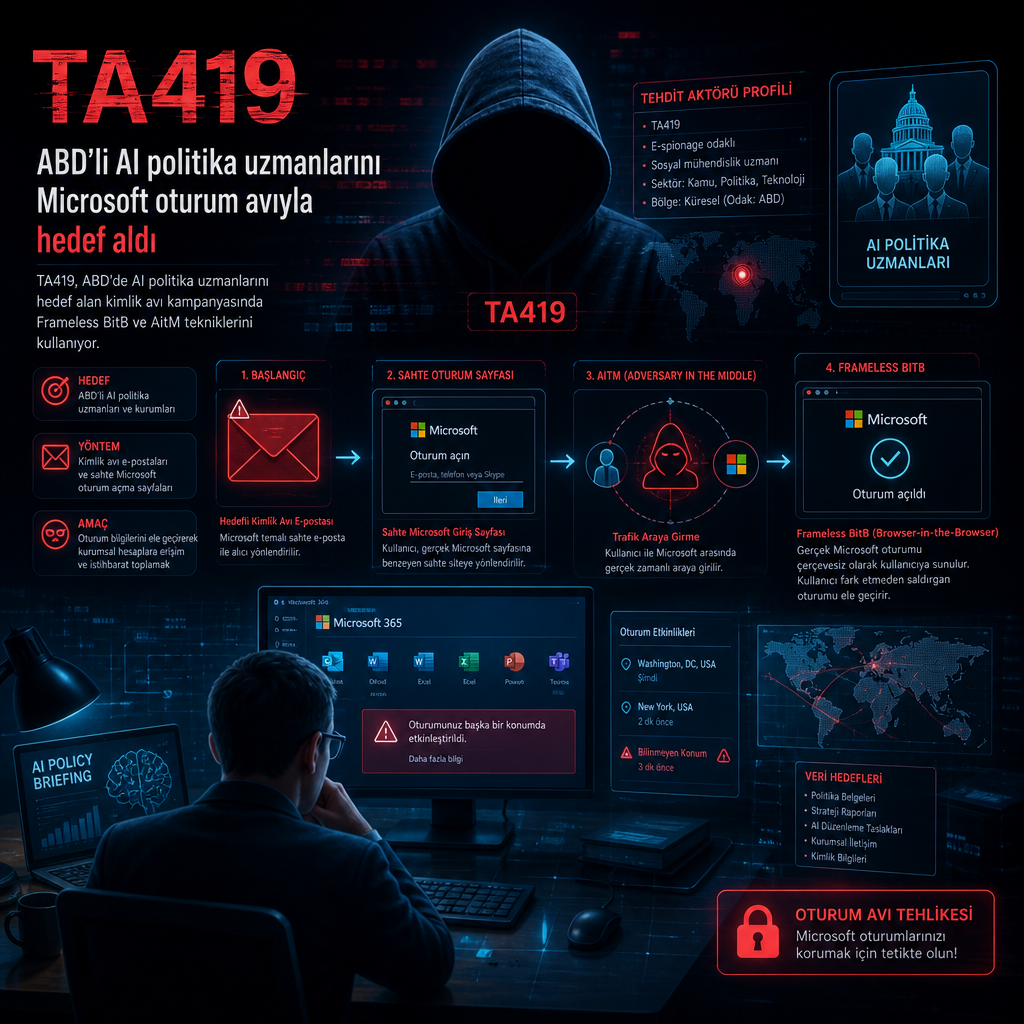
TA419, ABD’de yapay zekâ politikası ve düzenlemesi üzerinde çalışan uzmanları hedef alan yeni bir kimlik avı kampanyası yürütüyor. Proofpoint’in bu hafta yayımladığı analize göre kampanya, ABD’deki düşünce kuruluşları, üniversiteler ve hukuk sektörü kuruluşlarında çalışan AI uzmanlarına yöneldi.
Şirket, saldırganların e-postalarda önde gelen ekonomistlerin, AI politika yapıcılarının ve Anthropic’te çalışan öne çıkan bir ismin kimliğine büründüğünü aktardı. Şubat 2026’da ABD’de bir düşünce kuruluşunda görev yapan bir AI politika uzmanına gönderilen e-postanın konu satırı ise “Request for Feedback on Military Integration of Claude” oldu.
Proofpoint, bu faaliyetin Çin istihbaratının ABD’deki AI politika ve düzenleme ortamında süren gelişmeleri daha iyi anlamasına hizmet ediyor olabileceğini yazdı. Analizde, kampanyanın ABD ile Çin arasındaki yoğun stratejik rekabet, model distillation suçlamaları ve ihracat kontrolleri arasında yürütüldüğü belirtildi.
TA419’ın hedef listesi genişliyor
Enterprise security şirketi, TA419’ı Çin’e yakın ve casusluk motivasyonlu bir tehdit aktörü olarak tanımlıyor. Kurumun değerlendirmesine göre grup, en az Nisan 2025’ten bu yana ABD ve Japonya merkezli düşünce kuruluşları, savunma yüklenicileri, üniversiteler ve hukuk firmalarında görev yapan kişilere karşı kimlik avı kampanyaları düzenliyor.
Şirket, Temmuz 2026 civarında da eski bir Beyaz Saray Bilim ve Teknoloji Politikası Ofisi liderlik ekibi üyesi dahil birkaç kişinin taklit edildiğini bildirdi. Bu saldırılar da ABD’deki AI politika uzmanlarını hedef alan kimlik avı kampanyalarının parçası olarak yürütüldü.
Proofpoint’e göre TA419’ın hedefleme alanı savunma, ulusal güvenlik, enerji, uluslararası ilişkiler ve dış politika başlıklarında yoğunlaşıyor. Kurum, ABD ve Japonya bağlantılı hedeflerin grubun odağında uzun süredir yer aldığını, AI politika uzmanlarının ise bu çizginin dışına çıkmadığını vurguladı.
İlk temas zararsız görünüyor
Kampanya, hedefe güven vermek için zararsız görünen davetlerle başlıyor. Hedef kişi ilk temasa yanıt verdiğinde saldırının ikinci aşaması devreye giriyor ve saldırgan kısa bir URL gönderiyor. Bu bağlantı, çok aşamalı bir yönlendirme zincirini tetikliyor.
Zincirin sonunda kullanıcı, Cloudflare Turnstile kontrolünü geçtikten sonra OneDrive tabanlı bir adversary-in-the-middle, yani AitM kimlik avı sayfasına yönlendiriliyor. Proofpoint’in analizine göre bu yapı, kurbanın fark etmeden kimlik bilgilerini saldırgana teslim etmesini sağlıyor.
Oturum açma işlemi gerçek Microsoft altyapısı üzerinden ilerliyormuş gibi görünüyor. Kullanıcı girişin başarıyla tamamlandığını düşünürken, arka planda oturum çerezlerinin sessizce ele geçirildiğine dair belirgin bir işaret oluşmuyor. Şirket, bu yöntemin saldırganlara en büyük avantajı sağladığını belirtti.
Bu teknik, hem kimlik bilgilerini toplamak hem de oturumun normal şekilde sürdüğü izlenimini korumak için kullanılıyor. Saldırgan taraf proxy üzerinden trafiği yönetirken, kurbanın ekranında olağandışı bir durum görünmüyor.
Frameless BitB sahte giriş ekranı oluşturuyor
Saldırıda öne çıkan tekniklerden biri Frameless BitB oldu. Bu yöntem, browser-in-the-browser olarak bilinen BitB saldırısının bir sürümü ve güvenilir bir siteyi ya da giriş ekranını sahte bir pencere içinde taklit ediyor.
Klasik BitB tekniği giriş sayfasını bir iframe içinde gösteriyor. Frameless BitB ise HTML öğesine ihtiyaç duymadan aynı etkiyi yaratıyor. Güvenlik araştırmacısı Wael Masri, Ocak 2024’te bu yöntemin orijinal içeriğe script ve HTML eklenerek, ardından HTML, CSS ve JavaScript hileleriyle uygulanabildiğini yazmıştı.
Proofpoint’e göre TA419, açık kaynaklı bu tekniği kendine özgü bir telemetri ve otomasyon modülüyle genişletti. Modül, hedefin Microsoft oturum açma akışını takip ediyor, AitM proxy üzerinden kimlik bilgilerini yakalıyor ve ayrıntıları aynı anda gerçek Microsoft altyapısına iletiyor.
Bu altyapı sayesinde kurban, giriş işleminin normal biçimde tamamlandığını sanıyor. Aynı anda oturum çerezleri ve kimlik bilgileri saldırganın eline geçiyor. Şirket, saldırının görünürde bir kesinti yaratmadan yürütüldüğünü raporladı.
Proofpoint, TA419’ın şu ana kadar savunma, ulusal güvenlik, enerji, uluslararası ilişkiler ve dış politika alanlarına ilgisini sürdürdüğünü yineledi. Şirkete göre AI politika uzmanlarının hedef alınması, bu hedefleme çizgisinin yeni bir uzantısını oluşturuyor.
Kurumlar için önerilen koruma yöntemleri arasında passkey gibi phishing-resistant kimlik doğrulama yöntemleri yer alıyor. Hedef alınan kişilerin de dışarıdan gelen konu odaklı temaslara temkinli yaklaşması ve yanıt vermeden önce davetin gerçekliğini doğrulaması isteniyor.