

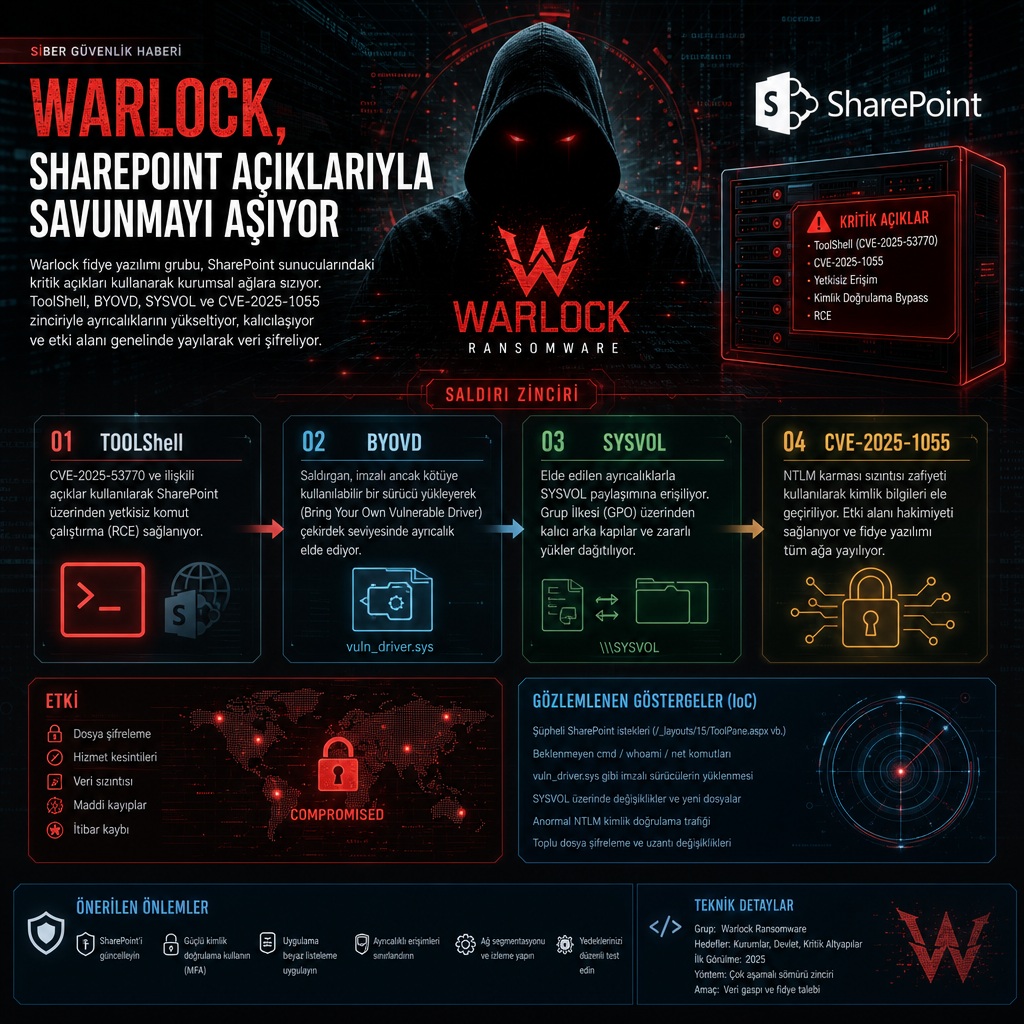
Warlock fidye yazılımı grubu, Microsoft SharePoint sunucularındaki açıkları kullanarak güvenlik araçlarını devre dışı bırakıyor ve saldırı zincirinin sonunda fidye yazılımı yayıyor. Symantec ve Carbon Black Threat Hunter Team’in izlediği kampanya, Portekizce ve İspanyolca konuşulan ülkelerdeki kamu kurumları, kritik altyapı ve eğitim kuruluşlarını hedef aldı.
Broadcom bünyesindeki ekip, son iki ay içinde Longlegs adıyla takip edilen etkinliğin en az dört kuruluşa sıçradığını belirtti. Bunların ikisi kritik altyapı operatörüydü: bir su hizmeti sağlayıcısı ve bir telekomünikasyon şirketi. Diğer hedefler arasında bölgesel bir kamu kurumu ve bir üniversite yer aldı. Kurbanların Portekizce ve İspanyolca konuşulan ülkelerde bulunduğu, saldırıların Avrupa, Afrika ve Latin Amerika’ya yayıldığı aktarıldı.
Warlock, Gold Salem, Longlegs ve Storm-2603 adlarıyla da izleniyor. Grup 2025’in ortasında, SharePoint’in “ToolShell” diye anılan sıfır gün açıklarını kullanarak hedef sistemlere fidye yazılımı bırakmasıyla öne çıktı. Daha önce de yamalanmamış bir SmarterMail örneğini istismar ederek SmarterTools ihlaline bağlanmıştı.
Grup, komuta-kontrol trafiği için Velociraptor gibi meşru araçlardan yararlandı. Saldırganların ayrıca bring your own vulnerable driver, yani BYOVD tekniğini kullanarak çalışır durumdaki güvenlik yazılımlarını etkisiz hale getirdiği bildirildi. Symantec, Warlock etkinliğinin CL-CRI-1040, CamoFei ve ChamelGang olarak bilinen eski kümelerle de örtüştüğünü söyledi.
SYSVOL üzerinden toplu yayılım
Araştırmacıların aktardığı örneklerden birinde saldırganlar, kritik altyapı operatöründeki en az 40 ana makineye yaklaşık iki saat içinde güvenlik yazılımını kapatmaya yarayan bir araç itti. Ardından fidye yazılımını etki alanının SYSVOL paylaşımına yerleştirerek en az 33 sisteme dağıttı. Windows etki alanlarında SYSVOL klasörü, normal çoğaltma mekanizmasıyla içeriği makineler arasında yayabildiği için saldırganların bu noktayı özellikle seçtiği anlaşılıyor.
Warlock’un son saldırılarında birden fazla Microsoft SharePoint Server açığı birlikte kullanıldı. Saldırganlar sisteme girdikten sonra, SharePoint’in farklı sürümlerini hedefleyebilen web shell’ler bıraktı. Bu kabukların amacı, SharePoint farm’ının ASP.NET machine key bilgilerini toplamak. Elde edilen anahtarlar, geçerli şekilde imzalanmış bir yük üretmek ve SharePoint uygulama havuzu içinde uzaktan kod çalıştırmak için kötüye kullanıldı.
İncelenen vakalarda DLL sideloading ile zararlı kodun belleğe yüklenmesi de görüldü. Saldırganlar, sonraki aşama yükleri radar altında kalmak için catbox[.]moe ve wasabisys[.]com gibi meşru bulut dosya paylaşım ve depolama servislerinden indirdi. Bir başka yöntemde ise K7RKScan.sys sürücüsü kullanıldı; bu sürücü CVE-2025-1055 kapsamında zafiyetli kabul ediliyor ve BYOVD saldırısının parçası olarak güvenlik yazılımlarını kapatmak için istismar edilebiliyor. Aynı sürücünün daha önce DragonForce fidye yazılımı aktörleri tarafından da kullanıldığı hatırlatıldı.
Aktörler, keşif yapmak ve komut çalıştırmak için living-off-the-land, yani sistemde zaten bulunan meşru araçlara dayalı tekniklerden yararlandı. Microsoft Visual Studio Code’un yerleşik tunnel özelliğinin de enfekte sistemlere uzaktan bağlanmak için kötüye kullanıldığı belirtildi. Bazı yükler, saldırıya uğrayan etki alanının SYSVOL paylaşımında sahnelendi ve bu sayede fidye yazılımı geniş ölçekte dağıtıldı.
22 Temmuz 2026 tarihine kadar uzanan son saldırılarda da benzer bir zincir izlendi. Saldırganlar SharePoint Server açıklarını kullanarak web shell bıraktı, keşif yaptı, SharePoint uygulama havuzu içinde rastgele kod çalıştırdı, ek yükler indirdi, ağ içinde daha derine indi, VS Code tunnel kurdu, güvenlik yazılımlarını sonlandırdı ve sonunda fidye yazılımı ikilisini devreye aldı.
Symantec ve Carbon Black, Warlock’un bir yıldan uzun süre sonra da etkinliğini sürdürmesinin, ToolShell ve benzeri SharePoint açıklarının yamalanmamış ya da yeterince azaltılmamış kurulumlar için hâlâ geçerli bir ilk erişim yolu olduğunu gösterdiğini yazdı. Ekip, son dönemde Portekizce ve İspanyolca konuşulan ülkelere odaklanmanın, ya açık SharePoint sunucularının yarattığı fırsatçı hedefleme modelinden ya da daha bilinçli bir görev dağılımından kaynaklandığını belirtti.
Warlock, 2026 yılı içinde de SharePoint Server kusurlarını kullanmayı sürdürdü. Araştırmacılar, 22 Temmuz 2026’ya kadar uzanan saldırılarda web shell bırakma, keşif yapma, SharePoint uygulama havuzu içinde keyfi kod çalıştırma, ek yük indirme, ağ içine daha fazla sızma, VS Code tüneli açma, güvenlik yazılımını sonlandırma ve fidye yazılımı ikilisini devreye alma adımlarının aynı zincirde toplandığını aktardı.
Grubun kullandığı teknikler arasında, güvenilir görünen bulut servislerine yük alma ve meşru araçları kötüye kullanma öne çıktı. catbox[.]moe ve wasabisys[.]com üzerinden indirilen ek yükler, tespit edilmeden ilerlemek için kullanıldı. Microsoft Visual Studio Code’un tunnel özelliği, uzaktan bağlantı kurmak için istismar edilen meşru işlevlerden biri oldu.
Symantec’e göre Warlock, CL-CRI-1040, CamoFei ve ChamelGang olarak bilinen eski etkinlik kümeleriyle de benzerlik gösteriyor. Bu eşleşme, grubun daha önceki operasyonlarla örtüşen yöntemler kullandığına işaret etti. Broadcom’un güvenlik ekibi, son iki ayda görülen saldırılarda Portekizce ve İspanyolca konuşulan ülkelerin hedef alınmasının, Avrupa, Afrika ve Latin Amerika’ya yayılan kurban profiliyle birlikte değerlendirildiğini bildirdi.
Broadcom’un aktardığı bilgilere göre son saldırı dalgasında su hizmeti sağlayıcısı ile telekomünikasyon şirketi, bölgesel bir kamu kurumu ve bir üniversite hedefler arasındaydı. Ekip, Longlegs adıyla izlenen etkinliğin en az dört kuruluşa ulaştığını ve bu kurumların Portekizce ile İspanyolca konuşulan ülkelerde bulunduğunu açıkladı.
Warlock’un 2025’in ortasında öne çıkmasına yol açan ToolShell istismarı, grubun adının geniş çevrelerce duyulmasında belirleyici oldu. Daha önce de yamalanmamış SmarterMail örneği üzerinden SmarterTools ihlaline bağlanan grup, hem eski hem yeni SharePoint açıklarını araçsallaştırmayı sürdürdü.
Bir saldırı örneğinde saldırganların güvenlik yazılımını kapatmaya yarayan aracı yaklaşık iki saat içinde en az 40 ana makineye yaydığı, ardından fidye yazılımını SYSVOL paylaşımı üzerinden en az 33 sisteme ulaştırdığı kaydedildi. Araştırmacılar, bu paylaşımın normal etki alanı çoğaltma mekanizması nedeniyle saldırganlar açısından hızlı dağıtım imkânı sunduğunu belirtti.
K7RKScan.sys sürücüsü de saldırı zincirinde yer aldı. CVE-2025-1055 ile ilişkilendirilen bu sürücü, BYOVD tekniğinin parçası olarak güvenlik yazılımlarını etkisizleştirmek için kullanıldı. Aynı sürücünün DragonForce fidye yazılımı aktörleri tarafından daha önce istismar edilmiş olması da not edildi.
Warlock’un son saldırılarında, SharePoint farm’ından toplanan ASP.NET machine key bilgileriyle geçerli şekilde imzalanmış yük üretildi ve bu yük SharePoint uygulama havuzunda çalıştırıldı. Saldırganlar bu aşamadan sonra ağ içinde ilerleyip tünel açtı, güvenlik araçlarını durdurdu ve fidye yazılımını devreye aldı.
Symantec ve Carbon Black, Warlock’un etkinliğinin sürmesini ToolShell ve ilgili SharePoint açıklarının hâlâ kullanılabilir ilk erişim yolu olmasına bağladı. Ekip, son dönemde Portekizce ve İspanyolca konuşulan ülkelerin öne çıkmasının açık sunucular nedeniyle fırsatçı bir hedefleme mi, yoksa daha bilinçli bir yönlendirme mi olduğu konusunda kesin bir sonuca varmadı.