WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
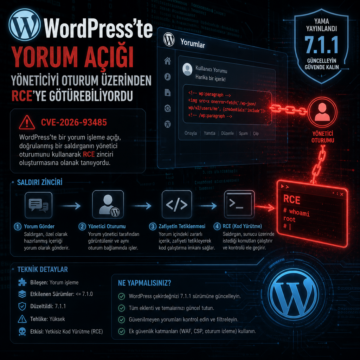


WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
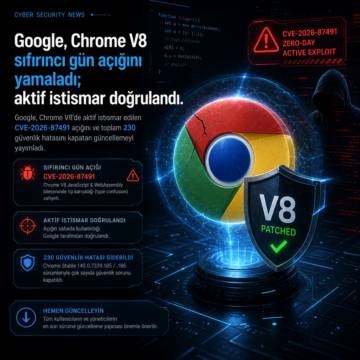
Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.
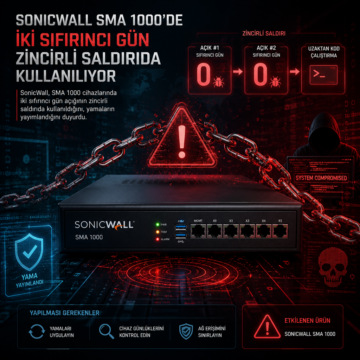
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.
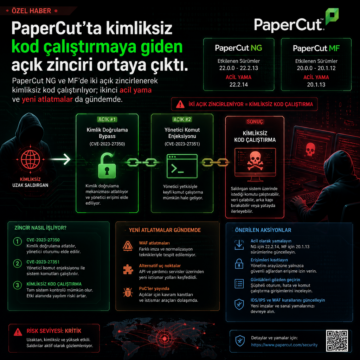
PaperCut NG ve MF’de iki açık zincirlenerek kimliksiz kod çalıştırılıyor; ikinci acil yama ve yeni atlatmalar da gündemde.

OpenAI, Astra adlı yeni modelin ajan tabanlı kod yazma ve siber güvenlikte beklenenden güçlü sonuçlar vermesi üzerine bazı iç testleri durdurduğunu…

Joomla'nın iCagenda ve Balbooa Forms eklentilerinde kritik dosya yükleme açıkları keşfedildi ve bu zafiyetler sıfırıncı gün saldırılarıyla aktif olarak kullanılıyor. Uzaktan yetkisiz kod çalıştırmaya olanak tanıyan bu açıklar, CMS tabanlı web siteleri için ciddi tehdit oluşturuyor. Kurumların ve site yöneticilerinin derhal güncellemeleri uygulaması ve sistemlerini detaylı şekilde denetlemesi gerekiyor.

Son dönemde Synacor Zimbra Collaboration Suite ve Microsoft SharePoint'teki kritik güvenlik açıkları aktif olarak istismar ediliyor. Özellikle Zimbra'daki XSS açığı, Rus destekli tehdit aktörleri tarafından karmaşık JavaScript tabanlı veri hırsızlığı kampanyalarında kullanılırken, Cisco'nun sıfırıncı gün açığı fidye yazılım saldırılarında hedef alındı. Bu gelişmeler, kurumsal ağlarda e-posta güven

Fortinet FortiWeb 8.0.2 sürümünde kimlik doğrulama atlatma açığı, saldırganların yönetici hesapları oluşturarak kalıcı erişim sağlamasına imkan tanıyor. Henüz resmi CVE numarası verilmemiş bu zafiyet, aktif olarak istismar ediliyor ve Fortinet kullanıcılarının acilen yamaları uygulaması gerekiyor.

Samsung Galaxy serisi cihazlarda bulunan kritik bir sıfırıncı gün açığı, LANDFALL adlı gelişmiş Android casus yazılımının Orta Doğu'da hedefli saldırılarında kullanıldı. Saldırılar, WhatsApp üzerinden kötü amaçlı DNG dosyaları aracılığıyla yayılırken, casus yazılım mikrofon, konum ve SMS gibi hassas verilere erişebiliyor. Samsung'un Nisan 2025'te yamaladığı açığın ardından benzer sömürü zincirleri